

Mobil cihaz güvenliği denildiğinde genellikle zararlı uygulamalar, kimlik avı bağlantıları ve kullanıcı etkileşimi gerektiren saldırılar akla geliyor. Ancak Android için yayımlanan yeni bir güvenlik araştırması, saldırı yüzeyinin çok daha alt katmanlarda da bulunabileceğini gösteriyor.
Araştırmacı Mark Blaszczyk tarafından 29 Ekim 2026’da yayımlanan teknik inceleme, Android’in telekomünikasyon altyapısındaki bir veri işleme hatasının uzaktan hizmet engelleme saldırısına dönüştürülebileceğini ortaya koydu.
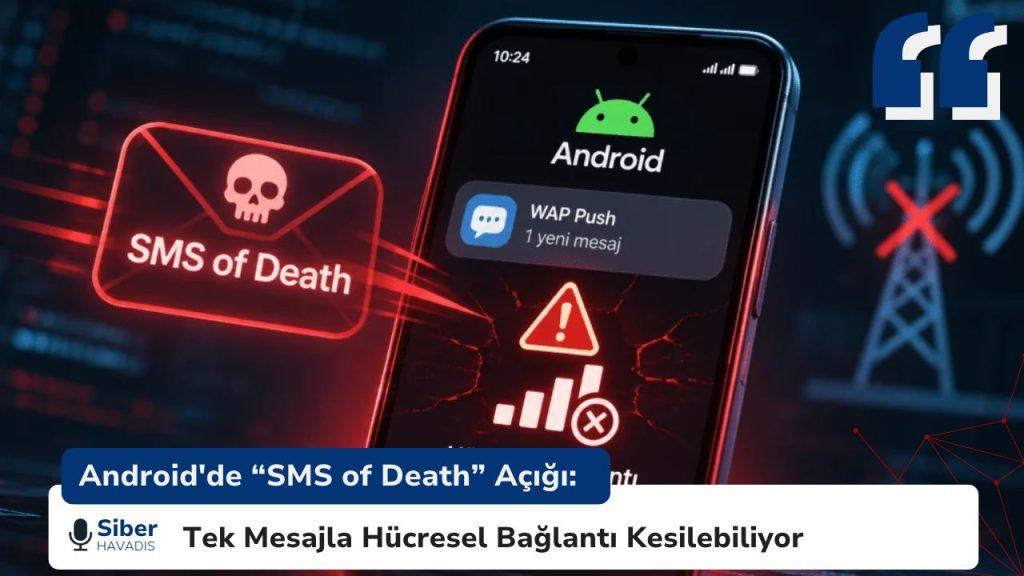
Araştırmada “SMS of Death” olarak adlandırılan saldırı senaryosunda, özel olarak hazırlanmış bir WAP Push mesajı, hedef cihazın telefon hizmetlerini yöneten sistem sürecinin çökmesine neden olabiliyor.
Saldırının en dikkat çekici özelliği, hedef kullanıcının herhangi bir işlem yapmasına gerek duyulmaması. Mesajın açılması veya bir bağlantıya tıklanması gerekmiyor. Sorun, mesajın Android tarafından otomatik olarak işlenmesi sırasında ortaya çıkıyor.
Sorunun Kaynağı: Gelen Veriye Duyulan Fazla Güven
Araştırmanın merkezinde, Android’in frameworks/opt/telephony bileşeni içinde bulunan WapPushOverSms sınıfı yer alıyor.
Bu sınıf, cihazlara ulaşan WAP Push mesajlarının ayrıştırılmasından ve ilgili sistem bileşenlerine iletilmesinden sorumlu.
Güvenlik açığı, mesajların başlık uzunluğunu belirleyen değerin işlenme biçiminden kaynaklanıyor.
Normal şartlarda bir mesajın başlık uzunluğu, mesajın veri sınırları içinde kalmalı. Ancak araştırmacının tespitine göre ilgili fonksiyon, dışarıdan alınan uzunluk değerini yeterli aralık kontrolü yapmadan farklı bir veri tipine dönüştürüyor.
Burada iki farklı veri tipi arasındaki dönüşüm önem kazanıyor:
long: 64 bitlik işaretli tam sayı.int: 32 bitlik işaretli tam sayı.
64 bitlik bir değerin 32 bitlik alana kontrol edilmeden aktarılması, değerin işaretinin ve sayısal karşılığının değişmesine neden olabiliyor.
Bu durumda sistem, geçerli bir veri uzunluğunu temsil etmeyen negatif bir değerle karşılaşabiliyor.
Ardından bu değer, Java tarafında bir bayt dizisinin boyutunu belirlemek için kullanılıyor. Negatif boyutlu bir dizi oluşturulmaya çalışıldığında NegativeArraySizeException hatası meydana geliyor.
Ancak asıl problem, yalnızca bu istisnanın oluşması değil. İstisnanın ilgili mesaj işleme akışında yakalanmaması, hatanın Android’in kritik telekomünikasyon sürecine kadar ulaşmasına neden oluyor.
Bir Veri Doğrulama Hatasından Sistem Kesintisine
Android’de telefon görüşmeleri ve hücresel iletişimle ilgili işlevler, sistem seviyesinde çalışan çeşitli bileşenler tarafından yönetiliyor.
Bu olayda çöken süreç com.android.phone olarak belirtiliyor.
Söz konusu sürecin beklenmedik şekilde sonlanması, cihazın telefon hizmetlerini geçici olarak kullanılamaz hâle getirebiliyor. Aktif görüşmeler kesilebiliyor ve hücresel bağlantıda kesintiler yaşanabiliyor.
Araştırmacının testlerinde, tek bir hatalı mesajın bile hizmet kesintisine yol açabildiği, tekrarlanan mesajların ise çok daha ciddi sonuçlar doğurabildiği belirtiliyor.
Özellikle mesajın operatör tarafından yeniden iletilmesi veya cihazın yeniden başlatılması sırasında aynı hatalı verinin tekrar işlenmesi, sorunun sürekli tekrarlanan bir çökme döngüsüne dönüşmesine neden olabiliyor.
Araştırmacı, test ortamında bazı cihazların yeniden başlatma döngüsüne girdiğini de belirtiyor.
Burada önemli bir ayrım yapmak gerekiyor: Bu güvenlik açığı, tek başına cihazdaki verilerin ele geçirilmesine veya saldırganın cihaz üzerinde kod çalıştırmasına imkân tanımıyor. Araştırmada ortaya konan temel etki, uzaktan hizmet engelleme (Remote DoS).
Bununla birlikte telefon görüşmelerinin kesilmesi, özellikle acil iletişim ihtiyacının bulunduğu durumlarda ciddi bir güvenlik riski oluşturuyor.
Google’ın Müdahalesi: Hatalı Mesajın Yeniden İşlenmesini Engellemek
Araştırmacının açıklamasına göre sorun, Google’a 5 Mayıs 2026’da bildirildi.
Google’ın kaynak kodunda yer alan 15 Haziran 2026 tarihli 735d967 numaralı değişiklik, bu güvenlik sorununun giderilmesine yönelik önemli teknik ayrıntılar içeriyor.
Değişikliğin başlığı da yapılmak istenen düzeltmeyi açıklıyor: Fix remote DoS in decodeWapPdu.
Düzeltme, iki temel noktaya odaklanıyor:
- İstisna yönetiminin genişletilmesi: WAP Push mesajının ayrıştırılması sırasında oluşabilecek çalışma zamanı istisnalarının yakalanması sağlanıyor. Böylece hatalı bir mesajın işlenmesinin, telefon hizmetlerini yöneten sürecin kontrolsüz biçimde çökmesine neden olması önlenmek isteniyor.
- Sorunlu mesajın yeniden işlenmesinin önlenmesi: Mesajın işlenmesi başarısız olduğunda ilgili kaydın ham SMS veritabanından silinmesi sağlanıyor.
Bu ikinci değişiklik özellikle önemli. Çünkü yalnızca istisnayı yakalamak, aynı hatalı mesajın daha sonra yeniden işlenmesini engellemek için yeterli olmayabilir. Mesaj kayıtlarının temizlenmesi, aynı hatalı verinin yeniden işlenmesinden kaynaklanan çökmelerin tekrarlanmasını önlemeyi hedefliyor.
Google’ın kaynak kodundaki değişiklik, ilgili işlevler için birim testlerinin de eklendiğini gösteriyor.
Araştırmacı, düzeltmenin Android 14, 15, 16 ve 17 sürümlerine yönelik Ekim 2026 güncellemesinde yer aldığını belirtiyor. Android 12 ve 13 kullanan cihazlar için aynı düzeltmenin dağıtıldığı ise henüz doğrulanmış değil.
Bu noktada kullanıcıların cihaz üreticilerinin güncelleme takvimini takip etmesi gerekiyor. AOSP kaynak kodunda düzeltmenin bulunması, tüm üreticilerin güncellemeyi bütün cihazlara dağıttığı anlamına gelmiyor.
Güvenlik Ekipleri Bu Olayı Nasıl Değerlendirmeli?
Bu olayın kurumlar açısından önemi, mobil cihazların artık yalnızca iletişim amacıyla kullanılmamasından kaynaklanıyor.
Günümüzde Android cihazlar, kurumsal e-posta erişimi, çok faktörlü kimlik doğrulama, uzaktan çalışma ve şirket içi uygulamalara erişim gibi kritik süreçlerde de kullanılıyor.
Dolayısıyla bir mobil cihazın telekomünikasyon hizmetlerinin devre dışı kalması, doğrudan bir veri ihlaline yol açmasa bile iş sürekliliğini etkileyebilir.
Güvenlik ekipleri açısından üç konu öne çıkıyor:
Mobil varlık envanteri: Kurum bünyesindeki Android cihazların işletim sistemi sürümleri ve güvenlik yaması seviyeleri takip edilmeli. Özellikle güncelleme desteği sona ermiş cihazlar ayrıca değerlendirilmeli.
Olay kayıtlarının analizi: Tekrarlayan com.android.phone çökmeleri, NegativeArraySizeException hataları ve SMS işleme başarısızlıkları birlikte incelenmeli. Bu kayıtlar tek başına bir saldırının kanıtı değildir ancak olay korelasyonu açısından anlamlı göstergeler olabilir.
Güncelleme ve müdahale politikası: Üretici tarafından sunulan güvenlik güncellemeleri uygulanmalı. Güncelleme alamayan cihazlar için kurumsal erişim politikaları yeniden değerlendirilmeli.
Kritik Sistemlerde Hata Yönetimi de Bir Güvenlik Kontrolüdür
SMS of Death araştırması, güvenlik açıklarının her zaman karmaşık bir zararlı yazılım ya da gelişmiş bir saldırı zinciri gerektirmediğini gösteriyor.
Bazen dışarıdan alınan tek bir değerin yeterince doğrulanmaması, işletim sisteminin kritik bir bileşeninin çökmesine neden olabiliyor.
Bu olayın teknik açıdan önemli tarafı, veri tipi dönüşümü, sınır kontrolü ve istisna yönetimi gibi yazılım geliştirme aşamasında ele alınması gereken konuların sistem güvenliğini doğrudan etkilemesi.
Özellikle otomatik olarak işlenen ağ ve mesajlaşma verilerinde beklenmeyen girdilerin güvenli şekilde ele alınması, yalnızca yazılım kalitesiyle ilgili bir konu değil, aynı zamanda saldırı yüzeyini azaltan temel bir güvenlik yaklaşımı.
Mobil güvenlik değerlendirmelerinde uygulama katmanının ötesine geçerek işletim sisteminin veri işleme mekanizmalarını da incelemek gerekiyor.
Kaynaklar
https://source.android.com/docs/security/bulletin/2026/2026-10-01