


İngiltere merkezli online moda perakendecisi ASOS, 6 Ekim 2026 tarihinde müşterilerin telefonlarında görülen “ASOS HACKED” başlıklı şüpheli bildirimle siber güvenlik gündeminin merkezine oturdu. Bildirimde saldırganlar, şirketin Snowflake ortamını tamamen ele geçirdiklerini ve ASOS’un kendileriyle iletişime geçmemesi hâlinde elde ettikleri verileri sızdıracaklarını iddia etti.
ASOS, olayın ardından müşterilerle iletişim kurmak amacıyla kullandığı üçüncü taraf platformlarda yetkisiz faaliyet tespit edildiğini doğruladı.
ASOS Müşterileri “ASOS HACKED” Bildirimiyle Karşılaştı
6 Ekim 2026 sabahı saat 10.00 civarında çok sayıda ASOS müşterisinin telefonunda, “ASOS HACKED” başlıklı bir bildirim görüldü. Mesaj, doğrudan müşterilere yönelik bir duyurudan ziyade ASOS’un veri koruma sorumlusu (DPO) ve BT ekibine hitaben hazırlanmıştı. Saldırganlar, mesajda “Snowflake instance’ını tamamen ele geçirdiklerini” öne sürdü ve şirketi kendileriyle iletişime geçmeye çağırdı.
Bildirimde ayrıca kullanıcıları saldırganların Telegram kanalına yönlendiren bir bağlantı yer aldı. Böylece müşteriler, olası siber saldırıya ilişkin ilk bilgiyi doğrudan ASOS’un kullandığı mobil bildirim kanalı üzerinden gördü.
ASOS Yetkisiz Faaliyeti Doğruladı
ASOS, olayın ardından yaptığı açıklamada müşterilere gönderilen bildirimin yetkisiz olduğunu doğruladı. Şirket, müşterilerle iletişim kurmak için kullanılan üçüncü taraf platformlarla bağlantılı yetkisiz faaliyetleri araştırdığını ve bu platformlara erişimi kısıtlamak için derhal önlem aldığını açıkladı.
ASOS ayrıca soruşturma kapsamında şirket içindeki ekiplerin yanı sıra dış siber güvenlik uzmanları ve ilgili makamlarla birlikte çalıştığını belirtti. Şirketin ilk değerlendirmesine göre isim ve iletişim bilgileri gibi temel kişisel verilere erişilmiş olabilir. Buna karşılık ASOS, ödeme kartı bilgilerinin ve hesap parolalarının etkilenmiş olduğuna inanmadığını açıkladı. ASOS’un web sitesi ve mobil uygulamasının ise normal şekilde çalışmaya devam ettiği bildirildi.
“Snowflake Tamamen Ele Geçirildi” İddiası Henüz Doğrulanmadı
Saldırganların mesajındaki en dikkat çekici iddia, ASOS’un Snowflake ortamının tamamen ele geçirildiği yönündeydi. Snowflake, şirketlerin büyük miktardaki verileri depolaması, işlemesi ve analiz etmesi için kullandığı bulut tabanlı bir veri platformu. Ancak ASOS’un resmî açıklamasında saldırganların Snowflake’e tam erişim sağladığına ilişkin herhangi bir doğrulama bulunmuyor.
Şirket tarafından doğrulanan konu, müşteri iletişimi için kullanılan üçüncü taraf platformlarda yetkisiz faaliyet gerçekleşmiş olması. Bu nedenle Snowflake ortamının tamamen ele geçirildiği yönündeki açıklama, mevcut aşamada saldırganların iddiası olarak değerlendiriliyor.
Bildirim Nasıl Gönderildi? Braze ve Snowflake Bağlantısı Gündemde
Olay sonrasında Hacker News’te yapılan teknik tartışmalarda, ASOS’un müşteri iletişim altyapısında Braze ve Snowflake arasında bir entegrasyon bulunabileceği öne sürüldü. Braze, şirketlerin müşterilere push bildirimleri ve diğer dijital iletişimleri göndermesine olanak sağlayan bir müşteri etkileşim platformudur. Bu nedenle müşterilerin telefonlarında görülen bildirimin doğrudan Snowflake üzerinden gönderildiği sonucuna varmak mümkün değil.
Hacker News’teki tartışmalarda, Braze hesabının veya API anahtarlarından birinin ele geçirilmiş olabileceği gibi farklı senaryolar da gündeme geldi. Ancak bunlar kullanıcıların yaptığı teknik değerlendirmeler ve spekülasyonlarla sınırlı. ASOS, bildirimin hangi sistem, hesap veya erişim yöntemi üzerinden gönderildiğine ilişkin henüz teknik bir ayrıntı paylaşmadı.
Saldırganlar Kendilerini Xuanye Group Olarak Tanımladı
Bildirimin içerisinde saldırganların kimliği doğrudan belirtilmedi. Ancak mesajda yer alan Telegram bağlantısı, kullanıcıları Xuanye Group adını kullanan bir kanala yönlendirdi.
Xuanye Group’un Telegram kanalında yayımlanan açıklamada, ASOS müşterilerine ait ödeme bilgilerinin etkilenmediği iddia edildi. Grup ayrıca olay kapsamında müşteri bilgilerinin kendi sunucularında bulunduğunu ve belirli bir süre boyunca bu verilere dokunulmayacağını öne sürdü.

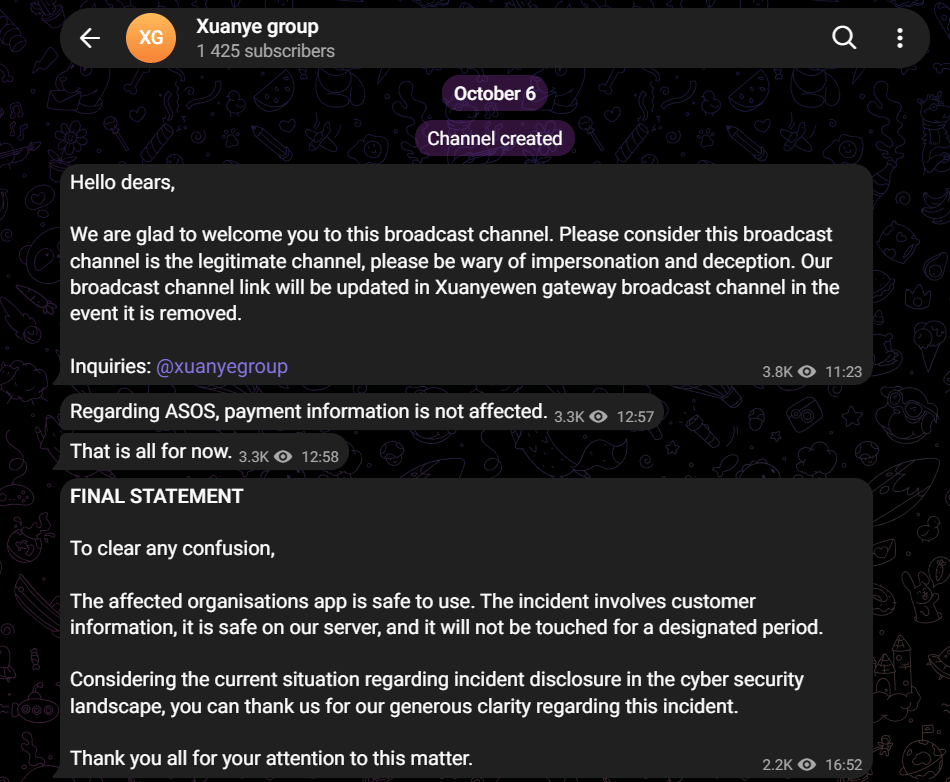
Şekil 1. Xuanye Group’un Telegram kanalında ASOS olayına ilişkin yayımladığı açıklama. Kaynak: Xuanye Group / Telegram. Yayında kullanılacak özgün görsel: Asos2.png.
Grup, aynı paylaşımda söz konusu Telegram kanalının kendilerine ait olduğunu belirterek kullanıcıları sahte hesap ve kanallara karşı uyardı. Independent ve Guardian’ın aktardığı bilgilere göre Xuanye Group, olay öncesinde büyük siber saldırılarla ilişkilendirilmiş bilinen bir tehdit grubu değildi. Siber güvenlik uzmanları da grubun yeni ortaya çıkmış olabileceğine dikkat çekti.
Xuanye Group’un müşteri bilgilerinin gerçekten kendi kontrolünde bulunduğu ve ödeme bilgilerinin saldırıdan etkilenmediği yönündeki açıklamalar ise şu aşamada bağımsız olarak doğrulanmış değil.
ASOS Müşterileri İçin Phishing Riski Oluşabilir
Olayın ardından siber güvenlik uzmanları, ASOS müşterilerinin karşılaşabileceği ikincil phishing ve dolandırıcılık girişimleri konusunda uyarılarda bulundu. Büyük şirketlerde yaşanan veri ihlali iddiaları, saldırganların müşterilere şirket adına hazırlanmış sahte e-posta ve SMS mesajları göndermesine uygun bir ortam oluşturabiliyor.
İsim, telefon numarası veya e-posta adresi gibi bilgilere gerçekten erişildiyse, bu veriler daha inandırıcı dolandırıcılık mesajları hazırlamak amacıyla kullanılabilir. Bu nedenle ASOS müşterilerinin beklenmedik mesajlarda yer alan bağlantılara tıklamaması ve hesap ya da ödeme bilgisi isteyen talepleri doğrudan ASOS’un resmî kanallarından kontrol etmesi öneriliyor.
ASOS Hisselerinde Sert Düşüş Yaşandı
Müşterilerin telefonlarında “ASOS HACKED” başlıklı bildirimin görülmesinin ardından ASOS hisseleri sert şekilde geriledi. ASOS hisseleri 6 Ekim’de gün içerisinde yüzde 14’ün üzerinde değer kaybederek yaklaşık 430 pence seviyesine kadar düştü. Hisse daha sonra toparlanırken şirket günü yaklaşık yüzde 9,56 kayıpla tamamladı.
ASOS, yaşanan siber olayın şirketin ticari faaliyetleri üzerindeki olası etkisini ölçmek için henüz erken olduğunu açıkladı.
ASOS Olayında Yanıt Bekleyen Sorular
ASOS’un soruşturması devam ederken olayın tam kapsamı henüz netleşmiş değil. Özellikle şu sorular yanıt bekliyor:
- Saldırganlar gerçekten ASOS’un Snowflake ortamına erişim sağladı mı?
- Hangi üçüncü taraf platformlar, hesaplar veya API anahtarları olayda kullanıldı?
- Saldırganların erişebildiği müşteri verilerinin kapsamı ne kadar?
- Kaç müşterinin bilgilerine gerçekten erişildiği veya bilgilerinin kopyalandığı kesinleşti mi?
- Xuanye Group saldırının arkasındaki gerçek aktör mü?
Mevcut bilgiler, müşterilere gönderilen yetkisiz bildirimin gerçek olduğunu ve ASOS’un üçüncü taraf iletişim altyapısında bir güvenlik olayı yaşandığını ortaya koyuyor. Bununla birlikte saldırganların ASOS altyapısının tamamını ele geçirdiği veya Snowflake ortamına tam erişim sağladığı yönündeki iddialar henüz bağımsız olarak doğrulanmış değil.
Olayın kapsamı ve saldırganların hangi sistemlere eriştiği, ASOS’un devam eden incelemesinin sonuçlarıyla birlikte daha net ortaya çıkacak.
Kaynaklar
- ASOS PLC – Update regarding cyber incident — London Stock Exchange
- ASOS warns customer data may be compromised after ‘unauthorised’ app access — The Guardian
- Customers sent bizarre, threatening notification by shopping app — The Independent
- ASOS app users receive push notifications apparently sent by hackers — BBC
- ASOS security incident discussion — Hacker News