

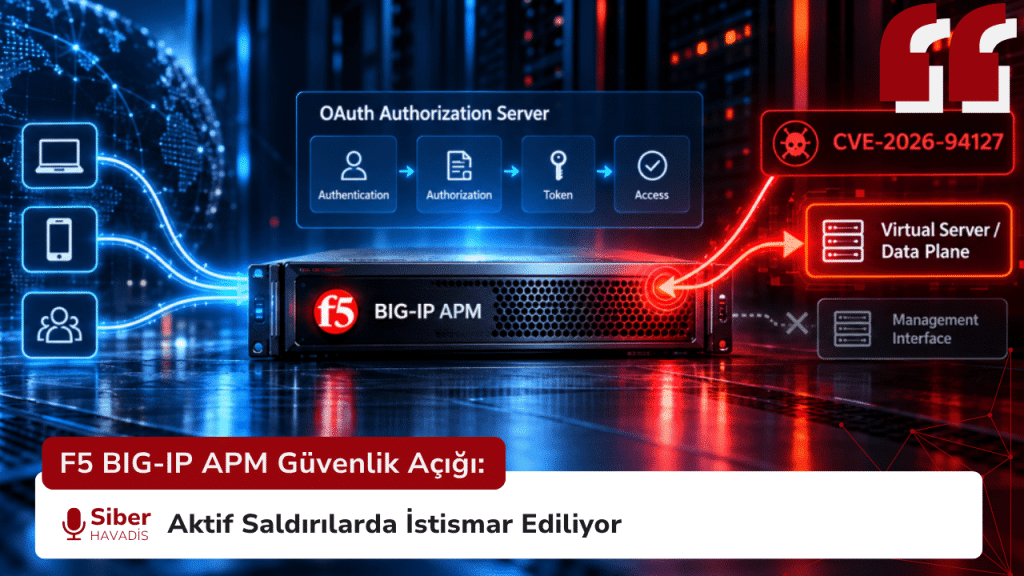
F5, BIG-IP Access Policy Manager’ı (APM) etkileyen kritik CVE-2026-94127 güvenlik açığının gerçek saldırılarda istismar edildiğini açıkladı. Heap tabanlı arabellek taşması (heap-based buffer overflow) sınıfındaki zafiyet, CWE-122 olarak takip ediliyor ve uzaktaki, kimliği doğrulanmamış bir saldırganın etkilenen BIG-IP sistemi üzerinde kod çalıştırmasına imkân verebiliyor.
Zafiyet CVSS 3.1 sisteminde 9.8, CVSS 4.0’da ise 9.3 kritik önem derecesine sahip. Saldırı ağ üzerinden gerçekleştirilebiliyor; ayrıcalık, kullanıcı etkileşimi veya önceden kimlik doğrulama gerektirmiyor. F5’in açıklamasına göre özel hazırlanmış trafik etkilenen virtual server’a ulaştığında bellek bozulması oluşturarak uzaktan kod çalıştırmaya kadar ilerleyebiliyor.
CISA, zafiyeti 22 Eylül 2026’da Known Exploited Vulnerabilities (KEV) kataloğuna ekledi. ABD federal kurumları için belirlenen remediation tarihi ise 25 Eylül 2026. CISA kaydında zafiyet için forensic triage gereksinimi de özellikle belirtiliyor.
Her BIG-IP APM kurulumu etkilenmiyor
CVE-2026-94127 için en kritik ayrıntılardan biri konfigürasyon kapsamı. F5’in güncel açıklamasına göre zafiyet, BIG-IP APM’nin OAuth Authorization Server rolünde çalıştığı sistemleri etkiliyor.
Başka bir ifadeyle ilgili virtual server üzerinde APM access policy ile OAuth Authorization Server profile birlikte bulunmalı. APM yalnızca OAuth Client veya OAuth Resource Server olarak kullanılıyor ve Authorization Server profile yapılandırılmamışsa sistem bu zafiyet kapsamında değerlendirilmiyor. F5’in CVE kaydı 23 Eylül’de bu ayrımı daha açık hâle getirecek şekilde güncellendi.
Etkilenen aktif sürüm dalları ve F5’in yayımladığı engineering hotfix seviyeleri şöyle:
| BIG-IP dalı | Etkilenen sürümler | Düzeltme |
|---|---|---|
| 17.1 | 17.1.0–17.1.3 | Hotfix-BIGIP-17.1.3.5.0.41.14-ENG |
| 17.5 | 17.5.0–17.5.1 | Hotfix-BIGIP-17.5.1.9.0.160.12-ENG |
| 21.1 | 21.1.0 | Hotfix-BIGIP-21.1.0.2.0.30.22-ENG |
End of Technical Support durumundaki eski sürümlerin F5 tarafından değerlendirilmediği belirtiliyor. Bu nedenle bir sürümün tabloda bulunmaması, tek başına güvenli olduğu anlamına gelmiyor.
Yönetim arayüzünü kapatmak neden yeterli değil?
CVE-2026-94127’yi operasyonel açıdan önemli yapan noktalardan biri, zafiyetin control plane değil data plane üzerinde bulunması. Saldırı trafiği BIG-IP yönetim arayüzüne değil, istemci ve uygulama trafiğini karşılayan etkilenen virtual server’a gönderiliyor. Appliance Mode kullanan BIG-IP sistemlerinin de etkilenebildiği belirtiliyor.
Bu nedenle BIG-IP yönetim arayüzünü yalnızca VPN, ACL veya iç ağ üzerinden erişilebilir hâle getirmek önemli bir hardening kontrolü olsa da CVE-2026-94127’nin istismar yolunu ortadan kaldırmıyor.
Özellikle internete açık şekilde OAuth Authorization Server görevi üstlenen BIG-IP sistemlerinde güven sınırı (trust boundary) doğrudan edge katmanına taşınıyor. Normal şartlarda erişim ve kimlik trafiğini kontrol eden güvenlik altyapısının kendisi, bu senaryoda saldırgan için başlangıç noktası hâline gelebiliyor.
SOC ekipleri hangi sinyalleri kontrol etmeli?
F5’in paylaştığı compromise assessment yaklaşımında tek bir gösterge yerine olayların birlikte değerlendirilmesi öne çıkıyor. CERT-EU’ya göre dikkat çekici zincir, tekrarlanan OAuth hataları → şüpheli komut aktivitesi → kısa süre sonra TMM SIGABRT şeklinde ilerliyor.
/var/log/apm içerisinde aynı kaynak IP’den kısa süre içinde özellikle 10 veya daha fazla başarısız OAuth UserInfo isteği görülmesi araştırılmalı. invalid_token ve “The access token is invalid.” mesajları bu incelemede kullanılabilecek sinyaller arasında.
OAuth sayaçları tmctl global_oauth_stat -s total_requests,total_userinfo_requests,total_failed komutuyla kontrol edilebilir. total_failed değerindeki açıklanamayan artışların ardından aynı zaman aralığındaki /var/log/audit kayıtlarında beklenmeyen komut çalıştırma faaliyetleri aranmalı.
TMM core dosyası veya SIGABRT olayı tek başına kompromi kanıtı olarak değerlendirilmemeli. F5, istismar sırasında TMM’nin döngüye girerek SOD daemon tarafından SIGABRT ile sonlandırıldığı durumlar gözlemlediğini belirtiyor. Burada asıl değer, farklı telemetry ve log sinyallerinin zaman çizelgesi üzerinde korele edilmesinden geliyor.
Kurumlar önce exposure’ı, ardından compromise ihtimalini değerlendirmeli
İlk adım, BIG-IP üzerinde APM kullanılıp kullanılmadığını ve ilgili virtual server’ın gerçekten OAuth Authorization Server rolünde çalışıp çalışmadığını belirlemek olmalı. Ardından sürüm ve hotfix seviyesi doğrulanmalı.
CERT-EU, düzeltme öncesinde forensic evidence’ın korunmasını, uygun hotfix’in uygulanmasını ve sonrasında compromise assessment yapılmasını tavsiye ediyor. Hotfix’in hemen uygulanamadığı durumlarda F5, etkilenen virtual server için Support üzerinden temin edilebilen geçici bir iRule mitigation sağlıyor.
Şüpheli OAuth hataları, audit log anomalileri ve TMM davranışları birlikte görülüyorsa olay artık yalnızca zafiyet yönetimi kapsamında değerlendirilmemeli. Bu durumda incident response sürecinin başlatılması ve sistemin daha önce ele geçirilmiş olabileceğinin araştırılması gerekiyor.
CVE-2026-94127 bu açıdan yalnızca bir BIG-IP açığı değil. Kimlik ve erişim trafiğinin önünde konumlanan edge sistemleri geniş yetkilere ve kritik güven sınırlarına sahip olduğunda, bu katmandaki bir zafiyetin etkisi sıradan bir uygulama sunucusunun ötesine geçebiliyor.
Olay aynı zamanda patch yönetiminin tek başına yeterli olmadığını da hatırlatıyor. Log, audit kaydı, OAuth telemetry’si ve sistem davranışının birlikte izlenmesi; aktif istismar edilen edge zafiyetlerinde “açık kapatıldı mı?” sorusunun yanında “açık kapatılmadan önce sistem ele geçirildi mi?” sorusuna da cevap verebilmek için gerekiyor.
KAYNAKLAR
F5 Security Advisory — K000162605: F5 K000162605 — İlk açıklama: 22 Eylül 2026.
CERT-EU Security Advisory 2026-013: CERT-EU teknik advisory — Yayın tarihi: 22 Eylül 2026. Aktif istismar, mitigation ve compromise assessment ayrıntıları.
CISA Known Exploited Vulnerabilities: CISA KEV kaydı — KEV ekleme tarihi: 22 Eylül 2026; federal son tarih: 25 Eylül 2026.
Rapid7 Emergent Threat Response: Rapid7 CVE-2026-94127 analizi — Etkilenen sürümler, data plane kapsamı ve remediation doğrulaması.
The Hacker News: F5 BIG-IP APM OAuth Authorization Server kapsam güncellemesi — F5’in 23 Eylül tarihli kapsam netleştirmesi ve OAuth Authorization Server ayrımı.