

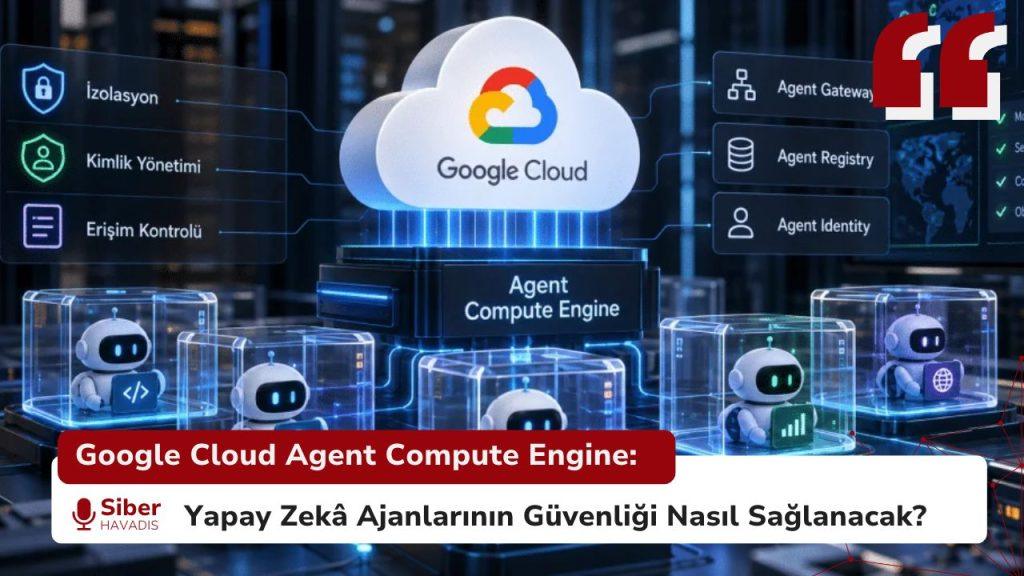
Google Cloud, yapay zekâ ajanlarının çalıştırılması için geliştirdiği Agent Compute Engine altyapısını duyurdu. Yeni hizmet, otonom ajanların birbirinden bağımsız ortamlarda çalışmasını sağlarken güvenlik, kimlik yönetimi ve kaynak verimliliğine odaklanıyor. Ancak yapay zekâ ajanlarının kurum sistemlerinde giderek daha fazla yetki kazanması, yalnızca altyapı performansını değil, bu sistemlerin nasıl denetleneceğini de önemli hâle getiriyor.
Agent Compute Engine Neden Geliştirildi?
Google Cloud, 22 Ekim 2026 tarihinde yaptığı açıklamada, mevcut bulut altyapılarının yapay zekâ ajanlarının çalışma biçimine her zaman uygun olmadığını belirtti. Geleneksel uygulamalardan farklı olarak bu ajanlar kod çalıştırabiliyor, tarayıcıları kullanabiliyor ve farklı sistemlerle etkileşime geçebiliyor.
Agent Compute Engine, bu işlemler için mikro sanal makineler (microVM) kullanıyor. Her ajan kendisine ayrılmış bir ortamda çalışırken kullanılmayan kaynaklar geçici olarak duraklatılabiliyor. Ajan yeniden işlem gerçekleştirdiğinde çalışma ortamı kaldığı yerden devam edebiliyor.
Bu yaklaşım, sürekli aktif kalması gerekmeyen ajanların işlemci ve bellek tüketimini azaltmayı hedefliyor. Google, altyapının önümüzdeki aylarda ön izleme sürümüyle kullanıma sunulacağını açıkladı.
Her Ajanın Ayrı Ortamda Çalışması Yeterli mi?
Yeni sistemin güvenlik mimarisi, Google’ın Titanium teknolojisi ve Cloud Hypervisor altyapısına dayanıyor. Her mikro sanal makine, kendi işletim sistemi çekirdeğine sahip olacak şekilde diğer ortamlardan ayrılıyor.
Böylece bir ajanın güvenilmeyen kod çalıştırması durumunda diğer ajanların etkilenme riskinin sınırlandırılması amaçlanıyor. Ayrıca ajanlara benzersiz kriptografik kimlikler atanıyor ve kısa süreli erişim bilgileri kullanılıyor.
Ancak çalışma ortamlarının birbirinden ayrılması, bütün güvenlik sorunlarının çözüldüğü anlamına gelmiyor. Bir ajanın erişim yetkileri gereğinden geniş tanımlanmışsa sistemden bağımsız çalışması, yetkisiz işlemleri tamamen engellemeyebilir.
Kimlik ve Erişim Yönetiminde Neler Değişiyor?
Google Cloud, Agent Gateway, Agent Registry ve Agent Identity bileşenleriyle ajanların erişim yetkilerini merkezi olarak yönetmeyi hedefliyor.
Agent Gateway, ajanların dış sistemlerle iletişimini güvenlik politikalarına göre denetlerken Agent Registry onaylanan ajanların ve araçların kayıt altında tutulmasını sağlıyor. Agent Identity ise her ajana ayrı bir dijital kimlik tanımlayarak kimlik doğrulama ve yetkilendirme süreçlerini destekliyor.
Bu yaklaşım özellikle çok sayıda otonom ajan kullanan kurumlar açısından önem taşıyor. Çünkü ajanların hangi verilere eriştiğinin ve hangi işlemleri gerçekleştirdiğinin izlenememesi, veri güvenliği açısından yeni riskler oluşturabiliyor.
Yapay Zekâ Ajanlarında Asıl Risk Ne?
Otonom ajanların yaygınlaşmasıyla birlikte prompt injection saldırıları ve yetkilerin kötüye kullanılması gibi tehditler daha fazla önem kazanıyor. Güvenilmeyen içeriklerle yönlendirilen bir ajan, sahip olduğu izinler doğrultusunda beklenmeyen işlemler gerçekleştirebilir.
Google’ın sunduğu izolasyon ve kimlik yönetimi mekanizmaları bu riskleri azaltmayı amaçlıyor. Bununla birlikte kritik işlemlerin denetlenmesi, erişim yetkilerinin sınırlandırılması ve faaliyet kayıtlarının incelenmesi gerekliliği devam ediyor.
Bu Gelişme Bize Ne Anlatıyor?
Agent Compute Engine, yapay zekâ alanındaki gelişmelerin yalnızca daha güçlü modeller üretmekle sınırlı olmadığını gösteriyor. Artık önemli sorulardan biri, yapay zekâ ajanlarının ne yapabildiğinden çok hangi yetkilerle hareket ettiği.
Google’ın yeni altyapısı bu konuda teknik çözümler sunuyor. Ancak sistem henüz genel kullanıma açılmadığı için gerçek kullanım koşullarındaki güvenlik ve performans sonuçları zamanla netleşecek.
Sonuçta güvenli bir yapay zekâ altyapısı oluşturmak, ajanları birbirinden ayırmak kadar onların erişim sınırlarını doğru belirlemeyi ve gerçekleştirdikleri işlemleri denetlemeyi de gerektiriyor.
Kaynakça
Google Cloud. (2026, 22 Ekim). Introducing Agent Compute Engine and expanded agent governance. Google Cloud Blog.
https://cloud.google.com/blog/topics/ai-infrastructure/introducing-agent-compute-engine-and-expanded-agent-governance
Venkatapathy, R., & Jnagal, R. (2026, 22 Ekim). Inside Agent Compute Engine: Building the compute foundation for the agentic era. Google Cloud Blog.
https://cloud.google.com/blog/topics/ai-infrastructure/agent-compute-engine-deep-dive