

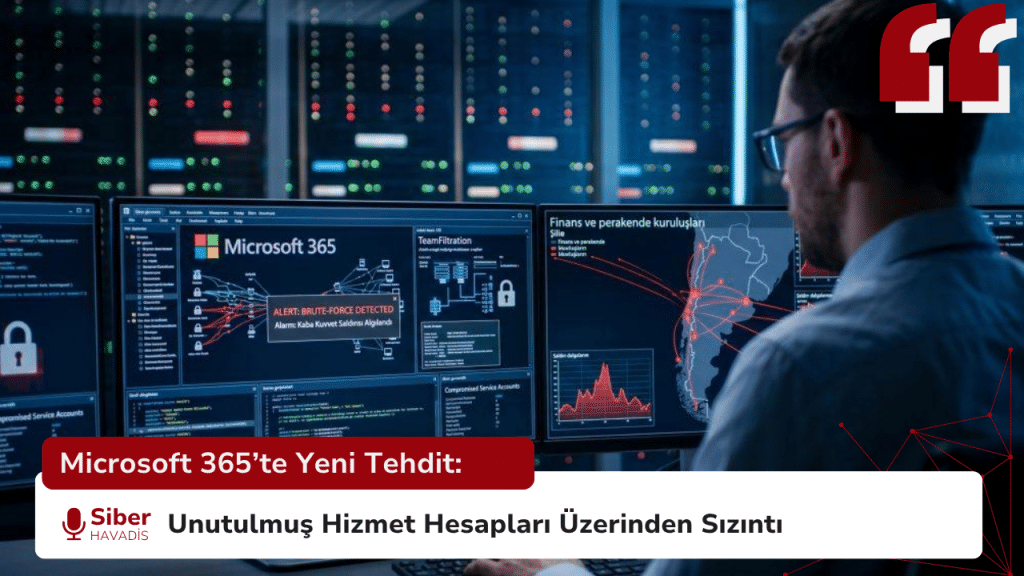
Siber güvenlik araştırmacıları, Microsoft 365 kiracılarını geniş çapta hedef alan ve UNK_CondorFiltration olarak adlandırılan yeni bir saldırı kampanyasının detaylarını ortaya çıkardı. Elde edilen bulgular, kurumsal ağlardaki önemli zayıflıklardan birinin karmaşık sıfır gün açıklarından ziyade, unutulmuş ve yetersiz korunan hizmet hesapları olduğunu gösteriyor.
Hedefte Şili’nin Finans ve Perakende Sektörleri Var
Proofpoint tarafından yayımlanan verilere göre saldırı, 28 farklı Microsoft 365 kiracısında yer alan 5.700’den fazla hesabı hedef aldı. Operasyonun merkezinde ise özellikle Şili’de faaliyet gösteren perakende ve finans kuruluşları bulunuyordu. Saldırganların kimliklerini gizlemek ve parola püskürtme faaliyetlerini dağıtmak amacıyla 1.487 farklı AWS EC2 kaynak IP adresi kullandığı tespit edildi.
Kampanya sonucunda yalnızca yedi hesap ele geçirildi. Ancak bunların tamamı bireysel çalışan hesapları yerine yönetilmeyen işlevsel veya hizmet hesaplarıydı. Proofpoint’e göre bu hesaplarda MFA uygulanmıyordu ve daha önce meşru bir oturum açma geçmişi de bulunmuyordu. Bulgular, hesapların varsayılan veya tahmin edilebilir ve daha sonra değiştirilmemiş parolalar kullandığına işaret ediyor.
Saldırının Zaman Çizelgesi: Üç Farklı Dalga
Temmuz 2026’nın sonlarından Ağustos 2026’ya kadar uzanan süreçte, parola püskürtme (password spraying) saldırıları üç belirgin dalga hâlinde gerçekleştirildi:
- 21-24 Temmuz: Şili’deki iki büyük bankacılık kurumuna odaklanıldı ve günde yaklaşık 100 ila 120 farklı hesap hedef alındı.
- 26-28 Temmuz: Farklı bir büyük finans kurumu hedeflenerek 27 Temmuz’da yaklaşık 1.520 hesaba ulaşıldı, ardından saldırı hızında keskin bir düşüş yaşandı.
- 13-16 Ağustos: Şili’nin önde gelen bir perakendecisi hedef alındı. Özellikle 15 Ağustos’ta yaklaşık 1.560 hesaba yönelik saldırılar gerçekleştirildi ve kampanyada doğrulanan yedi hesap ihlali bu dalgada meydana geldi.
Gözlemlenen tüm kimlik doğrulama olaylarının yüzde 78,3’ünün tek bir Şilili perakendeciye odaklanması, kampanyanın ne denli hedefe yönelik olduğunu gösteriyor.
Kritik Zafiyet Noktası: İnsan Dışı, Unutulmuş Kimlikler
Kampanya sonucunda ele geçirilen yedi hesabın hiçbirinin bireysel çalışanlara ait olmaması dikkat çekiyor. Tehlikeye atılan hesapların tamamı, iş operasyonlarını yürütmek amacıyla oluşturulmuş ancak sonrasında yönetilmeyen işlevsel veya hizmet hesaplarıydı.
Proofpoint’in bulgularına göre bu hesaplarda MFA uygulanmıyordu ve daha önce meşru bir oturum açma geçmişi bulunmuyordu. Araştırmacılar, ele geçirilen hesapların ilk oluşturulduklarında belirlenen varsayılan veya tahmin edilebilir parolaları kullanmaya devam ettiğini değerlendiriyor.
Çalışan hesaplarının aksine düzenli parola değişikliklerinden ve kimlik güvenliği kontrollerinden uzak kalabilen bu hesaplar, saldırganlar için önemli bir giriş noktası oluşturdu. Yedi hesabın altısının yedi dakikalık bir süre içinde ele geçirilmesi de saldırganların varsayılan veya tahmin edilebilir parolaları içeren bir parola listesi kullandığı değerlendirmesini güçlendiriyor.
TeamFiltration Çerçevesinin Kötüye Kullanımı
Operasyonun teknik altyapısında, aslında yasal sızma testleri için geliştirilen açık kaynaklı TeamFiltration çerçevesinin kullanıldığı belirlendi. Microsoft 365 ve Entra ID ortamlarına yönelik geliştirilen bu araç; hesapları sıralama, parola püskürtme, e-posta ve diğer verileri dışarı aktarma ve OneDrive üzerinden kalıcı erişim sağlama gibi yetenekler sunuyor.
Proofpoint, saldırganların TeamFiltration ile bağlantısını aracın varsayılan yapılandırmasında bulunan ve eski bir Microsoft Teams istemcisini taklit eden sabit user-agent dizesi üzerinden tespit etti.
TeamFiltration daha önce de saldırılarda kullanılmıştı. Proofpoint’in UNK_SneakyStrike olarak takip ettiği ayrı bir kampanyada 80.000’den fazla Microsoft Entra ID hesabı hedef alınmıştı. Bu durum, açık kaynaklı ve meşru amaçlarla geliştirilen sızma testi araçlarının kötü niyetli aktörler tarafından nasıl kötüye kullanılabildiğini gösteriyor.
Sızma Sonrası Gözlemlenen Faaliyetler
Araştırmacılar, ele geçirilen hesaplarda Microsoft Teams ve Office’e, bazı hesaplarda ise OneDrive’a erişim sağlandığını kaydetti. TeamFiltration bu hizmetlerden veri çıkarmaya yönelik özelliklere sahip olsa da Proofpoint, yalnızca oturum açma kayıtlarının gerçek bir veri sızıntısının gerçekleştiğini kesin olarak kanıtlamadığını özellikle belirtiyor.
Ancak saldırganların erişim sonrasında gerçekleştirdiği işlemler oldukça hızlı ilerledi. Başarılı girişlerden birinin ardından yaklaşık 90 saniye içinde Azure Portal’a erişim girişimi gözlemlendi. Daha sonraki faaliyetlerde saldırganın bir Alman VPN düğümü üzerinden kurumsal VPN’e erişmeyi denediği, Azure Portal ve SharePoint Online’a eriştiği ve Microsoft Graph ile etkileşim için erişim belirteci istekleri gerçekleştirdiği tespit edildi.
Kurumsal VPN’e yönelik girişimler ise MFA ve Koşullu Erişim politikaları sayesinde engellendi.
Sonuç
Siber güvenlik dünyası genellikle oltalama saldırılarına veya karmaşık güvenlik açıklarına odaklansa da UNK_CondorFiltration kampanyası, temel kimlik güvenliğinin önemini hatırlatıyor. Kolaylık sağlamak amacıyla oluşturulan, parolaları değiştirilmeyen, MFA uygulanmayan ve zaman içinde yönetimsiz kalan hizmet hesapları, kurumsal kimlik güvenliğinde önemli bir saldırı yüzeyi oluşturmaya devam ediyor.
Kampanyanın dikkat çekici noktası, hedeflenen 5.700’den fazla hesabın yalnızca yedisinin ele geçirilmiş olması değil; başarıyla ele geçirilen hesapların tamamının yönetilmeyen hizmet veya işlevsel hesaplardan oluşması. Bu tablo, insan dışı kimliklerin de çalışan hesaplarıyla benzer kimlik güvenliği politikalarına tabi tutulmasının önemini ortaya koyuyor.
Güncel gelişmeler için SiberHavadis’i takipte kalın!