

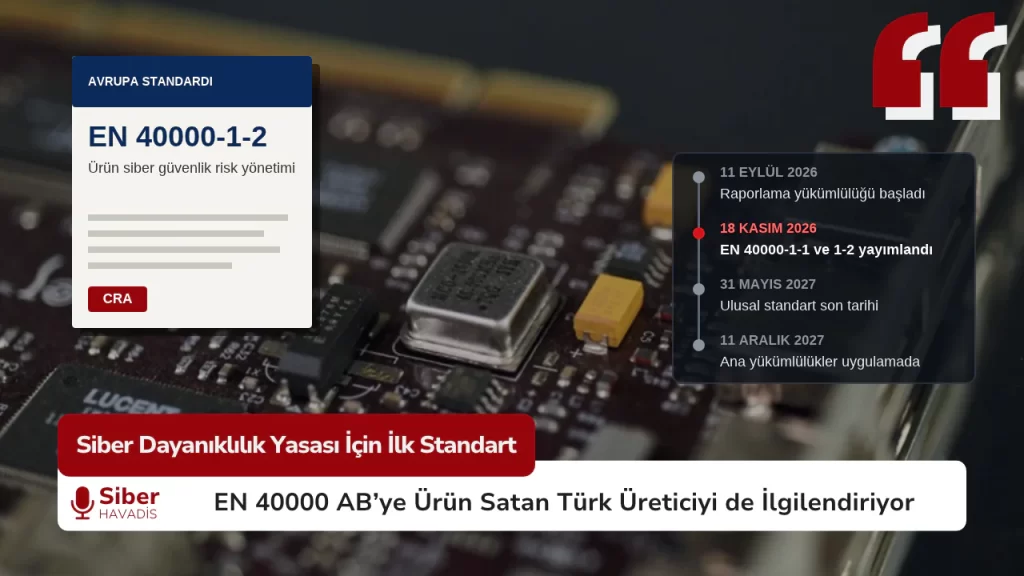
Avrupa standardizasyon kuruluşları CEN ve CENELEC, AB Siber Dayanıklılık Yasası’nı (Cyber Resilience Act, CRA) destekleyen ilk iki Avrupa standardını 18 Kasım’da yayımladı: terminolojiyi belirleyen EN 40000-1-1 ve ürün siber güvenlik risk yönetimini tasarımdan hizmet dışı bırakmaya kadar tarif eden EN 40000-1-2. AB pazarına dijital unsurlu ürün satan, yani yazılım ya da bağlantılı cihaz üreten her Türk şirketi için bu, CRA’nın kâğıttan sahaya inmeye başladığı an.
Avrupa Komisyonu duyuruyu “hem bir sinyal hem de bir araç” diye tanımlıyor. Bizce sinyal kısmı daha önemli. CRA’nın ana yükümlülükleri 11 Aralık 2027’de uygulanmaya başlayacak. Donanım tarafında bir ürünün tasarım masasından rafa ulaşması çoğu zaman bir yılı aşar; bugün çizilen bir router, kilit ya da endüstriyel kontrol kartı muhtemelen o tarihten sonra AB’de satılıyor olacak. Standart artık ortada olduğuna göre “neye göre tasarlayacağız?” sorusunun ilk cevabı da var.
İki standart ne söylüyor?
EN 40000-1-1 bir sözlük: EN 40000 serisinde kullanılacak terim ve tanımları sabitliyor. Basit görünebilir ama CRA, otomotivden tıbbi cihaza kadar çok farklı sektörleri aynı çatı altına topluyor ve aynı kelime her sektörde aynı şeyi ifade etmiyor. Asıl ağırlık EN 40000-1-2’de. CEN’in proje kaydına göre bu standart; genel siber güvenlik ilkelerini, siber güvenlik risk yönetimi için temel gereksinimleri ve ürün yaşam döngüsü boyunca uygulanacak risk yönetimi faaliyetlerini tanımlıyor. Kapsam tasarımdan geliştirmeye, üretimden bakıma, destek süresinin sona ermesinden hizmet dışı bırakmaya kadar uzanıyor.
Komisyon kapsamı örneklerle anlatıyor: akıllı telefon uygulamasıyla kontrol edilen bağlantılı kapı kilitleri, router’lar, mikroişlemci ve mikrodenetleyiciler, işletim sistemleri, tarayıcılar ve parola yöneticileri. Önemli bir ayrıntı daha var: ürünün bir işlevini destekleyen uzaktan veri işleme çözümleri de, örneğin akıllı kilidi uzaktan yöneten ya da bağlantılı kameranın kayıtlarını saklayan bulut hizmeti de kapsama giriyor. Cihaz güvenli, bulut tarafı başka ekibin işi diyen yapıların işi zorlaşacak.
Uygunluk karinesi yok, ama bu onu önemsiz yapmıyor
Teknik bir nüansın altını çizmek gerekiyor. CEN’in proje kaydında EN 40000-1-2 için “AB Resmî Gazetesi’nde (OJEU) atıf beklenmiyor” notu var. Yani bu standarda uymak, tek başına CRA’ya uygunluk karinesi (presumption of conformity) sağlamayacak. Standart, ürün kategorilerine özel (dikey) uyumlaştırılmış standartların üzerine kurulacağı ortak zemin olarak tasarlandı. CEN-CENELEC sırada FprEN 40000-1-3’ün ve ilk ürüne özel standartların olduğunu söylüyor; Komisyon da toplamda 30’dan fazla standardın hazırlık aşamasında olduğunu belirtiyor.
Bizim okumamız şu: dikey standartlar, bu temel standardın dilini ve risk yönetimi çerçevesini kullanacak. Bugün EN 40000-1-2’ye göre süreç kuran bir üretici, kendi ürün kategorisinin standardı çıktığında sıfırdan başlamayacak. Bekleyen ise 2027’ye bir yıldan az kala hem süreç hem ürün tarafını aynı anda düzeltmeye çalışacak.
Raporlama yükümlülüğü zaten başladı
CRA 10 Aralık 2024’te yürürlüğe girdi. Ana yükümlülükler 2027’yi beklese de raporlama yükümlülükleri 11 Eylül 2026’dan beri geçerli. Komisyon’a göre üreticiler, ürünlerini etkileyen aktif olarak istismar edilen açıkları ve ciddi olayları bildirmek zorunda: farkına varıldıktan sonra 24 saat içinde erken uyarı, 72 saat içinde tam bildirim, istismar edilen açıklarda düzeltici önlem yayımlandıktan sonra en geç 14 gün içinde nihai rapor. Ciddi olaylarda nihai rapor için süre, 72 saatlik bildirimden itibaren bir ay.
Türkiye’den bakınca kritik nokta şu: CRA, ürünün nerede üretildiğine değil, AB pazarına arz edilip edilmediğine bakıyor. İstanbul’da geliştirilen bir yazılımı ya da Kocaeli’de üretilen bir ağ cihazını AB’de satıyorsanız, bu kurallar sizi de bağlıyor. Ülke içinde ise siber güvenlik mevzuatı ayrı bir hızla ilerliyor; 7545 sayılı Siber Güvenlik Kanunu ve kanun kapsamındaki yeni yönetmelik taslaklarını ayrıca ele almıştık.
Standardın Türkiye’ye nasıl geleceği de belli bir takvime bağlı. CEN-CENELEC, standartların ulusal standart kataloglarından temin edilebileceğini belirtiyor. CEN kaydına göre EN 40000-1-2’nin ulusal düzeyde duyurulması için son tarih 28 Şubat 2027, ulusal standart olarak yayımlanması için son tarih 31 Mayıs 2027. CEN ve CENELEC üyesi olan TSE’nin de bu takvim içinde standardı ulusal kataloğuna alması bekleniyor.
AB’ye ürün satan ekipler için başlangıç listesi
- AB’de satılan, dijital unsur içeren tüm ürünlerinizi (gömülü yazılımlı cihazlar, masaüstü ve mobil uygulamalar, ürüne bağlı bulut servisleri) tek listede toplayın. Distribütör üzerinden satılanları unutmayın.
- Aktif istismar edilen bir açığı 24 saat içinde bildirebilecek bir ürün güvenlik olay ekibi (PSIRT) süreci kurun. Dışarıdan açık bildirimi alabileceğiniz bir kanal (security.txt, güvenlik e-posta adresi) yoksa bu hafta açın.
- EN 40000-1-2’yi temin edip mevcut güvenli yazılım geliştirme sürecinizi standardın yaşam döngüsü aşamalarına göre eşleyin; boşlukları ürün yol haritasına iş kalemi olarak yazın.
- Her ürün için yazılım bileşen listesi (SBOM) çıkarın ve üçüncü taraf ile açık kaynak bileşenlerin güncelleme sorumluluğunu netleştirin. Açık bildirimlerinin büyük kısmı kendi kodunuzdan değil, bu bileşenlerden gelecek.
- Destek süresini her ürün için belirleyin ve müşteriye nasıl duyuracağınızı planlayın. Destek bittiğinde ürünün ne olacağı, EN 40000-1-2’nin de kapsadığı bir yaşam döngüsü aşaması.
Son olarak: CRA’yı bir uyum projesi olarak görmek yerine, ürün güvenliği yatırımının artık pazar erişimiyle doğrudan bağlandığı yer olarak okumak gerekiyor. AB’deki bir alıcının tedarik şartnamesine “CRA uyumlu mu?” sorusunun girmesi uzun sürmeyecek.