

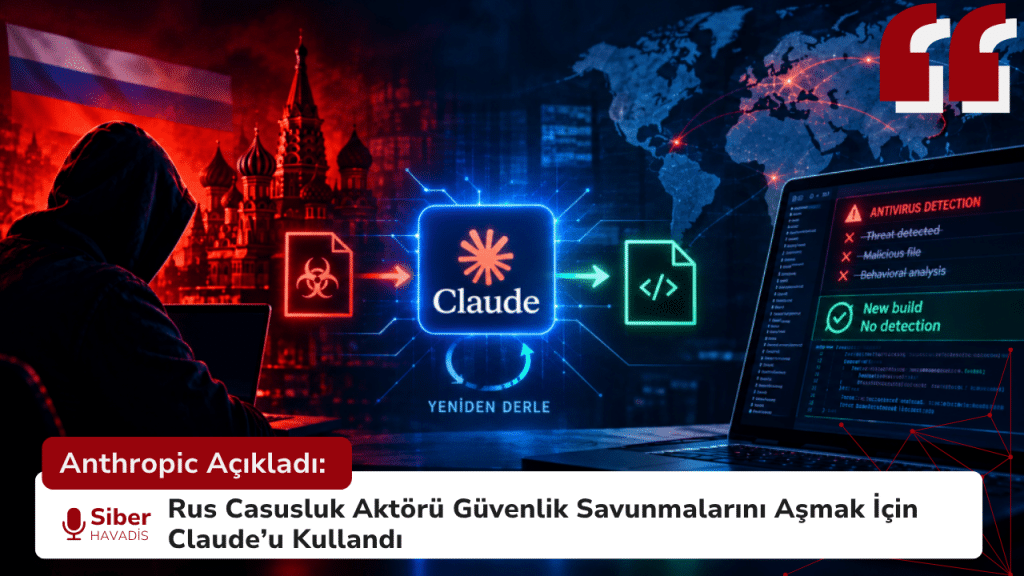
Anthropic, Rusya bağlantılı siber casusluk faaliyetleri yürüten GTG-20006 tehdit aktörünün, güvenlik ürünleri tarafından tespit edilen zararlı yazılımları otomatik olarak değiştirip yeniden dağıtmak ve tespitlerden kaçınmak için Claude’dan yararlandığını açıkladı.
Yapay zekâ modellerinin siber saldırılarda kullanımı, bugüne kadar ağırlıklı olarak inandırıcı oltalama e-postaları yazma veya temel kod taslakları oluşturma seviyesinde tartışılıyordu. Anthropic tarafından yayımlanan son tehdit istihbaratı raporu, bu sınırın aşıldığını ve yapay zekânın doğrudan bir “otonom yazılım geliştirme ve kaçış motoru” gibi operasyonlara entegre edilebildiğini ortaya koydu. Şirket, GTG-20006’nın faaliyetlerini Rusya bağlantılı casusluk olarak sınıflandırırken aktöre ilişkin atfının, grubu Midnight Blizzard ile ilişkilendiren kamuya açık raporlarla uyumlu olduğunu belirtti.
Olayın Temel Ayrıntıları ve Hedef Kapsamı
Anthropic tarafından GTG-20006 olarak sınıflandırılan tehdit aktörü; Ukrayna ve Avrupa’daki hükümet ve askeri istihbarat hedeflerinin yanı sıra diplomatik kuruluşları, savunma sektörüyle bağlantılı kişi ve kurumları ve ABD dış politikasıyla ilişkili hedefleri gözetledi. Operasyonların Güneydoğu Asya’daki deniz taşımacılığı ve takibiyle ilgili bir devlet kurumuna ve Kuzey Afrika’daki bir devlet teknoloji kurumuna kadar uzandığı da belirlendi.
Anthropic’in aktardığı faaliyetlerin bir bölümü, Microsoft ve diğer güvenlik araştırmacılarının 2026 yılında takip ettiği CaptiveCrunch operasyonuyla örtüşüyor. Microsoft, CaptiveCrunch’ı Midnight Blizzard’ın Storm-2945 olarak izlediği alt kümesine atfediyor. Microsoft’a göre kampanya Mayıs 2026’dan itibaren otel ve diğer konaklama tesislerinde kullanılan captive portal altyapılarını hedef aldı.
Anthropic’e göre saldırganlar, otel misafirlerine Wi-Fi hizmeti sağlayan en az üç konaklama sektörü tedarikçisini ele geçirdi. Yönetici kimlik bilgilerine erişen saldırganlar, DNS kayıtlarını değiştirerek otel Wi-Fi ağlarına bağlanan kullanıcıların trafiğini kendi altyapılarına yönlendirdi. Ardından ClickFix tarzı sahte yönlendirmeler kullanılarak Windows, Android ve iOS cihazlara yönelik zararlı yazılımlar devreye sokuldu.
Teknik Mekanizma: LLM Destekli Otonom Yeniden Derleme
Anthropic’in tespit ettiği operasyonun en dikkat çekici teknik boyutlarından biri, saldırganların güvenlik ürünlerinin tespitlerine karşı oluşturduğu otomatik geri besleme döngüsü oldu.
Saldırganlar süreci şu şekilde yürüttü:
- Otomatik İzleme: Yapay zekâ destekli iş akışları, kullanılan implantların bilinen güvenlik ürünleri tarafından tespit edilip edilmediğini takip etti.
- Otomatik Kod Değiştirme: Bir implant güvenlik ürünü tarafından işaretlendiğinde saldırganların kullandığı ajanlar, tespit edilen bileşenleri Claude yardımıyla sistematik olarak analiz etti, değiştirdi ve yeniden dağıttı. Süreç, zararlı yazılım tespit edilmez hâle gelene kadar tekrarlanabilecek şekilde tasarlandı.
- Altyapı ve Operasyon Otomasyonu: Yapay zekâ yalnızca zararlı yazılım geliştirmede değil; keşif, oltalama altyapısının hazırlanması, istismar araçlarının geliştirilmesi, kimlik bilgilerinin toplanması, ağ içinde yatay hareket, kalıcılığın sürdürülmesi ve çalınan verilerin işlenmesinde de kullanıldı.
Anthropic, GTG-20006’nın geliştirmeden altyapı edinimine, oltalamadan komuta-kontrol ve veri sızdırmaya kadar operasyonlarının önemli bölümünü özelleştirilmiş yapay zekâ iş akışlarıyla otomatikleştirdiğini belirtiyor.
Çok Platformlu Cephane ve Kimlik Hırsızlığı
Saldırganların hedef aldıkları cihaz türüne göre özelleştirdiği geniş bir araç seti kullandığı tespit edildi:
- Windows: Araç setinde
PowerChrome,WUEngine,Shadow C2,MiniPlasmaveCloudSyncSvcadlı Windows zararlı yazılımları yer aldı. Anthropic ayrıca sahte güncelleme temalarıyla dağıtılan bazı bileşenlerin, kurban sistemlerde güvenlik güncellemelerini durdurarak yeni zararlı yazılım imzalarının alınmasını engellemeye çalıştığını bildirdi. - Mobil: Android cihazlarda
GiftDropadlı, GiftsExpress tabanlı bir gözetleme RAT’ı; iOS cihazlarda iseDarkSwordadlı istismar zinciri kullanıldı. - M365 ve Kimlik Belirteçleri: Saldırganların geliştirdiği Embassy Kit, cihaz kodu kimlik avı (device code phishing) operasyonlarını yönetmek için kullanıldı. Microsoft 365 belirteçlerini hedefleyen kampanya sonucunda, aralarında ulusal düzeyde bir savcılık kurumu, askeri eğitim kurumu ve bölgesel hükümetler arası bir kuruluşun da bulunduğu en az sekiz kurumun e-posta kayıtlarına erişildi ve veriler dışarı aktarıldı.
- Mesajlaşma ve Kameralar: Başsız (headless) web tarayıcıları ve WPPConnect otomasyon kütüphanesi kullanılarak hedeflerin WhatsApp hesapları bağlı cihaz olarak eşleştirildi. Yapılandırma, okundu bilgisini bastırarak Rusça ve Ukraynaca konuşmaların toplu olarak dışarı aktarılmasını sağladı. Saldırganlar ayrıca kamera yayın hizmetlerinin API’lerindeki yetkilendirme açıklarından yararlanarak kullanıcıları listeledi ve canlı kamera yayınlarına erişim sağlayan belirteçleri topladı.
Savunma Asimetrisinin Dönüşümü
GTG-20006 vakası, siber güvenlikte saldırgan ile savunmacı arasındaki maliyet dengesinin yapay zekâ nedeniyle değişebileceğini gösteriyor. Geleneksel modelde savunmacının yeni bir zararlı yazılımı tespit ederek imza oluşturması, saldırganı aracını yeniden değiştirmeye ve dağıtmaya zorlayarak operasyonun maliyetini artırıyordu.
Anthropic’in gözlemlediği modelde ise bu döngünün önemli bir bölümü yapay zekâ ajanlarına devredilebiliyor. Güvenlik ürünü tarafından işaretlenen bir implantın Claude yardımıyla analiz edilmesi, değiştirilmesi ve yeniden dağıtılması, saldırganların yeni tespitlere çok daha hızlı yanıt verebilmesine olanak tanıyor.
Anthropic, bu gelişmenin özellikle yalnızca statik tespitlere dayanan savunmaların saldırganlara maliyet yükleme kapasitesini zayıflatabileceğine dikkat çekiyor. Bu durum, savunucular açısından dosyanın yalnızca neye benzediğine değil, sistem üzerinde ne yaptığına, hangi davranışları sergilediğine ve kimlik altyapısının nasıl kullanıldığına odaklanan tespit yöntemlerinin önemini artırıyor.
Kaynaklar
Anthropic Tehdit Araştırmaları: anthropic.com/research
The Hacker News: Russian State Hackers Used Claude AI to Rewrite Malware and Evade Detection