 Yavuzhan Özgen
NetamLoader: Asya’daki Hükümet Sistemlerini Hedef Aldı
Kaspersky araştırmacıları, Asya’daki bir hükümet kurumunda kullanılan özel Windows 10 sürümünü hedef alan NetamLoader adlı gelişmiş zararlı yazılım yükleyicisini ortaya çıkardı. Saldırıda, Windows güncelleme paketlerinin saklandığı dizine yerleştirilen bir CAB…
 Zübeyde Azra ACAR
LiteLLM Siber Saldırısı: Yapay Zekâ API Anahtarları Risk Altında
Yapay zekâ uygulamalarında kullanılan açık kaynaklı LiteLLM projesi, yazılım tedarik zincirini hedef alan ciddi bir siber saldırıyla karşı karşıya kaldı. 21 Ekim 2026 tarihinde gerçekleştirilen saldırıda, LiteLLM 1.107.0 sürümüne zararlı…
Sahte Claude İndirmeleri: Google Reklamları Üzerinden ClickFix Tuzağı
Siber saldırganlar, Google reklamları ve Bing yönlendirmeleri üzerinden Claude kullanıcılarını sahte indirme sayfalarına yönlendiriyor. ClickFix yöntemiyle kullanıcıların macOS cihazlarında zararlı komutlar çalıştırması hedefleniyor. Yapay zekâ uygulamalarının popülerliği, siber saldırganların yeni…
GitHub’da 17.610 Sahte Depo: Geliştiricilere Zararlı Yazılım Tuzağı
Dünyanın en yaygın yazılım geliştirme platformlarından GitHub, binlerce sahte yazılım deposu üzerinden gerçekleştirilen geniş çaplı bir siber saldırı kampanyasıyla gündeme geldi. Güvenlik araştırmacıları, FakeGit adı verilen zararlı yazılım dağıtım operasyonunun…
 Yavuzhan Özgen
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Siber Güvenlik Teknik
MovieReaper Zararlısı: The Odyssey Torrentleriyle Yayılıyor
Kaspersky araştırmacıları, popüler filmlere ait torrent dosyaları üzerinden yayılan yeni ve çok aşamalı bir Windows zararlısı keşfetti. MovieReaper adı verilen framework, özellikle The Odyssey gibi popüler yapımların torrent dosyaları üzerinden…
 Buğra Enhar ELBİR
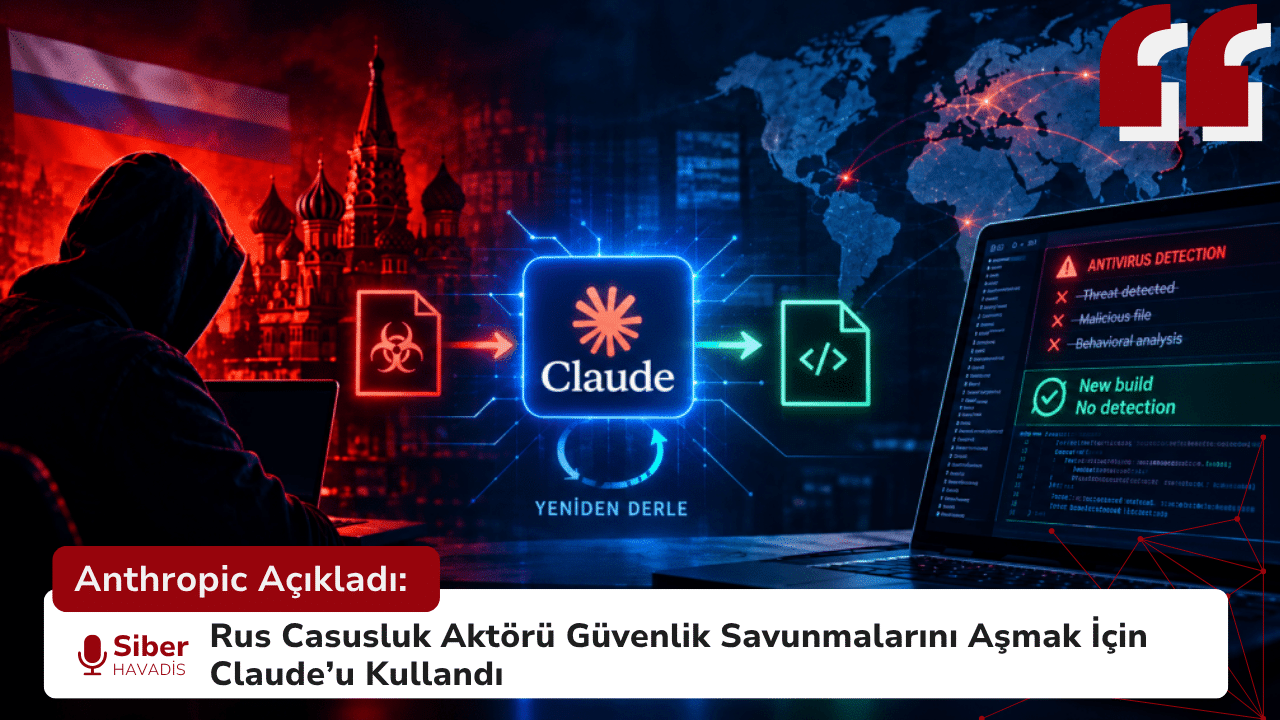
Anthropic Açıkladı: Rus Casusluk Aktörü Güvenlik Savunmalarını Aşmak İçin Claude’u Kullandı
Anthropic, Rusya bağlantılı siber casusluk faaliyetleri yürüten GTG-20006 tehdit aktörünün, güvenlik ürünleri tarafından tespit edilen zararlı yazılımları otomatik olarak değiştirip yeniden dağıtmak ve tespitlerden kaçınmak için Claude’dan yararlandığını açıkladı. Yapay…

SynkLoader: Microsoft Teams Üzerinden Sahte Windows Ekranıyla Parola Çalıyor
Microsoft Teams kullanıcılarını hedef alan yeni bir kimlik avı kampanyasında, SynkLoader adlı zararlı yazılım ailesinin kullanıldığı tespit edildi. Saldırganlar, şirketlerin BT destek ekiplerini taklit ederek çalışanlara kötü amaçlı bir MSI…

- Zübeyde Azra ACAR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
ToxicPanda 2.0: Google Play’i Engelleyerek Android Güvenliğini Hedefliyor
Android kullanıcılarını hedef alan ToxicPanda zararlı yazılımının yeni sürümü, güvenlik mekanizmalarını devre dışı bırakmaya yönelik yetenekleriyle gündeme geldi. ToxicPanda 2.0 olarak adlandırılan yeni varyantın, VPN iznini kötüye kullanarak Google Play…
 Yusuf KÜRÜM
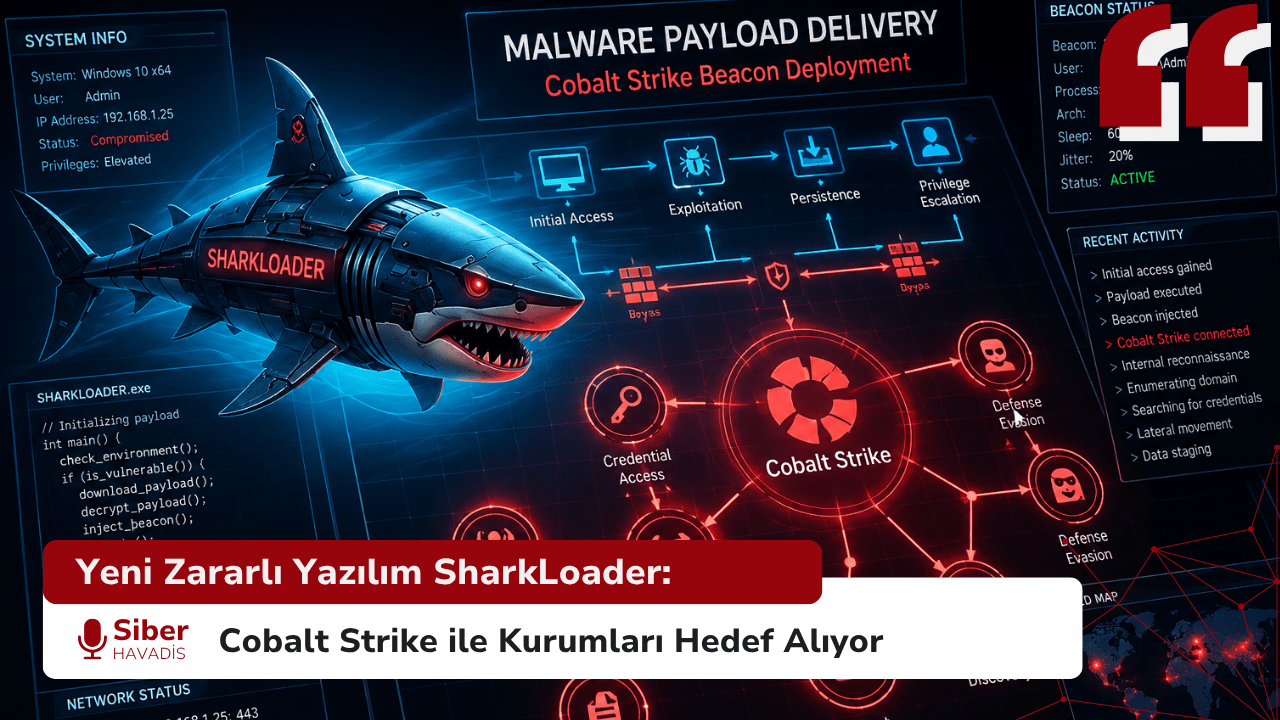
Yeni Zararlı Yazılım SharkLoader: Cobalt Strike ile Kurumları Hedef Alıyor
Yeni keşfedilen StrikeShark adlı siber saldırı operasyonu, daha önce belgelenmemiş “SharkLoader” zararlı yazılımını kullanarak dünya genelindeki kurumları hedef alıyor. Kaspersky araştırmacıları tarafından tespit edilen tehdit, ele geçirilen sistemlere Cobalt Strike…

 Gamze KARASU
VShell Arka Kapısı Linux Sistemlerde Ortaya Çıktı
Yeni Bir Saldırı Zinciri Ortaya Çıktı Siber güvenlik araştırmacıları, VShell adlı açık kaynaklı bir arka kapıyı dağıtan yeni bir saldırı tekniğini ortaya çıkardı. Saldırıda yük, makro veya dosya içeriğinde değil,…
 Seher BONCUKOĞLU
 Didem KIŞ
 Zeyneb TÜRKMEN
 Ali ARDAL
 Merve ÇELİKKOL