 Ali ARDAL
Bricksforge Açığı Aktif Olarak Sömürülüyor: CVSS 10 Puanlı WordPress Tehdidi
Bricksforge açığı olarak anılan CVE-2026-85097, WordPress sitelerinde kimlik doğrulaması olmadan kod çalıştırılmasına yol açabiliyor. WordPress güvenlik şirketi Patchstack, açığa yönelik sömürü girişimlerini gözlemlediğini duyurdu. Bricksforge Açığı Nedir? Bricksforge, görsel site…
 Nilgün ALPAR
Anthropic Claude Haiku 5.5’i Tanıttı: Hız ve Düşük Maliyet Ön Planda
Yüksek hacimli ve hızlı yanıt gerektiren görevler için geliştirilen model, 1 milyon tokenlık bağlam penceresine sahip. Haiku 4.5’e kıyasla daha düşük maliyetle sunuluyor. Anthropic, Claude Haiku 5.5’i kullanıma sundu. Model,…
 Fadime KOÇ
WordPress CVE-2026-87902: Kritik Açık Aktif Olarak İstismar Ediliyor
WordPress çekirdeğinde tespit edilen ve kritik bir uzaktan kod çalıştırma (RCE) riski taşıyan CVE-2026-87902 (CVSS 4.0: 9.2) güvenlik açığı, kamuoyuna duyurulmasının hemen ardından saldırganlar tarafından hedef alınmaya başlandı. Açıklamadan sadece…
 Zübeyde Azra ACAR
GitHub’da 17.610 Sahte Depo: Geliştiricilere Zararlı Yazılım Tuzağı
Dünyanın en yaygın yazılım geliştirme platformlarından GitHub, binlerce sahte yazılım deposu üzerinden gerçekleştirilen geniş çaplı bir siber saldırı kampanyasıyla gündeme geldi. Güvenlik araştırmacıları, FakeGit adı verilen zararlı yazılım dağıtım operasyonunun…
 Yavuzhan Özgen
Japonya’da IDCF Cloud Kesintisi: 495 Kuruluş Etkilendi
Japonya’da SoftBank’ın iştiraki IDC Frontier tarafından işletilen IDCF Cloud hizmetinde, fidye yazılımı saldırısıyla ilişkilendirilen bir olayın ardından ciddi bir kesinti yaşandı. Etkilenen East Japan Region 1 bölgesindeki sanal sunucularda meydana…
Ampath Laboratories Siber Saldırıyı Doğruladı: 80 Milyon Kayıt İddiası Tartışılıyor
Güney Afrika’nın büyük patoloji laboratuvarı sağlayıcılarından Ampath Laboratories, 2 Ekim 2026’da tespit edilen bir siber güvenlik olayını doğruladı. ByteToBreach adlı tehdit aktörü, şirketin veritabanlarından 80 milyondan fazla kayıt çaldığını öne…
 Aybüke CANÖZ
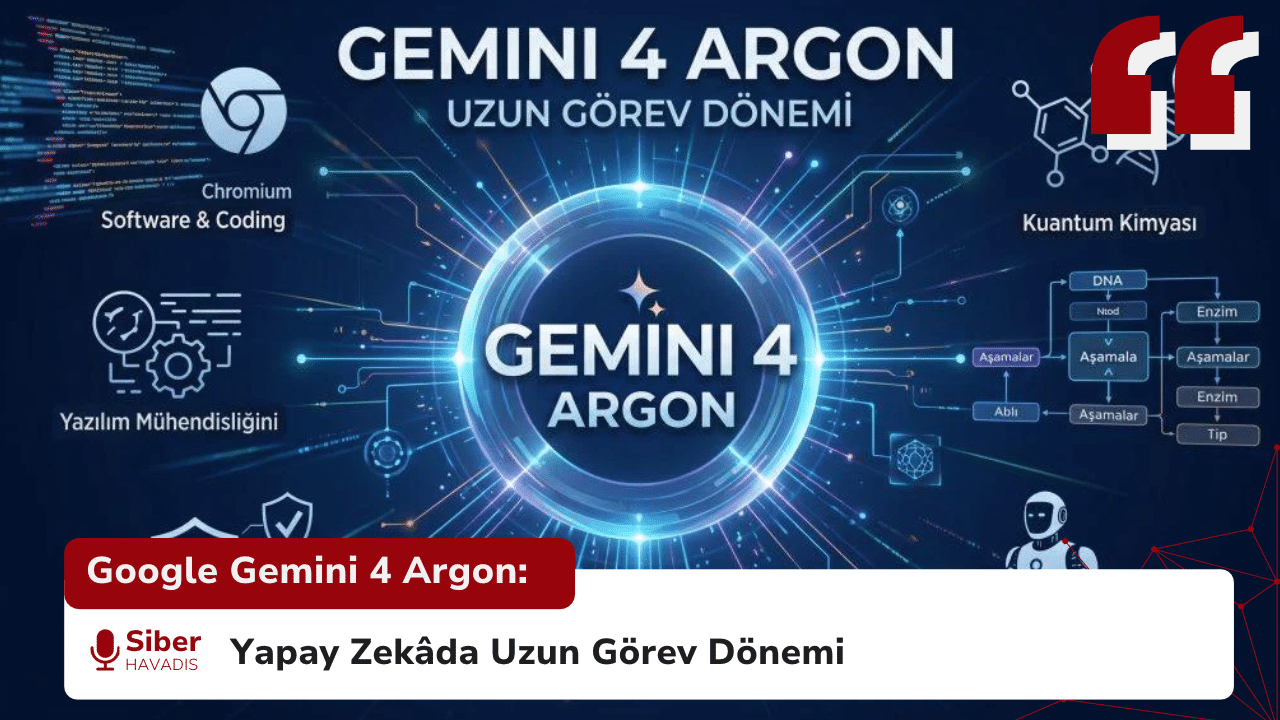
Google Gemini 4 Argon: Yapay Zekâda Uzun Görev Dönemi
Google, Gemini ailesinin yeni modeli Gemini 4 Argon’u geliştiricilerin, işletmelerin ve bireysel kullanıcıların erişimine açtı. Büyük yazılım projelerinden bilimsel araştırmalara kadar uzanan kullanım alanları için tasarlanan model, özellikle karmaşık işleri…
 Nisa Baykal
OpenAI’da Güvenlik Tartışması: Eski Çalışandan Kurumsal Kültür Eleştirisi
Yapay zekâ ekosisteminde hızlı model dağıtımı ile güvenlik standartları arasındaki gerilim yeniden gündeme geldi. OpenAI bünyesinde yaklaşık 3,5 yıl görev yapan ve 12 ileri seviye modelin güvenlik raporlarını denetleyen eski…
 GÜNDOĞDU
Siber Güvenlikte Yapay Zekâ: Otomasyon Kimin İçin Çalışıyor?
Siber güvenlik sektöründe öne çıkan konulardan biri, yapay zekânın güvenlik operasyon merkezlerine (SOC) entegrasyonu. Alarmları önceliklendiren, kayıtları analiz eden ve hatta saldırılara kendi başına müdahale edebilen yapay zekâ ajanları giderek…
 Zeyneb TÜRKMEN
Sony 419 VR Patentini Meta’ya Devretti: PSVR 3 Ne Olacak?
Sony’nin sanal gerçeklik teknolojilerindeki geleceği yeniden gündeme geldi. Güney Kore merkezli ZDNet Korea’nın haberine göre şirket, sanal gerçeklik (VR), artırılmış gerçeklik (AR) ve genişletilmiş gerçeklik (XR) alanlarında geliştirdiği 419 patenti…