 Ali ARDAL
Bricksforge Açığı Aktif Olarak Sömürülüyor: CVSS 10 Puanlı WordPress Tehdidi
Bricksforge açığı olarak anılan CVE-2026-85097, WordPress sitelerinde kimlik doğrulaması olmadan kod çalıştırılmasına yol açabiliyor. WordPress güvenlik şirketi Patchstack, açığa yönelik sömürü girişimlerini gözlemlediğini duyurdu. Bricksforge Açığı Nedir? Bricksforge, görsel site…
 Zübeyde Azra ACAR
GitHub’da 17.610 Sahte Depo: Geliştiricilere Zararlı Yazılım Tuzağı
Dünyanın en yaygın yazılım geliştirme platformlarından GitHub, binlerce sahte yazılım deposu üzerinden gerçekleştirilen geniş çaplı bir siber saldırı kampanyasıyla gündeme geldi. Güvenlik araştırmacıları, FakeGit adı verilen zararlı yazılım dağıtım operasyonunun…
 Yavuzhan Özgen
Japonya’da IDCF Cloud Kesintisi: 495 Kuruluş Etkilendi
Japonya’da SoftBank’ın iştiraki IDC Frontier tarafından işletilen IDCF Cloud hizmetinde, fidye yazılımı saldırısıyla ilişkilendirilen bir olayın ardından ciddi bir kesinti yaşandı. Etkilenen East Japan Region 1 bölgesindeki sanal sunucularda meydana…
Ampath Laboratories Siber Saldırıyı Doğruladı: 80 Milyon Kayıt İddiası Tartışılıyor
Güney Afrika’nın büyük patoloji laboratuvarı sağlayıcılarından Ampath Laboratories, 2 Ekim 2026’da tespit edilen bir siber güvenlik olayını doğruladı. ByteToBreach adlı tehdit aktörü, şirketin veritabanlarından 80 milyondan fazla kayıt çaldığını öne…
 Aybüke CANÖZ
Google Gemini 4 Argon: Yapay Zekâda Uzun Görev Dönemi
Google, Gemini ailesinin yeni modeli Gemini 4 Argon’u geliştiricilerin, işletmelerin ve bireysel kullanıcıların erişimine açtı. Büyük yazılım projelerinden bilimsel araştırmalara kadar uzanan kullanım alanları için tasarlanan model, özellikle karmaşık işleri…
 Nisa Baykal
OpenAI’da Güvenlik Tartışması: Eski Çalışandan Kurumsal Kültür Eleştirisi
Yapay zekâ ekosisteminde hızlı model dağıtımı ile güvenlik standartları arasındaki gerilim yeniden gündeme geldi. OpenAI bünyesinde yaklaşık 3,5 yıl görev yapan ve 12 ileri seviye modelin güvenlik raporlarını denetleyen eski…
 GÜNDOĞDU
Siber Güvenlikte Yapay Zekâ: Otomasyon Kimin İçin Çalışıyor?
Siber güvenlik sektöründe öne çıkan konulardan biri, yapay zekânın güvenlik operasyon merkezlerine (SOC) entegrasyonu. Alarmları önceliklendiren, kayıtları analiz eden ve hatta saldırılara kendi başına müdahale edebilen yapay zekâ ajanları giderek…
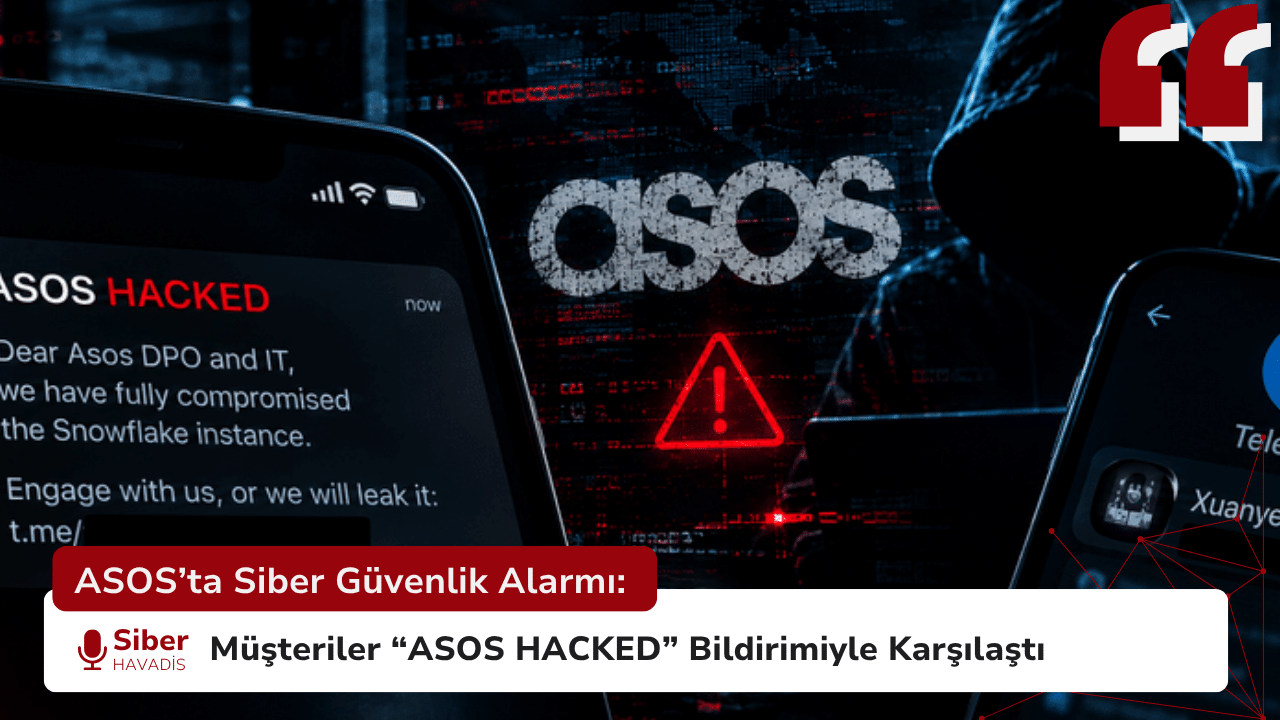
ASOS’ta Siber Güvenlik Alarmı: Müşteriler “ASOS HACKED” Bildirimiyle Karşılaştı
İngiltere merkezli online moda perakendecisi ASOS, 6 Ekim 2026 tarihinde müşterilerin telefonlarında görülen “ASOS HACKED” başlıklı şüpheli bildirimle siber güvenlik gündeminin merkezine oturdu. Bildirimde saldırganlar, şirketin Snowflake ortamını tamamen ele…
 Gamze KARASU
- Genel , Siber Güvenlik , Siber Güvenlik Teknolojileri , Teknoloji Haberleri , Yapay Zeka , Yeni Nesil Teknoloji
 Gamze KARASU
Anthropic’ten Yeni Yapay Zekâ Programı: Siber Güvenlik Ekiplerine Özel Çözüm
Anthropic, siber güvenlik ekiplerinin yapay zekâ modellerini daha kapsamlı şekilde kullanabilmesi için Siber Güvenlik Doğrulama Programı’nı (CVP) genişletti. Yeni sistemle doğrulanmış güvenlik profesyonellerine, yaptıkları çalışmanın türüne göre farklı seviyelerde erişim…
- Yusuf KÜRÜM
- Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber , Teknoloji
 Yusuf KÜRÜM
Yıldız Teknik Üniversitesi: Fidye Yazılımı Saldırısı Sonrası Veri İhlali Bildirildi
Ekim ayının ilk günlerinden itibaren Yıldız Teknik Üniversitesi (YTÜ) sistemlerinde ve Öğrenci Bilgi Sistemi (OBS) portalında yaşanan geniş çaplı erişim kesintileri, fidye yazılımı saldırısı ve kişisel veri ihlali iddialarını gündeme…
 Nilgün ALPAR
 Fadime KOÇ