 Yavuzhan Özgen
NetamLoader: Asya’daki Hükümet Sistemlerini Hedef Aldı
Kaspersky araştırmacıları, Asya’daki bir hükümet kurumunda kullanılan özel Windows 10 sürümünü hedef alan NetamLoader adlı gelişmiş zararlı yazılım yükleyicisini ortaya çıkardı. Saldırıda, Windows güncelleme paketlerinin saklandığı dizine yerleştirilen bir CAB…
İtalya Meclisi: Siber Saldırıda Meloni’nin E-posta Hesabı Hedef Alındı
İtalya Temsilciler Meclisi’nin (Camera dei Deputati) bilişim sistemleri, çok sayıda milletvekilinin e-posta hesabını etkileyen geniş çaplı bir siber saldırının hedefi oldu. Hedef alınan hesaplar arasında Başbakan Giorgia Meloni’nin milletvekilliği sıfatıyla…
eSignFlow: Belçika’daki Veri İhlalinde Hassas Kişisel Bilgiler Açığa Çıktı
Belçika merkezli yazılım sağlayıcısı Vanden Broele, dijital belge yönetimi ve imzalama platformu eSignFlow üzerinde gerçekleşen veri ihlalinde saldırganın çok sayıda kurumun verilerine eriştiğini açıkladı. 22 Ekim’de başlayan ve 23 Ekim’e…
CDU Heilbronn: Ele Geçirilen Hesaptan Merz’in de Aralarında Bulunduğu 6.500 Kişiye Oltalama E-postası
Almanya’da Hristiyan Demokrat Birlik Partisi’nin (CDU) Heilbronn bölge teşkilatına ait bir e-posta hesabının ele geçirilmesinin ardından yaklaşık 6.500 alıcıya oltalama (phishing) e-postaları gönderildi. Alıcılar arasında Almanya Başbakanı Friedrich Merz, bakanlıklar…
Eiliko Robotunda Güvenlik Açığı: Milyonlarca Konuşma Kaydı Risk Altında
Energize Lab tarafından üretilen Eiliko ve Eilik robotlarıyla ilişkili sistemlerde tespit edilen güvenlik açıklarının, özel konuşmalara ve kişisel profillere erişilmesine, ayrıca robotların yapay zekâ davranışlarının uzaktan değiştirilmesine imkân tanıdığı bildirildi.…
 Yavuzhan Özgen
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber
Telegram Desktop Açığı: CVE-2026-107181 ile Hesap Ele Geçirme Riski
Telegram Desktop’ta keşfedilen CVE-2026-107181 güvenlik açığı, kullanıcıların özel olarak hazırlanmış bir bağlantıya tıklamasıyla yerel dosyalarının saldırganlara aktarılmasına ve uygun koşullarda Telegram oturumlarının ele geçirilmesine yol açabiliyordu. Açığın Ayrıntıları Güvenlik araştırmacısı…
Norveç’te Askerî Tatbikat: Kiralık Araçlarda Hassas Kayıtlar Bulundu
Norveç’te Eylül 2026’da gerçekleştirilen bir askerî tatbikatta kullanılan bazı kiralık araçlarda, askerlerin hareketlerini ve askerî tesislere ait erişim kodlarını içeren görüntü kayıtları bulundu. Verilerin araç dışına aktarıldığına ilişkin doğrulanmış bir…
Japonya’da IDCF Cloud Kesintisi: 495 Kuruluş Etkilendi
Japonya’da SoftBank’ın iştiraki IDC Frontier tarafından işletilen IDCF Cloud hizmetinde, fidye yazılımı saldırısıyla ilişkilendirilen bir olayın ardından ciddi bir kesinti yaşandı. Etkilenen East Japan Region 1 bölgesindeki sanal sunucularda meydana…
Ampath Laboratories Siber Saldırıyı Doğruladı: 80 Milyon Kayıt İddiası Tartışılıyor
Güney Afrika’nın büyük patoloji laboratuvarı sağlayıcılarından Ampath Laboratories, 2 Ekim 2026’da tespit edilen bir siber güvenlik olayını doğruladı. ByteToBreach adlı tehdit aktörü, şirketin veritabanlarından 80 milyondan fazla kayıt çaldığını öne…
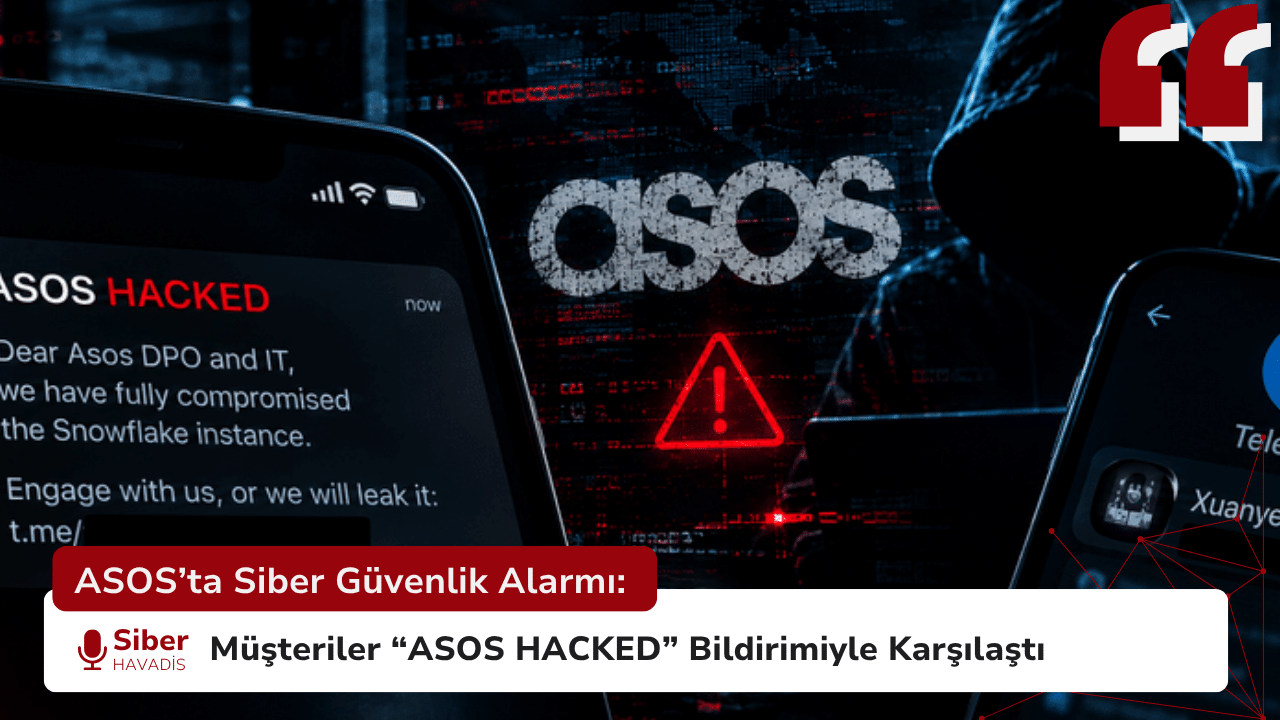
ASOS’ta Siber Güvenlik Alarmı: Müşteriler “ASOS HACKED” Bildirimiyle Karşılaştı
İngiltere merkezli online moda perakendecisi ASOS, 6 Ekim 2026 tarihinde müşterilerin telefonlarında görülen “ASOS HACKED” başlıklı şüpheli bildirimle siber güvenlik gündeminin merkezine oturdu. Bildirimde saldırganlar, şirketin Snowflake ortamını tamamen ele…
 Gamze KARASU
 Zeyneb TÜRKMEN
 Aybüke CANÖZ
 Seher BONCUKOĞLU
 Didem KIŞ