 Seher BONCUKOĞLU
Saldırganlar WAF Kurallarını Aşarak Oracle PeopleSoft Sistemlerine Sızıyor
ShinyHunters ile bağlantılı UNC6240 adlı tehdit aktörü, Oracle PeopleSoft sistemlerindeki kritik CVE-2026-35273 güvenlik açığını WAF kurallarını aşarak yeniden istismar ediyor. Google Threat Intelligence Group ve Mandiant tarafından tespit edilen saldırılarda,…
 Yavuzhan Özgen
Norveç’te Askerî Tatbikat: Kiralık Araçlarda Hassas Kayıtlar Bulundu
Norveç’te Eylül 2026’da gerçekleştirilen bir askerî tatbikatta kullanılan bazı kiralık araçlarda, askerlerin hareketlerini ve askerî tesislere ait erişim kodlarını içeren görüntü kayıtları bulundu. Verilerin araç dışına aktarıldığına ilişkin doğrulanmış bir…
 Ali ARDAL
Bricksforge Açığı Aktif Olarak Sömürülüyor: CVSS 10 Puanlı WordPress Tehdidi
Bricksforge açığı olarak anılan CVE-2026-85097, WordPress sitelerinde kimlik doğrulaması olmadan kod çalıştırılmasına yol açabiliyor. WordPress güvenlik şirketi Patchstack, açığa yönelik sömürü girişimlerini gözlemlediğini duyurdu. Bricksforge Açığı Nedir? Bricksforge, görsel site…
Japonya’da IDCF Cloud Kesintisi: 495 Kuruluş Etkilendi
Japonya’da SoftBank’ın iştiraki IDC Frontier tarafından işletilen IDCF Cloud hizmetinde, fidye yazılımı saldırısıyla ilişkilendirilen bir olayın ardından ciddi bir kesinti yaşandı. Etkilenen East Japan Region 1 bölgesindeki sanal sunucularda meydana…
Ampath Laboratories Siber Saldırıyı Doğruladı: 80 Milyon Kayıt İddiası Tartışılıyor
Güney Afrika’nın büyük patoloji laboratuvarı sağlayıcılarından Ampath Laboratories, 2 Ekim 2026’da tespit edilen bir siber güvenlik olayını doğruladı. ByteToBreach adlı tehdit aktörü, şirketin veritabanlarından 80 milyondan fazla kayıt çaldığını öne…
 Zübeyde Azra ACAR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
 Zübeyde Azra ACAR
GitLab AI Gateway: CVSS 9.9 Puanlı Kritik Açık İçin Güncelleme Yayımlandı
GitLab, Self-Hosted AI Gateway kurulumlarını etkileyen CVE-2026-90970 numaralı güvenlik açığını gidermek için yeni sürümler yayımladı. GitLab tarafından CVSS v3.1’e göre 9.9 puan verilen açık, belirli koşullar altında kimliği doğrulanmış ve…
 Yusuf DALBUDAK
NVIDIA Open Agent Safety Platform: AI Ajanlarına Yeni Güvenlik Katmanı
NVIDIA’nın yeni platformu, AI ajanlarının dosyalara, ağ bağlantılarına ve araçlara erişimini çalışma sırasında sınırlamayı hedefliyor.
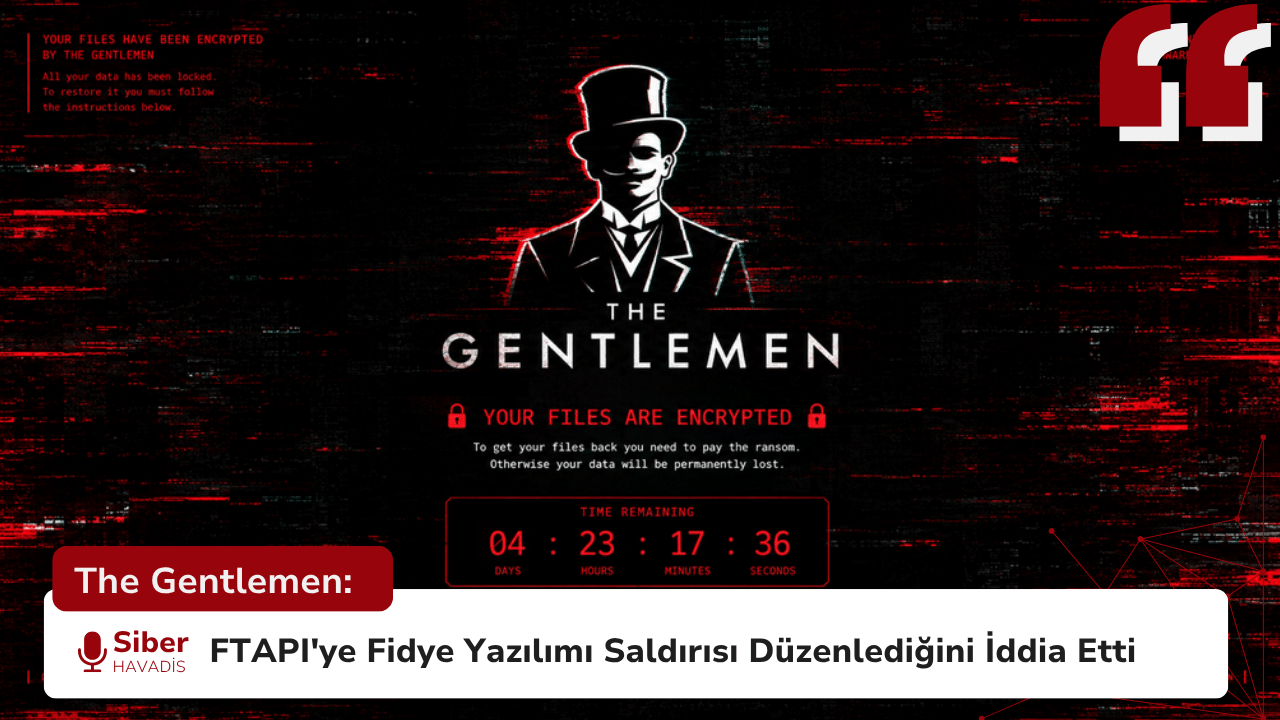
The Gentlemen: FTAPI’ye Fidye Yazılımı Saldırısı Düzenlediğini İddia Etti
Almanya merkezli veri transfer hizmeti sağlayıcısı FTAPI Software GmbH, The Gentlemen fidye yazılımı (ransomware) grubunun veri sızıntı sitesinde listelenmesinin ardından 14 Eylül 2026’da bir siber güvenlik olayı yaşandığını doğruladı. FTAPI’nin…
 Nisa Baykal
Microsoft SharePoint’teki Kritik Açık Saldırılarda Kullanılmaya Başlandı: CISA’dan Acil Yama Uyarısı
Microsoft, ağustos ayında güvenlik güncellemesi yayımladığı kurumsal iş birliği platformu SharePoint’teki kritik güvenlik açığının (CVE-2026-65660) aktif siber saldırılarda kullanıldığını doğruladı. Güvenlik araştırmacılarının teknik ayrıntıları paylaşmasından hemen sonra başlayan saldırıların ardından…
- Yavuzhan Özgen
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Siber Güvenlik Teknik
MovieReaper Zararlısı: The Odyssey Torrentleriyle Yayılıyor
Kaspersky araştırmacıları, popüler filmlere ait torrent dosyaları üzerinden yayılan yeni ve çok aşamalı bir Windows zararlısı keşfetti. MovieReaper adı verilen framework, özellikle The Odyssey gibi popüler yapımların torrent dosyaları üzerinden…
 Yusuf Taha kurt
 Merve ÇELİKKOL