Aybüke CANÖZ
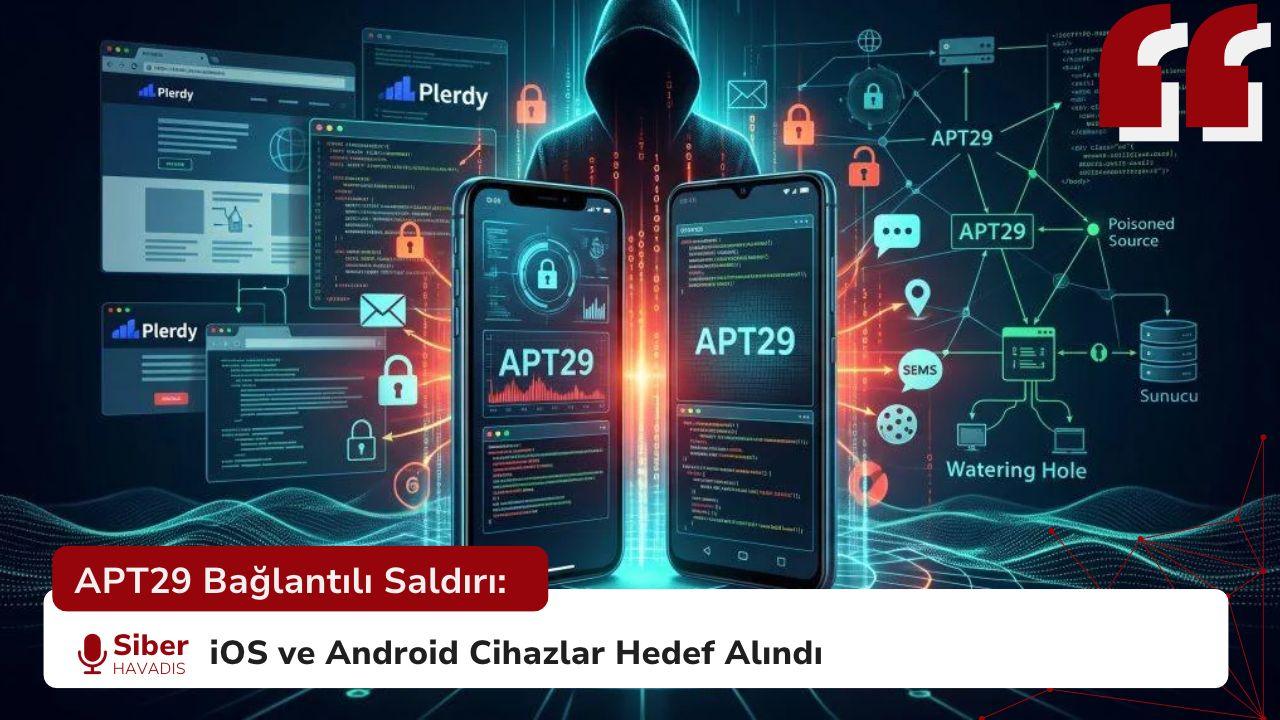
Siber güvenlik şirketi Sekoia, iPhone ve Android kullanıcılarını hedef alan yeni bir siber casusluk kampanyası tespit etti. Ele geçirilen internet siteleri, sahte alan adları ve üçüncü taraf bir analiz hizmeti üzerinden yürütülen saldırılarda, daha önce yamalanmış güvenlik açıklarından yararlanılarak kullanıcıların oturum bilgileri, parolaları ve cihaz verileri hedef alındı. Araştırmacılar, operasyonu Rusya bağlantılı APT29 grubuyla ilişkilendiriyor.
Siber güvenlik şirketi Sekoia’nın Tehdit Tespit ve Araştırma (TDR) ekibi, 4 Kasım 2026 tarihinde yayımladığı raporda iOS ve Android cihazları hedef alan geniş kapsamlı bir saldırı kampanyasının teknik ayrıntılarını açıkladı.
Poisoned Source olarak adlandırılan operasyon, ilk olarak Ekim 2026’nın ortalarında tespit edildi. Araştırmacılar, ABD, Ukrayna, Çekya ve Bulgaristan’daki bazı internet sitelerinin zararlı kod dağıtmak amacıyla kullanıldığını belirledi.
Saldırının dikkat çeken yönü, kullanıcıların kötü amaçlı bir uygulama indirmesine gerek kalmadan gerçekleşebilmesi. Güvenlik güncellemeleri eksik olan cihazlarda, zararlı kod içeren bir internet sayfasının ziyaret edilmesi istismar sürecini başlatabiliyor.
Sekoia, operasyonun arkasındaki tehdit aktörünü orta-yüksek güven düzeyinde APT29 ile ilişkilendiriyor. Midnight Blizzard ve Cozy Bear isimleriyle de takip edilen grup, daha önce devlet kurumlarını ve diplomatik kuruluşları hedef alan siber casusluk faaliyetleriyle gündeme gelmişti.
Saldırganlar güvenilir internet sitelerini kullandı
Araştırmaya göre saldırganlar, hedef cihazlara ulaşmak için watering hole olarak bilinen bir saldırı yönteminden yararlandı.
Bu yöntemde saldırganlar, hedefledikleri kişilerin ziyaret etmesi muhtemel internet sitelerine zararlı kod yerleştiriyor. Böylece kullanıcı, güvenilir olduğunu düşündüğü bir sayfayı açtığında saldırı altyapısıyla farkında olmadan iletişim kurabiliyor.
Sekoia, operasyonda üç farklı yöntem kullanıldığını belirledi.
İlk yöntemde, gerçek internet sitelerinin kaynak kodlarına zararlı JavaScript bileşenleri eklendi. Etkilenen siteler arasında Ukrayna’da faaliyet gösteren bir doğal gaz üreticisi, ABD’deki kimya sektörünü temsil eden bir kuruluş ve Bulgaristan’da askerî faaliyetlerle ilişkili bir internet sitesi bulunuyor.
İkinci yöntemde ise saldırganlar, tanınmış kuruluşların internet sitelerine benzeyen sahte alan adları oluşturdu. Bu siteler, gerçek sayfaların içeriklerini ziyaretçiye gösterirken arka planda zararlı JavaScript kodunu da çalıştırabilecek biçimde yapılandırıldı.
Üçüncü yöntem, üçüncü taraf bir web analitik hizmetinin ele geçirilmesine dayanıyordu. Bu yaklaşım, saldırının tek tek internet sitelerinin ötesine yayılmasına olanak tanıdı.
Plerdy üzerinden tedarik zinciri saldırısı gerçekleştirildi
Operasyonun önemli bileşenlerinden biri, Ukrayna merkezli web analitik hizmeti Plerdy oldu.
Sekoia’nın bulgularına göre saldırganlar, 27 Ağustos ile 3 Eylül 2026 tarihleri arasında Plerdy’nin internet sitelerinde kullanılan JavaScript izleme bileşenini değiştirdi.
Normal koşullarda ziyaretçi davranışlarının analiz edilmesi için kullanılan bu bileşene zararlı kod eklenmesi, hizmetten yararlanan internet sitelerinin ziyaretçilerini de saldırı altyapısına maruz bıraktı.
Plerdy bileşeninin, çoğunluğu Ukrayna’da bulunan binlerce internet sitesi tarafından kullanıldığı belirtiliyor. Bu siteler arasında savunma sanayii, askerî ekipman ve askerî personel alımıyla ilişkili platformların da bulunduğu ifade ediliyor.
Söz konusu olay, yazılım tedarik zinciri saldırılarının yalnızca uygulama güncellemeleri veya yazılım paketleriyle sınırlı olmadığını gösteriyor. İnternet sitelerine dışarıdan yüklenen analiz ve izleme araçları da saldırganlar için bir dağıtım kanalına dönüşebiliyor.
Bununla birlikte binlerce sitenin riskli bileşeni kullanması, bu siteleri ziyaret eden bütün cihazların ele geçirildiği anlamına gelmiyor. Araştırmada kesin olarak ele geçirilen cihaz sayısı açıklanmadı.
Zararlı JavaScript cihazın özelliklerini analiz etti
Saldırının teknik incelemesinde UltimateFingerprinter adı verilen bir JavaScript bileşeni tespit edildi.
Bu bileşen, ziyaretçinin işletim sistemi, tarayıcı sürümü ve cihaz özellikleri hakkında bilgi toplamak amacıyla geliştirildi.
Sekoia’nın analizine göre yazılım, 61 farklı veri toplama mekanizmasından yararlanarak 394 alana kadar uzanan bir cihaz profili oluşturabiliyor. Ekran özellikleri, tarayıcı işlevleri ve donanım yetenekleri bu bilgiler arasında yer alıyor.
Toplanan veriler saldırganların kontrolündeki sunucuya aktarılıyor. Sunucu, cihazın işletim sistemi ve tarayıcı sürümüne göre uygun istismar zincirini sunabiliyor.
Araştırmacılar, ayrıntılı cihaz profilinin büyük bölümünün istismar kodunun dağıtım kararını doğrudan etkilemediğini de belirtiyor. Kodun dağıtımında işletim sistemi, tarayıcı sürümü ve temel cihaz kontrolleri daha belirleyici görünüyor.
Bu yapı sayesinde saldırganlar, farklı mobil işletim sistemleri için hazırlanmış istismar araçlarını aynı saldırı altyapısı üzerinden dağıtabiliyor.
iPhone kullanıcılarında oturum bilgileri ve kişisel veriler hedef alındı
Sekoia, iOS cihazları için iki farklı istismar zinciri tespit etti.
İlk zincir, özellikle iOS 16.7 sürümünü hedef alacak şekilde yapılandırılmıştı. Bu zincirde CVE-2025-43529 ve CVE-2024-27834 güvenlik açıkları kullanılarak tarayıcı ve uygulama oturum bilgilerinin elde edilmesi amaçlanıyordu.
Oturum çerezleri (cookies), kullanıcıların internet hizmetlerinde kimlik doğrulama işlemlerini sürdürmesine yardımcı olan veriler arasında bulunuyor. Bu bilgilerin ele geçirilmesi, bazı koşullarda saldırganların kullanıcının mevcut oturumundan yararlanmasına olanak tanıyabiliyor.
İkinci zincir ise iOS 18.5 sürümünü hedefliyordu ve DarkSword adlı istismar araç setinden yararlanıyordu.
Bu araç setinde CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 ve CVE-2025-43520 güvenlik açıkları bir araya getirildi.
İncelenen zararlı kod, tarayıcı verilerinin ötesine geçerek SMS ve iMessage kayıtları, WhatsApp ve Telegram veritabanları, kayıtlı kimlik bilgileri, kişiler, arama geçmişi, konum bilgileri ve fotoğraflar gibi hassas verilere erişebilecek şekilde tasarlanmıştı.
Araştırmacıların bu yetenekleri zararlı yazılımın kodunda tespit etmiş olması, belirtilen bütün verilerin her hedef cihazdan gerçekten çalındığının doğrulandığı anlamına gelmiyor.
Android cihazlarda Chrome ve Wi-Fi bilgileri hedefteydi
Android kullanıcılarına yönelik saldırı zincirinde ise Google Chrome ve cihazın grafik sürücüsüyle ilişkili iki güvenlik açığı öne çıktı.
Araştırmacılar, CVE-2026-3910 zafiyetinin Chrome içerisinde kod çalıştırmak amacıyla kullanıldığını, ardından CVE-2025-27038 güvenlik açığı aracılığıyla tarayıcının korumalı çalışma ortamının dışına çıkılmaya çalışıldığını belirledi.
Bu zincirin son aşamasında AndroSnitch adı verilen bir veri toplama bileşeni çalıştırılıyordu.
AndroSnitch’in hedeflediği veriler arasında Chrome çerezleri, kayıtlı giriş bilgileri, tarayıcı geçmişi ve cihazda saklanan Wi-Fi yapılandırma bilgileri yer alıyor.
Sekoia’nın analiz ettiği dağıtım altyapısı, Android üzerinde Chrome’un 139 ile 145 arasındaki belirli sürümlerini hedefliyordu. Ancak 143 numaralı sürüm saldırı kapsamı dışında bırakılmıştı. Araştırmacılar bu tercihin nedenini açıklığa kavuşturamadı.
İncelenen saldırı zincirlerinde kalıcılık mekanizması bulunmadığı da raporlandı. Bu durum, zararlı bileşenin cihaz yeniden başlatıldıktan sonra otomatik olarak çalışmaya devam etmesini sağlayan bir mekanizmanın tespit edilmediği anlamına geliyor.
APT29 bağlantısı hangi bulgulara dayanıyor?
Sekoia, saldırıların APT29 ile ilişkili olduğu değerlendirmesini yalnızca hedef alınan ülkelere dayandırmıyor.
Araştırmacılar; önceki saldırılarda kullanılan tekniklerle benzerlikleri, altyapı özelliklerini, hedef seçimini ve geçmiş kampanyalarla bağlantılı göstergeleri birlikte değerlendiriyor.
Bu kapsamda bir internet sitesinde tespit edilen bazı zararlı bileşenlerin, 2025 yılında APT29 ile ilişkilendirilen başka bir operasyonun bulgularıyla örtüştüğü belirtiliyor.
Google Threat Analysis Group’un 2024 yılında yayımladığı araştırmada da APT29 ile ilişkilendirilen saldırganların Moğolistan’daki kamu kurumlarının internet siteleri üzerinden mobil cihazları hedef aldığı açıklanmıştı.
Her iki araştırmada da daha önce tespit edilmiş güvenlik açıklarından yararlanılması ve kullanıcıların oturum bilgilerinin hedeflenmesi dikkat çekiyor.
Bununla birlikte benzer saldırı tekniklerinin bulunması tek başına kesin fail tespiti sağlamıyor. Sekoia, elde ettiği bulgular doğrultusunda operasyonun APT29 veya grubun alt kümelerinden biri tarafından gerçekleştirildiğini orta-yüksek güven düzeyinde değerlendiriyor.
Güvenlik güncellemeleri saldırılara karşı neden önemli?
Araştırmanın kullanıcılar açısından en önemli bulgusu, saldırılarda daha önce keşfedilmiş ve üreticiler tarafından düzeltilmiş güvenlik açıklarının kullanılması.
Bu tür açıklar n-day olarak adlandırılıyor. Zero-day açıklarından farklı olarak ilgili zafiyetler önceden biliniyor ve güvenlik düzeltmeleri yayımlanmış bulunuyor.
Sekoia, incelediği üç istismar zincirinin de daha önce yamalanmış açıklara dayandığını ve tamamen güncellenmiş cihazlarda bu zincirlerin çalışmadığını belirtiyor.
Bu nedenle iPhone kullanıcılarının cihazları için sunulan en güncel iOS güvenlik sürümünü yüklemesi, Android kullanıcılarının ise işletim sistemi, Chrome tarayıcısı ve üretici tarafından sunulan güvenlik güncellemelerini takip etmesi önem taşıyor.
Kuruluşlar açısından ise üçüncü taraf JavaScript bileşenlerinin izlenmesi, internet sitelerine eklenen harici kodların denetlenmesi ve tehdit istihbaratı göstergelerinin güvenlik kayıtlarıyla karşılaştırılması öne çıkıyor.
Sekoia, etkilenen ülkelerdeki ulusal siber olaylara müdahale ekipleriyle (CERT) koordinasyon yürüttüğünü ve saldırı altyapısıyla ilişkili teknik göstergelerin bir bölümünü araştırma raporunda paylaştığını açıkladı.
Mobil cihazlara yönelik siber casuslukta yeni riskler
Poisoned Source kampanyası, mobil cihazları hedef alan gelişmiş saldırıların yalnızca zararlı uygulamalar veya sahte mesajlar üzerinden gerçekleştirilmediğini ortaya koyuyor.
Güvenilir bir internet sitesinin ele geçirilmesi ya da yaygın kullanılan üçüncü taraf bir bileşenin değiştirilmesi, kullanıcıların farkında olmadan saldırı koduyla karşılaşmasına neden olabiliyor.
Operasyon aynı zamanda daha önce geliştirilmiş istismar araçlarının farklı tehdit aktörleri tarafından yeniden kullanılmasının önemini gösteriyor. Yeni bir güvenlik açığı keşfetmek yerine mevcut istismar zincirlerini güncellenmemiş cihazlara yönlendirmek de ciddi bir siber casusluk riski oluşturabiliyor.
Sekoia’nın bulguları, mobil işletim sistemlerinin düzenli güncellenmesinin yanında web altyapılarındaki üçüncü taraf bağımlılıkların güvenliğinin de korunması gerektiğine işaret ediyor.
Kaynakça
- Sekoia TDR – Poisoned Source: APT29 Watering Holes Target Mobile Devices with N-Day Exploits (4 Kasım 2026)
- Google Threat Analysis Group – State-Backed Attackers and Commercial Surveillance Vendors Repeatedly Use the Same Exploits (29 Ağustos 2024)
- BleepingComputer – Hackers Use N-Day Exploits in Zero-Click Attacks on iOS, Android Devices (4 Kasım 2026)
- The Hacker News – APT29-Linked Hackers Hijack Web Analytics Script to Deliver iOS and Android Exploits (4 Kasım 2026)

 Gamze KARASU
 Zeyneb TÜRKMEN
 Seher BONCUKOĞLU
 Didem KIŞ