 Fadime KOÇ
WordPress CVE-2026-87902: Kritik Açık Aktif Olarak İstismar Ediliyor
WordPress çekirdeğinde tespit edilen ve kritik bir uzaktan kod çalıştırma (RCE) riski taşıyan CVE-2026-87902 (CVSS 4.0: 9.2) güvenlik açığı, kamuoyuna duyurulmasının hemen ardından saldırganlar tarafından hedef alınmaya başlandı. Açıklamadan sadece…
 GÜNDOĞDU
Siber Güvenlikte Yapay Zekâ: Otomasyon Kimin İçin Çalışıyor?
Siber güvenlik sektöründe öne çıkan konulardan biri, yapay zekânın güvenlik operasyon merkezlerine (SOC) entegrasyonu. Alarmları önceliklendiren, kayıtları analiz eden ve hatta saldırılara kendi başına müdahale edebilen yapay zekâ ajanları giderek…
 Yusuf DALBUDAK
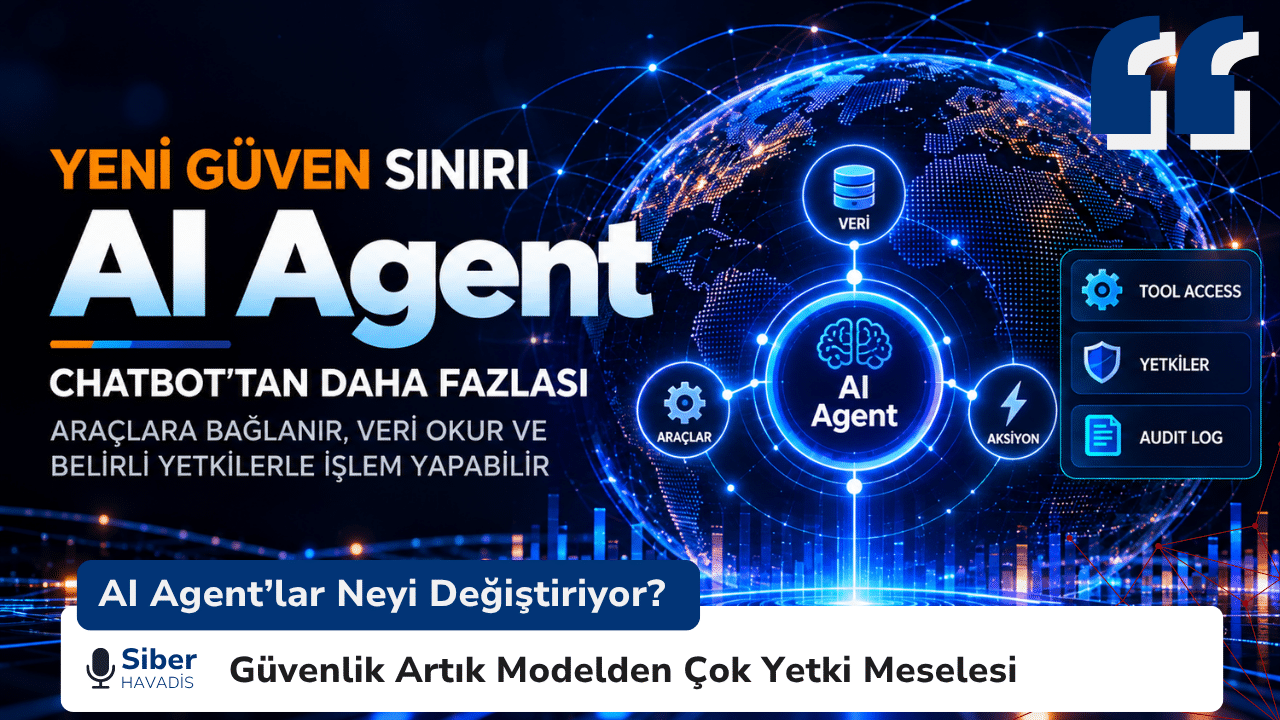
AI Agent’lar Neyi Değiştiriyor? Güvenlik Artık Modelden Çok Yetki Meselesi
AI Agent’lar, yalnızca yanıt üretmekle kalmayıp araçlara ve sistemlere erişerek aksiyon alabildikleri için yeni bir güvenlik sınırı oluşturuyor.
AI SOC Nedir? Agentic Mimariler, LLM ve vLLM, Ürün Çeşitliliği ve Benchmarkların Teknik Analizi
AI SOC çözümlerinin değerini anlamak için model yeteneğini, ajan mimarisini, veri kapsamını ve operasyonel güvenliği birlikte değerlendirmek gerekiyor.
 Yavuzhan Özgen
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Siber Güvenlik Teknik
 Yavuzhan Özgen
MovieReaper Zararlısı: The Odyssey Torrentleriyle Yayılıyor
Kaspersky araştırmacıları, popüler filmlere ait torrent dosyaları üzerinden yayılan yeni ve çok aşamalı bir Windows zararlısı keşfetti. MovieReaper adı verilen framework, özellikle The Odyssey gibi popüler yapımların torrent dosyaları üzerinden…
- Zeyneb TÜRKMEN
- Genel , Siber Güvenlik Teknik , Teknoloji , Teknoloji Haberleri , Teknoloji ortaklıkları , Yapay Zeka
 Zeyneb TÜRKMEN
Apple Sunucu Pazarına Geri Dönüş İçin Hazırlanıyor: M8 Ultra ve Nvidia Teknolojisi Bir Arada
Apple, yapay zekâ altyapılarındaki dönüşümün etkisiyle uzun süredir uzak kaldığı kurumsal sunucu pazarına yeniden girmeyi değerlendiriyor. Şirketin üzerinde çalıştığı öne sürülen yeni sistemlerin merkezinde, gelecekteki M8 Ultra işlemcileri ve Nvidia’nın…
Citrix NetScaler’da İstismar Edilen İki Kritik Açık: Yama Sonrası İnceleme Neden Gerekli?
Citrix, NetScaler ADC ve Gateway sistemlerindeki CVE-2026-88771 ile CVE-2026-88772 açıklarının istismar edildiğini doğruladı. İki açık aynı sürüm güncellemesiyle gideriliyor; ancak farklı yapılandırma koşullarına sahipler.
Rust crates.io Paketlerinde Tedarik Zinciri Saldırısı: Zararlı Kod Derleme Sırasında Çalıştırıldı
Rust ekosistemindeki tedarik zinciri saldırısında zararlı bağımlılık, Cargo’nun build.rs mekanizması üzerinden geliştirici ve CI/CD ortamlarında kod çalıştırdı. Olay, açık kaynak güvenliğinde build süreçleri ve bağımlılık değişikliklerinin de yakından izlenmesi gerektiğini gösteriyor.
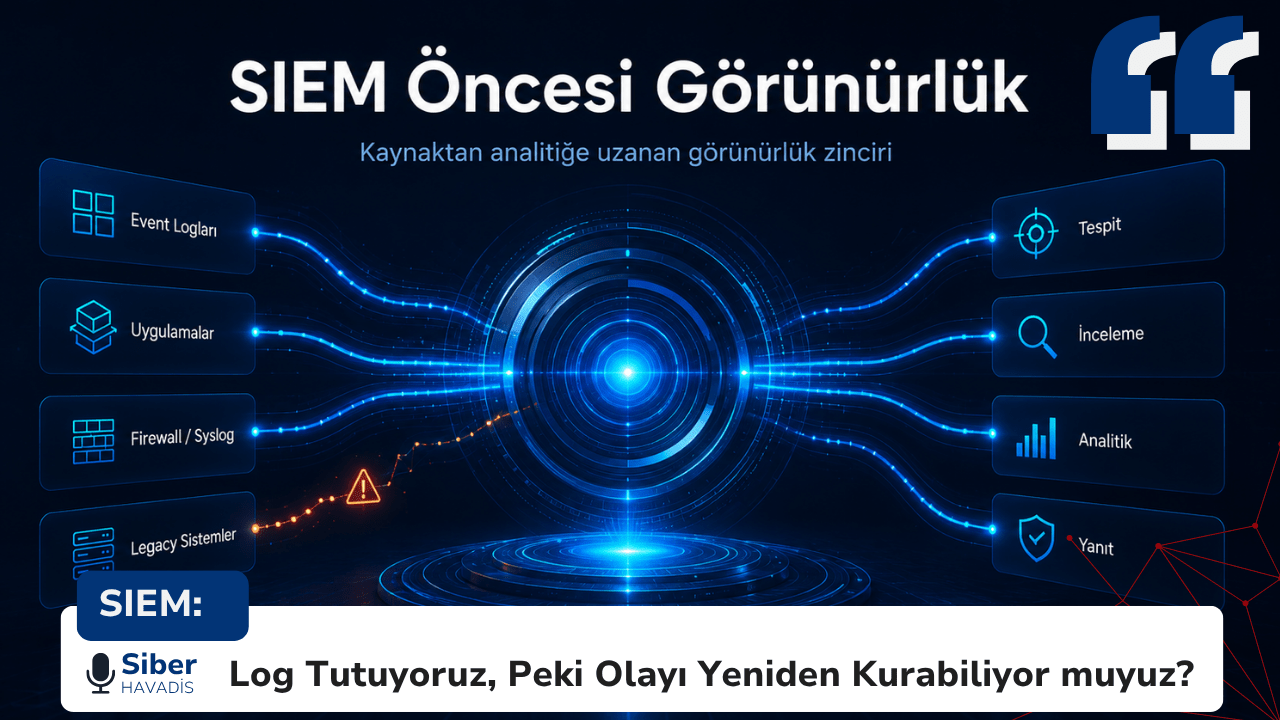
SIEM: Log Tutuyoruz, Peki Olayı Yeniden Kurabiliyor muyuz?
SIEM’de bir log kaynağının görünmesi, güvenlik açısından gerekli aktivitelerin gerçekten kaydedildiğini kanıtlamaz. Bu makalede KVKK kararları ve NXLog Community Edition üzerinden SIEM öncesi telemetry coverage yaklaşımını ele alıyoruz.
 Fatih UYSAL
Fortinet Güvenlik Ekosistemi: FortiGate, FortiClient, FortiAnalyzer ve FortiManager Nedir?
Kurumsal ağ güvenliğinde tek bir güvenlik ürününden ziyade; ağ güvenliği, uç nokta güvenliği, merkezi yönetim ve log analizi gibi farklı katmanların birlikte çalışması gerekir. Fortinet ekosisteminde bu görevleri farklı ürünler…
 Ali ARDAL
 Nilgün ALPAR
 Zübeyde Azra ACAR