 Bahadır TEMIZER
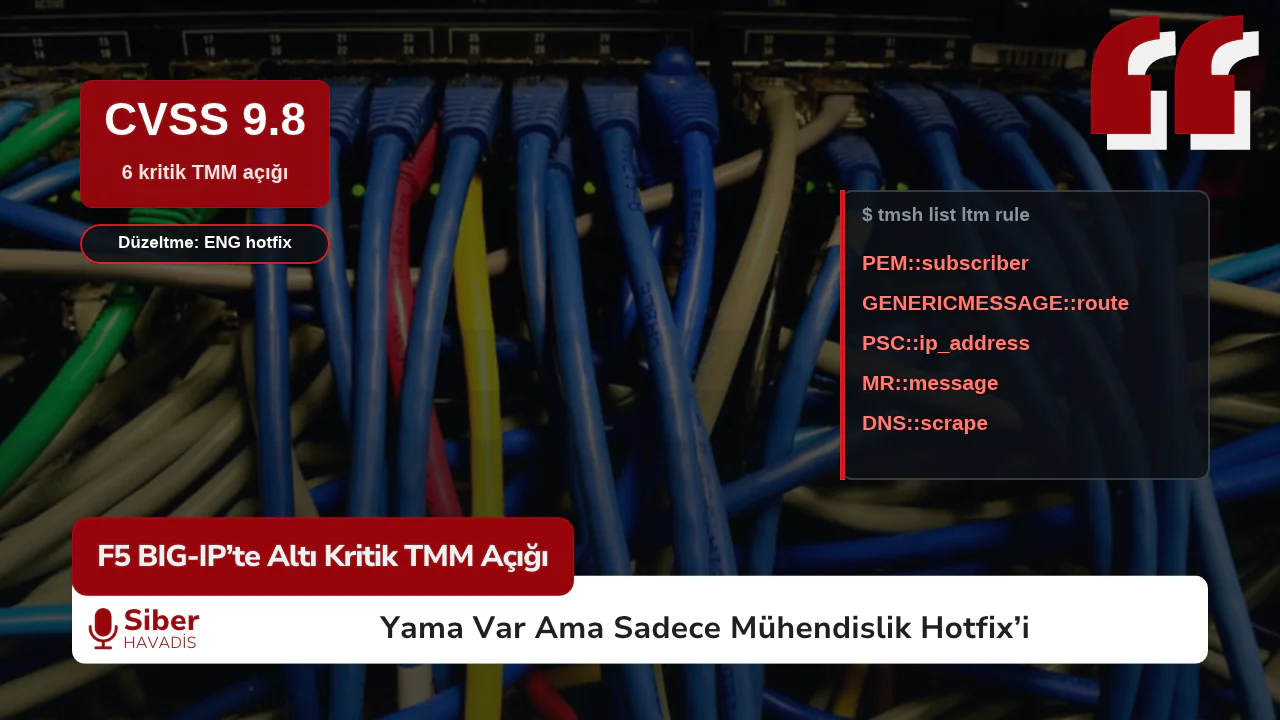
F5, 18 Kasım’da BIG-IP’in trafik işleme çekirdeği TMM’de (Traffic Management Microkernel) altı kritik F5 BIG-IP açığı duyurdu. Hepsi yığın tabanlı arabellek taşması, hepsi CVSS 3.1’de 9.8. Kimlik doğrulamasız bir saldırgan TMM’yi çökertebiliyor ve F5’e göre bu, uzaktan kod çalıştırmaya kadar gidebilir. Düzeltme olarak yalnızca mühendislik hotfix’leri var; geçici çözüm (workaround) yok.
İlk paragraftaki son cümle, bu duyuruyu sıradan bir yama gününden ayırıyor. BIG-IP yöneten herkes hotfix kelimesini duyunca biraz gerilir: bunlar planlı sürümler arasında çıkan, F5’in kendi ifadesiyle “planlı yazılım sürümlerinin kapsamlı kalite güvence değerlendirmesinden geçmeyen” derlemeler. Kısacası bu hafta birçok ağ ekibi, bir yanda kritik açık, öbür yanda üretim trafiği taşıyan cihaza QA’sı sınırlı bir derleme yükleme kararı arasında kalacak.
Her kurulum etkilenmiyor: belirleyici olan iRule’larınız
İyi haber şu: açıkların her biri, sanal sunucu (virtual server) üzerinde belirli bir yapılandırma gerektiriyor. Beşi iRules tarafında, biri APM’de. F5’in kayıtlarına göre koşullar şöyle:
- CVE-2026-121805: İstemci trafiğini
PEM::subscriberkomutuyla işleyen bir iRule. - CVE-2026-116953: İstemci trafiğinde
GENERICMESSAGE::routekullanan bir iRule. - CVE-2026-120285: HTTP profili ile birlikte
PSC::ip_addressiçeren bir iRule. - CVE-2026-120292: HTTP profili ile birlikte
MR::message routekomutunu kullanan bir iRule. - CVE-2026-120722: İstemci trafiğinde
DNS::scrapekullanan bir iRule. - CVE-2026-123637: APM’de, Client Information ve Endpoint Security agent’larını birlikte içeren bir per-request policy.
Açıkların tamamı veri düzleminde (data plane). F5 yönetim tarafının açıkta olmadığını belirtiyor. Bunu “yönetim arayüzümüz internete kapalı, sorun yok” diye okumamak gerekiyor; burada saldırı yüzeyi, zaten internete hizmet veren sanal sunucunun kendisi. Açıklar BIG-IP’in 21.1, 17.5 ve 17.1 sürüm hatlarını etkiliyor; beş iRule açığı BIG-IP Next for Kubernetes’i, bazıları da BIG-IP CNF’i de kapsıyor. F5 teknik desteği bitmiş (EoTS) sürümleri değerlendirmediğini de not düşüyor; tablolarda adı geçmeyen eski bir sürüm, güvenli olduğu kanıtlanmış bir sürüm değil.
Bir tutarsızlığa da dikkat: The Hacker News’in aktardığına göre F5’in danışma notu BIG-IP CNF’i DNS::scrape açığından etkilenmeyen ürünler arasında sayarken, aynı gün güncellenen CVE kaydı CNF’i etkilenen ürün olarak gösteriyor. Censys de F5’in bazı kayıtları gün içinde değiştirdiğini, karar vermeden önce danışma notlarının yeniden kontrol edilmesini öneriyor.
Neden bekleyemezsiniz, neden acele de edemezsiniz?
Duyuru anında F5’in hiçbir danışma notu aktif istismardan söz etmiyor; Censys de 18 Kasım itibarıyla herkese açık bir kavram kanıtı bulamadığını belirtiyor. Altı açığın dördünü watchTowr araştırmacısı Sina Kheirkhah bildirmiş, ikisini F5 kendisi bulmuş. Bizim okumamız şu: bu tablo uzun süre sakin kalmayabilir. BleepingComputer’ın da hatırlattığı gibi, siber suç grupları ve devlet destekli aktörler F5 açıklarını geçmişte defalarca istismar etti. Daha iki ay önce, Eylül’de duyurulan APM açığı CVE-2026-94127 aynı gün CISA’nın KEV kataloğuna girmişti; bu açığı F5 BIG-IP APM haberimizde ayrıntılı anlatmıştık. Bugünkü altı açık farklı bir sınıfta, ama hedef aynı cihaz.
Öte yandan istismar olmasa bile sonuç hafife alınacak gibi değil. TMM yeniden başlarken trafik kesiliyor. Önünde onlarca uygulama yayınlayan bir yük dengeleyicide bu, tek bir istekle tetiklenebilecek bir hizmet kesintisi demek.
Altı açığın yanında gelenler
F5 aynı gün NGINX için 10’u dahil toplam 22 danışma notu yayımladı. Bunlardan BIG-IP ve BIG-IQ’yu ilgilendiren daha düşük puanlı altı açık da var. En dikkat çekeni iControl SOAP’taki CVE-2026-125274 (8.8): ağ erişimi olan ve en az Guest rolüne sahip bir kullanıcı yetkisiz yönetim isteği gönderebiliyor; F5’e göre bu, sistem komutu çalıştırmaya, dosya oluşturup silmeye ya da servisleri durdurmaya imkân verebilir. Bu açık hotfix değil, planlı sürümlerle kapanıyor: BIG-IP 21.1.0.3, 17.5.1.10 ve 17.1.3.6, BIG-IQ’da 8.4.2.3. Yamaya kadar SOAP erişimini güvenilir ağlarla sınırlamak öneriliyor; F5, self IP üzerinde tamamen engellemenin yüksek erişilebilirlik (HA) kurulumlarını bozabileceği uyarısını da yapıyor.
APM’nin SAML Service Provider olarak yapılandırıldığı kurulumlarda TMM’yi çökerten CVE-2026-126822 de aynı mühendislik hotfix’leriyle kapanıyor. SAML SP’ye ihtiyacınız yoksa SAML Auth agent’ını kaldırmak ve o sanal sunucuya erişimi güvenilir istemci ağlarıyla sınırlamak, F5’in önerdiği ara önlem.
Ağ ekipleri için uygulama sırası
- Önce envanter: tüm BIG-IP’lerde
tmsh list ltm ruleçıktısını alıpPEM::subscriber,GENERICMESSAGE::route,PSC::ip_address,MR::messageveDNS::scrapegeçen iRule’ları bulun, sonra bu iRule’ların hangi sanal sunuculara bağlı olduğunu çıkarın. Yıllar önce bir danışmanın yazıp unuttuğu iRule’lar genellikle bu aşamada ortaya çıkar. - APM kullanıyorsanız Visual Policy Editor’da Client Information ve Endpoint Security agent’larını birlikte kullanan per-request policy’leri listeleyin.
- Etkilenen bir yapılandırma varsa F5’in danışma notlarındaki doğru hotfix derlemesini seçin (ör. 21.1 için BIGIP-21.1.0.4.0.19.3-ENG, 17.1 için BIGIP-17.1.3.7.0.21.4-ENG ya da BIGIP-17.1.3.6.0.14.20-ENG). Halihazırda özel bir mühendislik hotfix’i kullanıyorsanız F5 desteğinden size özel yeni derleme istemeniz gerekiyor.
- HA çiftlerinde önce bekleme (standby) cihazı güncelleyin, devri (failover) kontrollü yapın, TMM yeniden başlama ve çekirdek dökümü (core dump) kayıtlarını izleyin. Hotfix’in QA’sı sınırlı; geri dönüş planı ve önceki imaj hazır olsun.
- Etkilenmeyen kurulumlarda da iControl SOAP ve REST için planlı sürümleri takvime alın, SOAP erişimini yönetim ağıyla sınırlayın. Bu arada TMM’nin beklenmedik yeniden başlamalarını SIEM’de alarm olarak tanımlayın; istismar denemesinin ilk işareti büyük ihtimalle bir kesinti olacak.
Son bir not: bu tür duyurularda en çok zaman kaybettiren şey yama değil, “bizde bu iRule var mı?” sorusunun cevabını bulmak. Yapılandırmalarınızı düzenli olarak bir yerde topluyorsanız bu iş on dakika sürer; toplamıyorsanız bu hafta tam zamanı.

 Merve ÇELİKKOL
 Barış VATANSEVER
 Seher BONCUKOĞLU