Bahadır TEMIZER
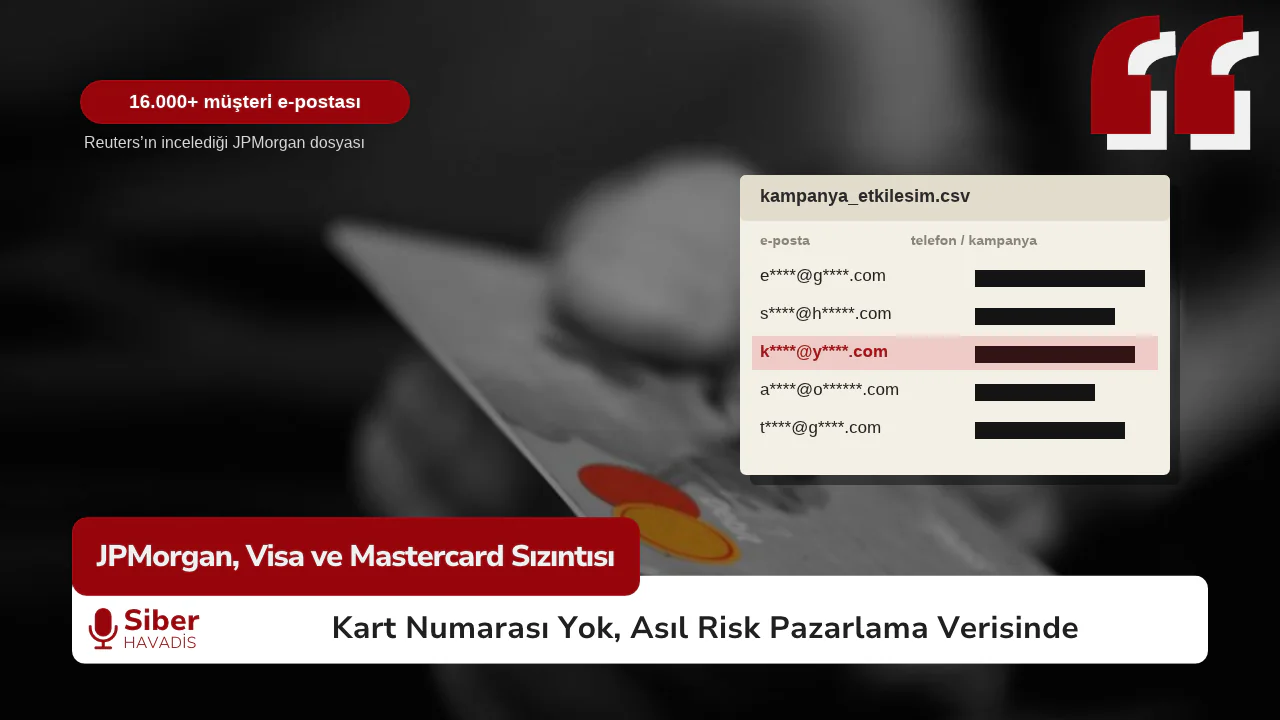
N0n adlı şantaj grubu, JPMorgan Chase, Visa ve Mastercard müşterilerine ait olduğunu söylediği verileri 48 saatlik süre dolunca sızıntı sitesinde yayımladı. Üç şirket de olayın kendi sistemlerinde değil, hizmet aldıkları dış tedarikçilerde yaşandığını açıkladı. Ortak mesaj “kart numarası ya da ödeme verisi yok” oldu. Sızan şey pazarlama verisi: isimler, e-posta adresleri, kimi kayıtlarda telefon numaraları ve kampanya etkileşim geçmişi.
İlk bakışta rahatlatıcı bir açıklama. Olay müdahalesi ve dolandırıcılık tarafından bakınca ise “sadece e-posta adresi” cümlesi o kadar da rahatlatıcı değil. Bu olayın asıl hikâyesi, finans devlerinin müşteri listelerinin, çekirdek sistemlerden çok daha az korunan pazarlama tedarikçilerinde durması.
Kim ne dedi?
JPMorgan, 19 Kasım’da X’te yaptığı açıklamada bankaya hizmet veren bazı şirketlerin siber saldırıya uğradığını doğruladı: “Şu ana kadarki incelememize göre saldırganlar, bu tedarikçilerde tutulan ve bazı müşteri adları ile e-posta adreslerini içerebilecek belirli pazarlama verilerine erişti. Hizmetlerimizde kesinti yok.” Banka gerekli gördüğü müşterilere ulaşıp ücretsiz kredi izleme hizmeti sunacağını, olayın aynı hafta yaşanan erişim sorunlarıyla ilgisi olmadığını da belirtti.
Visa, iddiaların Asya-Pasifik’teki bir hizmet sağlayıcısında yaşanan olayla ilgili olduğunu, kendi sistemlerinin etkilenmediğini ve kart numarası gibi ödeme verilerinin sızmadığını söyledi. Mastercard ise belirli bir avantaj programına kayıtlı küçük bir kart sahibi grubunun sınırlı sayıda e-posta adresinin bir dış sağlayıcıda açığa çıktığını, olayın kontrol altına alındığını ve ödeme ağının etkilenmediğini açıkladı. Üç şirketin hiçbiri tedarikçinin adını ya da etkilenen müşteri sayısını paylaşmadı.
Sızan veride ne var?
SecurityWeek’in aktardığına göre N0n, 16 Kasım’da JPMorgan’a ait “on binlerce farklı kart sahibi e-postası için yüz binlerce kampanya etkileşimi” elde ettiğini iddia etmiş, aynı gün Visa ve Mastercard için de benzer iddialarda bulunmuştu. Reuters’ın JPMorgan’a ait dosyalarda yaptığı incelemede 16 binden fazla müşteri e-postası, bazılarının yanında telefon numarası ve posta kodu, ayrıca banka çalışanlarına ait görünen 124 e-posta adresi bulundu. Visa dosyalarında ise çoğu Asya-Pasifik pazarlarından binlerce e-posta, telefon numarası ve kampanya kaydı yer alıyor.
Mastercard tarafı daha zayıf görünüyor. Cybernews’in incelediği Mastercard veri seti yaklaşık 2 bin kayıttan oluşuyor; araştırmacılar kayıtların kötü biçimlendirildiğini, farklı kişilere ait bilgilerin tek satırlarda karıştığını ve verinin test verisi olabileceğini belirtiyor. Siber tehdit istihbaratı firması SOCRadar da AFP’ye, Eylül’de ortaya çıkan ve sızıntı sitesinde yaklaşık 200 kurban listeleyen grubun iddialarını bağımsız olarak doğrulayamadığını söyledi.
“Sadece e-posta” neden tehlikeli?
Bizim değerlendirmemiz şu: saldırganın elindeki şey, hangi kişinin hangi bankanın hangi kart programında olduğunu, hangi kampanyaya tıkladığını gösteren hedeflenmiş bir liste. Bu, kart numarasından daha uzun ömürlü bir varlık. Kart iptal edilir, yenisi basılır; ama “bankanızdan arıyoruz, geçen ay katıldığınız seyahat kampanyasıyla ilgili” diye başlayan bir telefon görüşmesinin inandırıcılığını iptal edecek bir mekanizma yok. Oltalama ve sesli dolandırıcılık (vishing) ekipleri için bu tür veri, soğuk listeden çok daha değerlidir.
İkinci ders tedarik zinciri tarafında. Bankalar çekirdek bankacılık, ödeme ve kart sistemleri için sıkı denetim yapar; e-posta pazarlama platformu, CRM eklentisi ya da sadakat programı ajansı ise çoğu zaman aynı sıkılıkta incelenmez. Oysa müşteri kişisel verisinin en geniş kopyaları genellikle bu tedarikçilerde durur. Benzer bir tabloyu belge imzalama platformu üzerinden onlarca kurumu etkileyen eSignFlow veri ihlalinde de görmüştük.
Türkiye’deki veri sorumluları için not
6698 sayılı KVKK’nın 12. maddesi, kişisel verinin veri sorumlusu adına başka bir kişi tarafından işlenmesi hâlinde güvenlik tedbirleri konusunda iki tarafı müştereken sorumlu tutuyor. Kişisel Verileri Koruma Kurulu’nun 2019/10 sayılı kararı da ihlalin öğrenildiği andan itibaren en geç 72 saat içinde Kurul’a bildirilmesini istiyor. Pratikte bu şu demek: pazarlama ajansınızın ihlali sizin ihlalinizdir ve 72 saatlik saatiniz, tedarikçinin size ne zaman haber verdiğine bağlı.
- Müşteri verisi tutan tüm pazarlama, CRM, SMS ve sadakat tedarikçilerini listeleyin; her birinde hangi alanların (ad, telefon, müşteri numarası, segment) tutulduğunu yazın. Kampanya aracında gerçek müşteri numarası yerine takma kimlik (pseudonymous ID) kullanılabiliyorsa bu fırsatı kaçırmayın.
- Sözleşmelerdeki ihlal bildirim süresini KVKK’nın 72 saatinin içine sığacak şekilde kısaltın; 24 saat makul bir hedef. Bildirim kanalının kime ulaştığını bir tatbikatla test edin.
- Tedarikçilere verdiğiniz listelere size ait, başka hiçbir yerde kullanılmayan tuzak e-posta adresleri ekleyin. O adreslere gelen ilk oltalama e-postası, sızıntıyı tedarikçiden önce size haber verir.
- Müşteri iletişimini şimdiden hazırlayın: bankanın hangi kanaldan asla şifre, OTP ya da kart bilgisi istemeyeceğini net ve kısa anlatan bir metin, böyle bir olayda ilk 24 saatte yayımlanmalı.
- Sosyal mühendislik ekibinizle, kampanya adı ve kart programı bilgisini kullanan senaryolarla bir oltalama ve vishing tatbikatı planlayın. Çağrı merkezi çalışanlarının da bu senaryoyu tanıması gerekiyor.
Son olarak, kart numarası sızmadı diye olayı küçümsemek yerine şunu sormak gerekiyor: müşterimizi tanıyan, onun adına kampanya gönderen ve onu segmentlere ayıran kaç şirket var, ve onlardan herhangi biri sızdırırsa bunu kimden, ne zaman öğreniriz?
Kaynaklar
- SecurityWeek: JPMorgan, Visa, Mastercard Cite Third-Party Incidents Amid Data Leak
- Euronews/AFP: Hackers leak stolen data on 16,000 Visa, Mastercard and JPMorgan customers
- Cybernews: n0n leaks alleged Mastercard customers data
- The Next Web: Chase, Visa and Mastercard confirm vendor hacks
- KVKK: 2019/10 sayılı Kurul Kararı, veri ihlali bildirim usul ve esasları

 Merve ÇELİKKOL
 Barış VATANSEVER
 Seher BONCUKOĞLU