 Yusuf KÜRÜM
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber
 Yusuf KÜRÜM
Microsoft: Ekim Güncellemesinde 1.413 Zafiyet ve Aktif Sıfırıncı Gün Açığı
Microsoft, Ekim 2026 “Patch Tuesday” güncellemeleri kapsamında tek seferde tam 1.413 güvenlik zafiyetini (CVE) gidererek tarihi bir yama paketi yayımladı. Ancak çok sayıda kritik zafiyet içeren bu devasa paketin asıl…
 GÜNDOĞDU
PHP2Shell: Tek Satırlık Güvenlik Önlemi Neden Yeterli Değil?
İnternet sitelerinin altyapısında kullanılan PHP, bu kez iki kritik güvenlik açığıyla gündemde. PHP2Shell adı verilen sorun, yalnızca yazılım geliştiricilerini değil, çevrim içi hizmet sunan kurumları da ilgilendiriyor. Çünkü saldırganların bazı…
- Yavuzhan Özgen
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber
 Yavuzhan Özgen
Telegram Desktop Açığı: CVE-2026-107181 ile Hesap Ele Geçirme Riski
Telegram Desktop’ta keşfedilen CVE-2026-107181 güvenlik açığı, kullanıcıların özel olarak hazırlanmış bir bağlantıya tıklamasıyla yerel dosyalarının saldırganlara aktarılmasına ve uygun koşullarda Telegram oturumlarının ele geçirilmesine yol açabiliyordu. Açığın Ayrıntıları Güvenlik araştırmacısı…
 Ali ARDAL
Bricksforge Açığı Aktif Olarak Sömürülüyor: CVSS 10 Puanlı WordPress Tehdidi
Bricksforge açığı olarak anılan CVE-2026-85097, WordPress sitelerinde kimlik doğrulaması olmadan kod çalıştırılmasına yol açabiliyor. WordPress güvenlik şirketi Patchstack, açığa yönelik sömürü girişimlerini gözlemlediğini duyurdu. Bricksforge Açığı Nedir? Bricksforge, görsel site…
- Yusuf KÜRÜM
- Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber , Teknoloji
Yıldız Teknik Üniversitesi: Fidye Yazılımı Saldırısı Sonrası Veri İhlali Bildirildi
Ekim ayının ilk günlerinden itibaren Yıldız Teknik Üniversitesi (YTÜ) sistemlerinde ve Öğrenci Bilgi Sistemi (OBS) portalında yaşanan geniş çaplı erişim kesintileri, fidye yazılımı saldırısı ve kişisel veri ihlali iddialarını gündeme…
Trump Mobile Veri Sızıntısıyla Gündemde: 3.615 Kişinin Bilgileri Yayınlandı
ABD merkezli mobil operatör Trump Mobile, 3.615 kişiye ait bilgilerin BYOD adlı siber suç grubu tarafından yayımlanmasının ardından yeniden veri güvenliği tartışmalarının merkezine geldi. Sızdırılan kayıtlar arasında isim, e-posta adresi,…
- Aybüke CANÖZ
- Güvenlik Açıkları (CVE) , Siber Güvenlik Teknolojileri , Teknoloji , Teknoloji Haberleri , Türkiye Haberleri
 Aybüke CANÖZ
Avrupa’da Yenilenebilir Enerji Sistemleri: 8.547 Sistem İnternete Açık
Avrupa genelinde güneş enerjisi parkları ve rüzgâr çiftlikleriyle bağlantılı 8.547 sistemin internete açık olduğu belirlendi. Modat ve Hollanda Ulusal Siber Güvenlik Merkezi’nin (NCSC-NL) araştırmasına göre 35 ülkede tespit edilen sistemler…
- Zübeyde Azra ACAR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
 Zübeyde Azra ACAR
GitLab AI Gateway: CVSS 9.9 Puanlı Kritik Açık İçin Güncelleme Yayımlandı
GitLab, Self-Hosted AI Gateway kurulumlarını etkileyen CVE-2026-90970 numaralı güvenlik açığını gidermek için yeni sürümler yayımladı. GitLab tarafından CVSS v3.1’e göre 9.9 puan verilen açık, belirli koşullar altında kimliği doğrulanmış ve…
 Nisa Baykal
Microsoft SharePoint’teki Kritik Açık Saldırılarda Kullanılmaya Başlandı: CISA’dan Acil Yama Uyarısı
Microsoft, ağustos ayında güvenlik güncellemesi yayımladığı kurumsal iş birliği platformu SharePoint’teki kritik güvenlik açığının (CVE-2026-65660) aktif siber saldırılarda kullanıldığını doğruladı. Güvenlik araştırmacılarının teknik ayrıntıları paylaşmasından hemen sonra başlayan saldırıların ardından…
- Buğra Enhar ELBİR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
 Buğra Enhar ELBİR
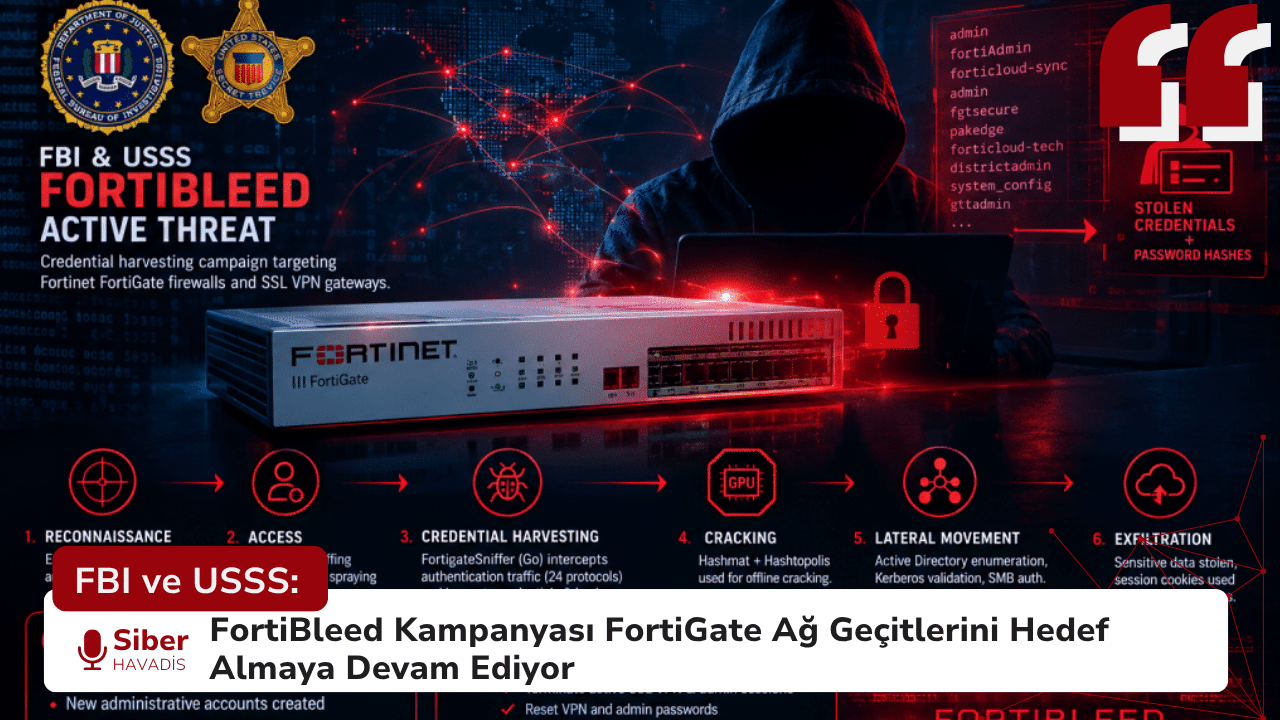
FBI ve USSS: FortiBleed Kampanyası FortiGate Ağ Geçitlerini Hedef Almaya Devam Ediyor
FBI ve ABD Gizli Servisi, Fortinet cihazlarını hedef alan FortiBleed kampanyasına karşı uyardı. Saldırganlar, ele geçirilen kimlik bilgilerini kullanarak kurumsal ağlara erişim sağlamaya çalışıyor. FBI ve ABD Gizli Servisi (USSS),…
 Gamze KARASU
 Nilgün ALPAR
 Seher BONCUKOĞLU