 Bahadır TEMIZER
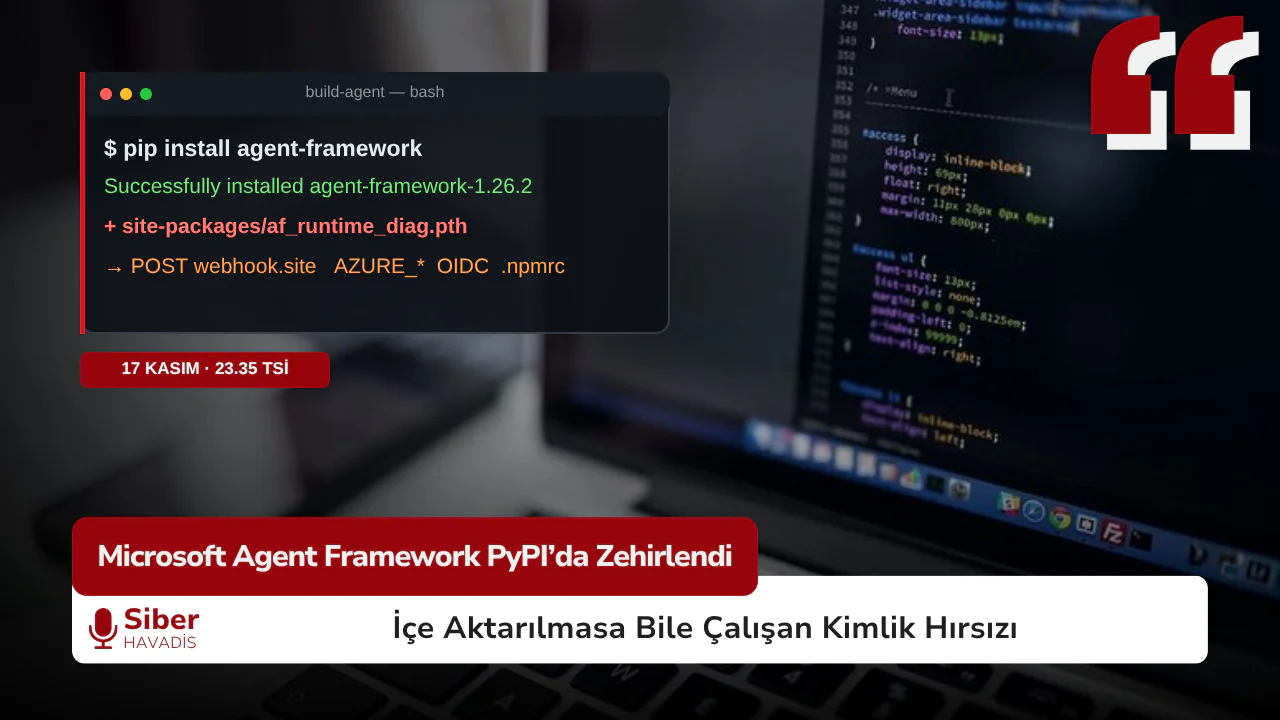
Microsoft’un yapay zekâ ajanları geliştirmek için sunduğu agent-framework paketinin PyPI’daki 1.26.1 ve 1.26.2 sürümleri, 17 Kasım akşamı içine kimlik bilgisi hırsızı eklenmiş hâlde yayımlandı. Microsoft Agent Framework PyPI kaydında yaklaşık bir saat kalan sürümler, Python her başlatıldığında çalışan bir .pth dosyası taşıyordu; paketi kodunuzda hiç içe aktarmasanız bile. Son temiz sürüm 1.26.0.
Türkiye saatiyle 1.26.1 gece 23.35’te, 1.26.2 ise 00.08’de yayına girdi. Elastic’in tedarik zinciri izleme sistemi ilk sürümü altı dakika içinde işaretledi, PyPI de iki sürümü bir saat dolmadan kaldırdı. Kâğıt üzerinde kısa bir pencere. Ama paket ayda yaklaşık 196 bin kez indiriliyor ve bu indirmelerin önemli bir kısmı insanların değil, CI/CD koşucularının işi. Gece yarısı tetiklenen bir derleme hattı bu pencereye rahatlıkla denk gelebilir.
“Import etmedik, etkilenmedik” rahatlığı burada işlemiyor
Saldırının en öğretici tarafı tetikleme yöntemi. Python’un site modülü, her yorumlayıcı açılışında site-packages dizinindeki .pth dosyalarını okur ve import ile başlayan satırları kod olarak çalıştırır. 1.26.1’de bu dosyanın adı agent_framework_meta.pth, 1.26.2’de ise af_runtime_diag.pth idi. İkinci sürümde saldırgan, ilk sürümdeki değiştirilmiş __init__.py dosyasını temiz hâline döndürüp hırsızı yeni bir üst düzey modüle taşıdı. Yani yalnızca ilk sürümün dosya adlarını arayan bir tarama, ikinci sürümü kaçırır.
Kod, ana süreci yavaşlatmamak için çatallanıp (fork) kendini ayrı bir oturuma alıyor, Windows’ta ise arka plan iş parçacığına düşüyor. Aynı ortamda iki kez çalışmamak için _AF_TEL ortam değişkenini işaret olarak kullanıyor. Dosya ve fonksiyon adları da “runtime diagnostics” ve “telemetry” gibi, bir SDK’da kimsenin dönüp bakmayacağı isimlerden seçilmiş. Telemetri adı taşıyan bir modül, kod incelemesinde çoğu zaman ikinci kez bakılmadan geçilir; seçimin tesadüf olduğunu düşünmüyoruz.
Ne topluyordu?
Wiz ve GitHub’ın güvenlik bildirimine göre hedef açıkça Azure ve CI ortamlarıydı. Zararlı kod; adında TOKEN, SECRET, PASSWORD, KEY, AZURE, AWS, GITHUB, OPENAI gibi ifadeler geçen ortam değişkenlerini, /proc/*/environ üzerinden 300’e kadar başka sürecin ortamını, Azure CLI oturum dosyalarını, .npmrc, pip.conf, .netrc, .git-credentials, Docker yapılandırması, Hugging Face token’ı ve Azure DevOps ajanının kimlik dosyalarını topluyordu. Bununla da kalmayıp Azure Instance Metadata Service üzerinden 12 farklı kaynak için yönetilen kimlik (managed identity) token’ı, Azure DevOps hattında da OIDC token’ı talep ediyordu.
1.26.2 buna GitHub Actions’ı ekledi: id-token: write izni olan iş akışlarında Azure için OIDC token’ı istiyor, koşucunun geçici dizinlerini tarıyor, toplanacak dosya sınırını da 60’tan 80’e çıkarıyordu. Her şey tek bir JSON belgesinde toplanıp sıkıştırılıyor ve tek bir HTTPS POST ile webhook.site adresine gönderiliyordu.
Bizim okumamız şu: bu bir uzaktan erişim aracı değil, kalıcılık da kurmuyor. Amacı birkaç saniyede ortamın anahtarlarını alıp çıkmak. Federe kimlikli (workload identity federation) bir kurulumda tek bir OIDC token’ı, hiçbir saklı parola olmadan Azure aboneliğine kapı açabiliyor. Wiz de çalınan yönetilen kimlik ve OIDC’den türetilen token’ların 24 saate kadar geçerli kalabildiğini hatırlatıyor. Kısacası olayın etkisi pakette değil, paketin kurulduğu makinenin neye erişebildiğinde.
Yayın hattına nasıl girildi?
Wiz’in 18 Kasım’da güncellediği analize göre saldırgan, Microsoft’un paketleri imzalayıp yayımlamak için kullandığı iç servis ESRP’ye (Engineering System Release Pipeline) ait bir istemci sertifikasını ve özel anahtarını ele geçirmiş görünüyor. İlk yayın denemesi AWS’den yapılmış ve ESRP’nin IP filtresine takılmış; ikinci deneme Microsoft’a ait IP aralığından yapılınca başarılı olmuş. Kimlik bilgilerinin nasıl elde edildiği bilinmiyor. JFrog ise saldırganın temiz 1.26.0 paketini yerelde yeniden paketlediğini, bağımlılığı değiştirmeden yalnızca zararlı dosyaları eklediğini vurguluyor. Microsoft’un ESRP iddiasını doğrulayan ya da yalanlayan ayrıntılı bir açıklaması incelediğimiz kaynaklara yansımadı.
İşin ilginç bir yanı daha var. Saldırganın araçları, ilerleme durumunu çalıntı veriyi topladığı aynı herkese açık webhook adresine raporluyordu; Wiz operasyonun bir kısmını bu sayede izleyebildi. Araç kendini Cairn adlı açık kaynak, yapay zekâ destekli bir sızma testi çatısı olarak tanıtıyordu. Yani yapay zekâ ajanı geliştirme paketi, yapay zekâ destekli bir saldırı aracıyla zehirlenmiş.
Etkinin şimdilik sınırlı kaldığına dair bir işaret de var. Saldırgan webhook.site’ın ücretsiz katmanını kullanmış; bu katman bir adres için en fazla 100 isteği kabul ediyor. Wiz’in incelediği 50 kayıtlı isteğin 4’ü saldırganın kendi makinelerinden, 29’u sanal analiz ortamlarından ve güvenlik firmalarının taramalarından geliyordu. Geriye kalan 17 istek yalnızca üç farklı kurbana ait başarılı sızdırmayı gösteriyor. Buna güvenip rahatlamak ise doğru olmaz: limit dolduktan sonra gelen istekler kaydedilmiyor, yani bu sayı alt sınır.
Bu ilk örnek de değil. Wiz, bu yıl başka bir resmî Microsoft Python paketinin, durabletask’ın, PyPI token’ı çalınarak ele geçirildiğini hatırlatıyor; iki olay arasında bağlantı kurmadığını da ekliyor. Yapay zekâ ekosistemini hedef alan benzer bir saldırıyı LiteLLM haberimizde de ele almıştık.
Ekipler bu hafta ne yapmalı?
Deneme amaçlı ajan paketlerinin sürüm sabitlenmeden, doğrudan derleme hattına eklenmesi ekiplerde sık rastlanan bir alışkanlık. Azure DevOps veya GitHub Actions üzerinde yapay zekâ projesi yürüten ekipler için öncelik sırasıyla:
- Kilit dosyalarında (requirements, poetry.lock, uv.lock), CI günlüklerinde, sanal ortamlarda ve konteyner imajlarında agent-framework 1.26.1 ya da 1.26.2 arayın. Bulduğunuz yerde sürümü 1.26.0’a sabitleyin ve ortamı temiz imajdan yeniden kurun.
- site-packages altında
agent_framework_meta.pth,agent_framework_meta/_telemetry.py,af_runtime_diag.pthveaf_runtime_diag.pydosyalarını arayın. Daha genel bir kontrol olarak import ile başlayan satır içeren tüm .pth dosyalarını listeleyin; setuptools gibi meşru paketlerin de bu tür dosyalar bıraktığını bilerek önce temiz bir referans liste çıkarın. - Proxy, DNS ve güvenlik duvarı kayıtlarında webhook.site isteklerini ve
af-runtime-diagnostics/1ileruntime-diagnostics/1User-Agent değerlerini tarayın. Derleme koşucularının webhook.site gibi istek toplama servislerine çıkışı zaten olmamalı. - Etkilenen her makinede, o makinenin okuyabildiği her sırrı yanmış sayın: ortam değişkenleri, Azure CLI oturumları, Azure DevOps PAT’leri ve servis bağlantıları, npm, PyPI, NuGet, Docker ve Hugging Face token’ları, git kimlik bilgileri. Değişimi temiz bir makineden yapın.
- Entra ID’de, etkilenen VM’ler, App Service’ler, AKS düğümleri veya hatlar üzerinden erişilebilen yönetilen kimliklerin ve federe kimlik bilgilerinin oturum ve etkinlik kayıtlarını inceleyin. 1.26.2’yi kuran ve
id-token: writeizni olan GitHub iş akışlarını ayrıca ele alın.
Kalıcı ders için de bir not: yeni yayımlanan paket sürümlerini birkaç gün bekletmek (uv’deki exclude-newer ayarı gibi bir “soğuma süresi”) ve bağımlılıkları hash ile sabitlemek, bu olayda olduğu gibi saatler içinde kaldırılan zararlı sürümlere karşı en ucuz sigorta. Bu saldırı bir saat sürdü; o bir saatte sizin hattınızın ne kurduğunu bugün gösterebiliyor musunuz, asıl soru bu.
Kaynaklar
- Wiz: Microsoft agent-framework Compromised (17-18 Kasım 2026)
- GitHub Advisory: GHSA-764m-3ppc-5m73
- OSV: PYSEC-2026-4388
- Elastic Security Labs: agent-framework PyPI compromise
- JFrog Security Research: agent-framework Hijacked on PyPI
- SiliconANGLE: Wiz ties package compromise to release pipeline certificate


 Barış VATANSEVER
 Ali ARDAL
 Nisa Baykal