 Gamze KARASU
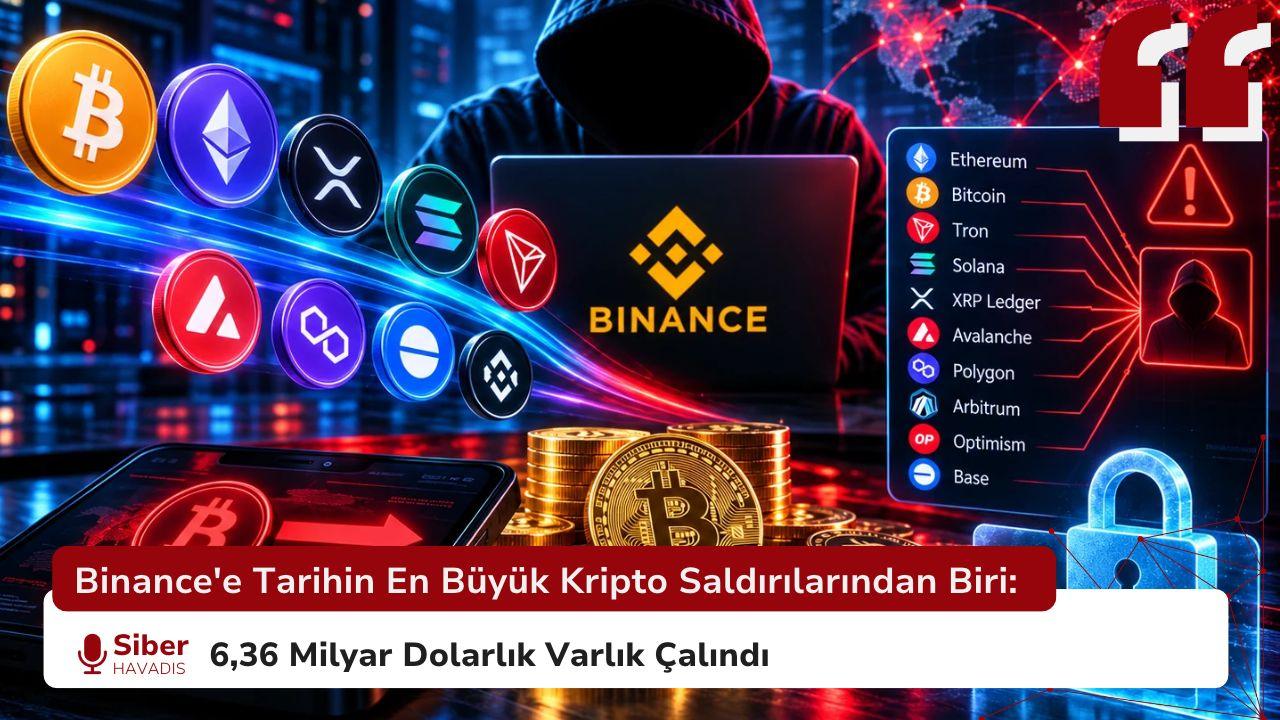
Dünyanın en büyük kripto para borsalarından Binance, 29 Ekim 2026 akşamı çok büyük çaplı bir siber saldırının hedefi oldu. Saldırganlar, borsaya ait cüzdanlardan 10 farklı blockchain ağı üzerinden milyarlarca dolar değerinde kripto varlığı kendi kontrol ettikleri adreslere aktardı. Blockchain analiz şirketi TRM Labs tarafından paylaşılan verilere göre, saldırı sırasında transfer edilen varlıkların toplam değeri yaklaşık 6,36 milyar dolara ulaştı.
Saldırının ardından Binance, güvenlik önlemi olarak bazı ağlardaki para çekme işlemlerini geçici olarak durdurdu. Şirket, kullanıcı fonlarının güvende olduğunu açıklarken saldırının nasıl gerçekleştirildiğine ilişkin soruşturmanın devam ettiğini bildirdi.
10 Farklı Blockchain Ağı Aynı Anda Hedef Alındı
Saldırının en dikkat çekici yönlerinden biri, Binance’in yalnızca tek bir cüzdanının veya blockchain ağının hedef alınmamış olmasıydı. 29 Ekim akşamı XRP Ledger, Ethereum, Bitcoin, Tron, Solana, Arbitrum, Optimism, Base, Avalanche ve Polygon ağlarındaki Binance cüzdanlarından saldırganların kontrolündeki adreslere transferler gerçekleştirildi.
TRM Labs’in 30 Ekim 2026 saat 00.30 UTC itibarıyla yaptığı incelemeye göre, transfer edilen varlıkların toplam değeri işlem anındaki fiyatlarla yaklaşık 6,36 milyar dolar olarak hesaplandı. Aynı varlıkların güncel piyasa değeri ise yaklaşık 6,23 milyar dolar seviyesindeydi.
Saldırıda öne çıkan kayıplar şöyle:
- Ethereum: Yaklaşık 3,79 milyar dolar değerinde ETH ve farklı token’lar.
- Bitcoin: 18.270 BTC, yaklaşık 1,47 milyar dolar.
- Tron: 612,7 milyon USDT ve 46,4 milyon TRX, toplam yaklaşık 628 milyon dolar.
- XRP Ledger: 233,46 milyon XRP, yaklaşık 296 milyon dolar.
- Solana: 970.500 SOL, yaklaşık 96 milyon dolar.
Diğer blockchain ağlarından gerçekleştirilen transferlerin toplamı da on milyonlarca dolara ulaştı.
Saldırının Arkasında Kuzey Kore Bağlantılı Hackerlar Olabilir
Blockchain analiz şirketi TRM Labs, saldırıyı Kuzey Kore’nin siber saldırı gruplarından TraderTraitor‘a atfediyor. TRM’nin değerlendirmesine göre saldırının gerçekleştirilme biçimi, daha önce Kuzey Kore bağlantılı gruplarla ilişkilendirilen büyük kripto para hırsızlıklarıyla benzerlik gösteriyor.
TraderTraitor, daha önce de büyük ölçekli kripto para saldırılarıyla gündeme gelmişti. ABD Federal Soruşturma Bürosu (FBI), Şubat 2025’te gerçekleşen ve yaklaşık 1,5 milyar dolar değerinde kripto varlığın çalındığı Bybit saldırısından da aynı grubu sorumlu tutmuştu.
TRM, Binance saldırısında gözlemlenen bazı teknik ve operasyonel ayrıntıların Bybit saldırısı ve Nisan 2026’da gerçekleşen KelpDAO saldırısıyla örtüştüğünü belirtiyor. Ancak Binance, saldırının arkasındaki kişi veya gruplara ilişkin henüz kesin bir açıklama yapmadı. Bu nedenle TraderTraitor bağlantısı, TRM Labs’in istihbarat değerlendirmesi olarak ele alınıyor.
Hackerlar Saldırıdan 36 Saat Önce Hazırlıklara Başladı
TRM’nin analizine göre saldırganlar, büyük çaplı para transferleri başlamadan en az 36 saat önce hazırlık çalışmalarına başladı.
28 Ekim’de saldırganın kontrolündeki bir cüzdana, kripto para işlemlerinin kaynağını gizlemek için kullanılan Tornado Cash üzerinden üç küçük miktarda transfer gerçekleştirildi. 29 Ekim’de ise saldırı kodu farklı cüzdanlarda test edildi. Saldırgan, kodun çalıştığını doğruladıktan sonra aynı yöntemi Binance’in sıcak cüzdanlarından birinde kullandı.
İlk büyük çaplı transferler XRP Ledger üzerinden gerçekleştirildi. Ardından Solana, Optimism, Bitcoin ve Tron ağlarındaki Binance cüzdanları da hedef alındı. Bu süreçte saldırganlar, farklı ağlardaki cüzdanlardan kısa aralıklarla büyük miktarlarda varlık çekti.
Saldırganlar Bitcoin İşlemlerini Küçük Parçalara Ayırdı
Saldırıda kullanılan yöntemlerden biri de Peel Chain olarak adlandırılan işlem tekniğiydi.
Peel Chain; büyük miktardaki kripto paranın daha küçük parçalara bölünerek farklı cüzdanlara aktarılması anlamına geliyor. Bu yöntem, fonların hareketlerini takip etmeyi ve toplam miktarı ilişkilendirmeyi zorlaştırabiliyor.
Binance’in Bitcoin sıcak cüzdanından yaklaşık 18.270 BTC çıkarıldıktan sonra varlıkların yaklaşık 1.000 BTC ve 100 BTC’lik parçalara ayrıldığı gözlemlendi.
Hackerlar Binance’in Sıcak Cüzdanlarını Nasıl Ele Geçirdi?
Saldırının teknik açıdan en dikkat çekici bölümü Ethereum ağında gerçekleşti. Öncelikle sıcak cüzdan kavramını açıklamak gerekiyor. Sıcak cüzdanlar; internete bağlı olarak çalışan ve kripto para borsalarının günlük para yatırma ve çekme işlemlerinde kullandığı dijital cüzdanlardır. İnternet bağlantısı sayesinde hızlı işlem yapılmasını sağlarlar ancak bu bağlantı, güvenlik açısından ek riskler de oluşturur.
TRM’nin analizine göre saldırganlar, Ethereum ağında bulunan Binance sıcak cüzdanının işlem yetkilendirme mekanizmasını kötüye kullandı. Burada Ethereum’un Mayıs 2025’te gerçekleştirdiği Pectra güncellemesiyle kullanıma sunulan EIP-7702 mekanizması önemli rol oynadı. EIP-7702, normalde standart bir kripto para cüzdanı olarak çalışan hesapların belirli koşullarda akıllı sözleşme kodları üzerinden işlem gerçekleştirmesine olanak tanıyor. Akıllı sözleşmeler, belirli koşullar sağlandığında otomatik olarak çalışan kod parçalarıdır. Bu mekanizma, cüzdanların daha gelişmiş işlemler gerçekleştirmesini sağlıyor.
TRM’nin bulgularına göre saldırganlar, Binance sıcak cüzdanından önceden hazırlanmış 50 farklı yetkilendirme imzası aldı. Bu imzalar, cüzdanın işlem sayacı olarak kullanılan nonce değerinin farklı sıralarına göre hazırlandı. Nonce; bir cüzdanın gerçekleştirdiği işlemlerin sırasını takip etmek için kullanılan benzersiz bir sayıdır.
Binance’in sıcak cüzdanı sürekli işlem gerçekleştirdiği için nonce değeri de devamlı değişiyordu. Saldırganlar, art arda gelen 50 farklı değer için imza hazırlayarak bunlardan en az birinin geçerli olmasını sağlamayı amaçladı. Hazırlanan yetkilendirmelerden biri başarılı oldu. Böylece saldırganlar, Binance sıcak cüzdanının bakiyesini kendi kontrol ettikleri adrese aktarabilecek bir mekanizmayı devreye soktu.
TRM’nin aktardığına göre bu yetkilendirmeden yaklaşık üç dakika sonra saldırganlar, tek bir işlemle 167.464 ETH ve 1,615 milyar USDT’nin de aralarında bulunduğu 63 farklı token’ı ele geçirdi.
Hackerlar Çalınan Kripto Paraları Başka Varlıklara Dönüştürmeye Başladı
Saldırganlar, dondurulma riski bulunan bazı stablecoin’leri farklı kripto para birimlerine dönüştürmeye çalıştı.
TRM’nin tespitlerine göre yaklaşık 325 milyon USDT, merkeziyetsiz borsalar ve profesyonel piyasa aracılarının kullandığı işlem mekanizmaları üzerinden ETH’ye çevrildi.
Saldırganların bir diğer yöntemi ise Aave gibi borç verme protokollerini kullanmak oldu. Bir cüzdandan Aave’ye 60 milyon USDT aktarıldı ve karşılığında yaklaşık 19.760 ETH borç alındı.
Bu işlemler, saldırganların çalınan varlıkları farklı ağlara ve kripto para türlerine dağıtarak takip edilmelerini zorlaştırmaya çalıştığını gösteriyor. TRM, sonraki aşamada zincirler arası köprülerin, takas hizmetlerinin ve tezgâh üstü işlem aracılarının kullanılabileceğini değerlendiriyor.
Binance Ve Diğer Kripto Platformları İçin Güvenlik Uyarıları
Saldırı, kripto para borsalarının yalnızca kullanıcı hesaplarını değil, dijital varlıkları yöneten teknik altyapılarını da koruması gerektiğini bir kez daha ortaya koydu.
TRM, borsalar ve güvenlik ekipleri için çeşitli önlemler öneriyor. Bunların başında, cüzdanlarda beklenmeyen EIP-7702 yetkilendirmelerinin izlenmesi geliyor. Özellikle normalde akıllı sözleşme kodu bulunmaması gereken cüzdanlarda beklenmedik kod veya yetkilendirme değişiklikleri görülmesi durumunda güvenlik ekiplerinin uyarılması gerekiyor.
Bunun yanında:
- Kripto para transferlerinin gerçek zamanlı olarak izlenmesi,
- Cüzdan imzalama sistemlerinin farklı blockchain ağları arasında ayrıştırılması,
- Beklenmeyen yetkilendirme taleplerinin engellenmesi,
- Büyük miktarlı transferlerde ek güvenlik kontrollerinin uygulanması,
- Şüpheli cüzdan adreslerinin kripto para borsalarıyla paylaşılması öneriliyor.
TRM ayrıca piyasa yapıcıların ve kripto para işlem aracılarının büyük miktarlı işlemlerde karşı tarafların cüzdan geçmişini kontrol etmesi gerektiğini vurguluyor.
Binance Saldırısı Kripto Para Güvenliğinde Yeni Bir Tartışma Başlattı
Binance saldırısı, farklı blockchain ağlarında bulunan cüzdanların aynı operasyon kapsamında hedef alınması ve milyarlarca dolarlık varlığın kısa sürede hareket ettirilmesi nedeniyle dikkat çekiyor. Olayın bir diğer önemli boyutu ise saldırganların yalnızca kripto para transferlerini değil, cüzdanların işlem imzalama ve yetkilendirme mekanizmalarını da hedef almış olabileceğine işaret etmesi.
Binance’in saldırının temel nedenine ilişkin açıklaması henüz bulunmuyor. Dolayısıyla imzalama altyapısının nasıl ele geçirildiği ve saldırganların farklı blockchain ağlarında geçerli işlemleri nasıl gerçekleştirebildiği soruşturmanın önemli başlıkları arasında yer alıyor.
TRM’nin analizine göre olay, kripto para sektöründe cüzdan güvenliği, işlem yetkilendirmesi ve zincirler arası güvenlik kontrollerinin önemini bir kez daha gündeme taşıyor.
Güncel gelişmeler için SiberHavadis’i takipte kalın!

 GÜNDOĞDU
 Zübeyde Azra ACAR
 Seher BONCUKOĞLU
 Kübra BİLİM