 Zübeyde Azra ACAR
Yapay Zekâ Ajanları PaperCut Saldırısında Kullanıldı: 395 Kuruluş Etkilendi
Yapay zekânın siber saldırılardaki rolü giderek daha görünür hâle gelirken, PaperCut NG/MF sistemlerini hedef alan yeni bir kampanya dikkat çekici boyutlara ulaştı. GreyNoise tarafından yayımlanan araştırmaya göre, Rusça konuştuğu değerlendirilen…
Claude Siber Saldırılarda Kötüye Kullanıldı: 1,8 Milyon Android Uygulaması Tarandı
Yapay zekâ modellerinin siber suç operasyonlarında kötüye kullanılması giderek daha ciddi bir güvenlik sorununa dönüşüyor. Anthropic tarafından yayımlanan yeni tehdit istihbaratı raporu, şirketin Claude yapay zekâ modelinin finansal amaçlı saldırganlar…
 Yusuf DALBUDAK
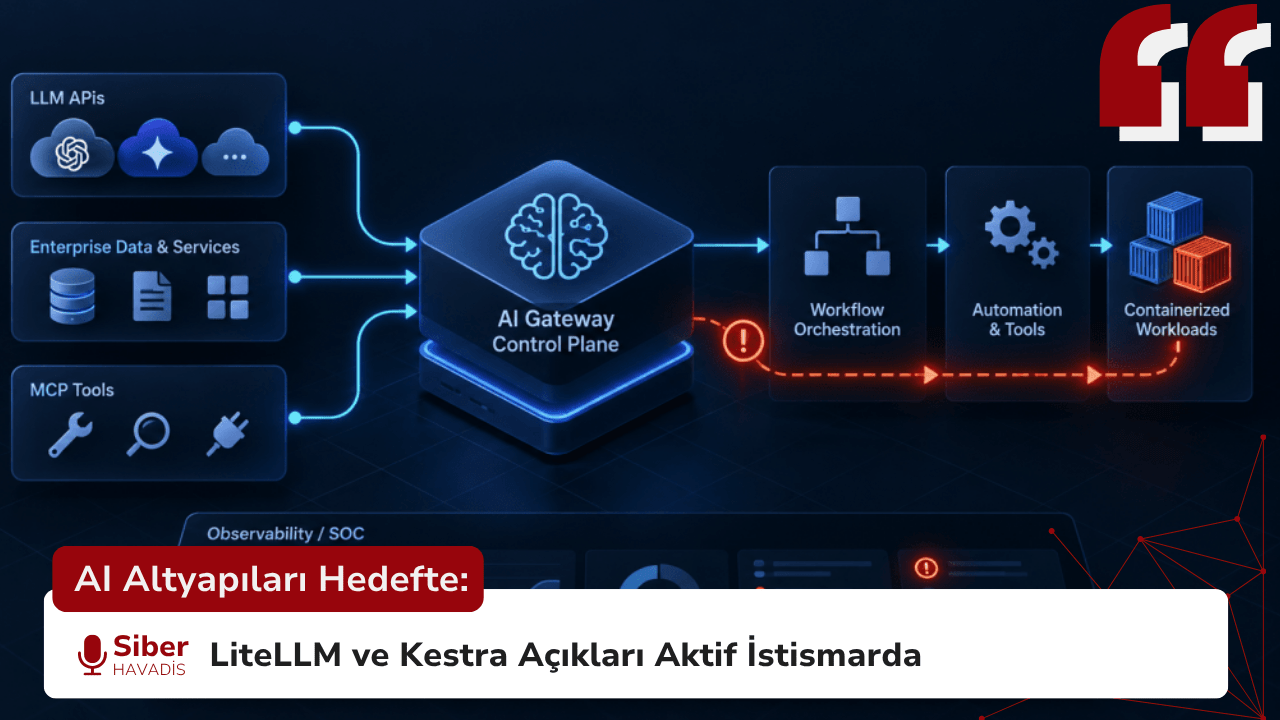
AI Altyapıları Hedefte: LiteLLM ve Kestra Açıkları Aktif İstismarda
CISA, LiteLLM ve Kestra’daki iki güvenlik açığını aktif istismar kanıtıyla KEV kataloğuna ekledi. Bulgular, AI gateway ve workflow platformlarının kimlik, araç erişimi ve kod çalıştırma yetkilerini bir araya getiren kritik…

 Yusuf KÜRÜM
Kaspersky’den KOBİ’lere uyarı: Siber saldırılarda BT ekipleri öne çıkıyor
Eylül 2026’nın başlarında Kaspersky tarafından yayımlanan küresel siber güvenlik araştırması, KOBİ’leri hedef alan siber tehditlerde dikkat çekici bir eğilime işaret ediyor. Araştırmaya göre en zarar verici siber saldırılarda BT ve…
 Fadime KOÇ
Packagist: Zararlı Temalar iPhone’larda Casus Yazılım Saldırısına Yol Açıyor
Siber güvenlik alanında son dönemde belgelenen ve yazılım tedarik zinciri ile mobil cihaz güvenliğini doğrudan kesiştiren kritik bir tehdit, dijital ekosistemlerin karşı karşıya olduğu riskleri gözler önüne seriyor. Socket güvenlik…
CVE-2026-59310: VMware vCenter Zafiyeti
Broadcom tarafından yakın zamanda yaması yayınlanan ve CVSS skoru 9.8 (Kritik) olarak belirlenen VMware vCenter Syslog Server zafiyeti, siber saldırganların yeni hedefi haline geldi. Yamanın yayınlanmasından sadece günler sonra başlayan…
 Gamze KARASU
MLflow Güvenlik Açığı Aktif Olarak İstismar Ediliyor: Bulut Kimlik Bilgileri Tehlikede
Açık kaynaklı yapay zekâ platformu MLflow ile endüstriyel otomasyon sistemlerinde kullanılan FUXA, kritik güvenlik açıkları nedeniyle saldırganların hedefi haline geldi. Araştırmacılar, özellikle MLflow’daki güvenlik açığının internete açık Açık kaynaklı yapay…

SynkLoader: Microsoft Teams Üzerinden Sahte Windows Ekranıyla Parola Çalıyor
Microsoft Teams kullanıcılarını hedef alan yeni bir kimlik avı kampanyasında, SynkLoader adlı zararlı yazılım ailesinin kullanıldığı tespit edildi. Saldırganlar, şirketlerin BT destek ekiplerini taklit ederek çalışanlara kötü amaçlı bir MSI…

 Zübeyde Azra ACAR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
ToxicPanda 2.0: Google Play’i Engelleyerek Android Güvenliğini Hedefliyor
Android kullanıcılarını hedef alan ToxicPanda zararlı yazılımının yeni sürümü, güvenlik mekanizmalarını devre dışı bırakmaya yönelik yetenekleriyle gündeme geldi. ToxicPanda 2.0 olarak adlandırılan yeni varyantın, VPN iznini kötüye kullanarak Google Play…
 Nilgün ALPAR
İran Bağlantılı Hackerlar: İngiltere’de Bir Santral Dört Gün Devre Dışı Kaldı
Saldırının boyutu küçük ama etkisi dikkat çekici: İran bağlantılı olduğu bildirilen hackerlar, İngiltere’de küçük ölçekli bir elektrik üretim tesisini dört gün boyunca devre dışı bıraktı. İngiliz yetkililer şebekeye risk olmadığını…
 Zeyneb TÜRKMEN