 Zübeyde Azra ACAR
Candiru Casus Yazılımı: Reklamlara Tıklamadan Siber Saldırı
Siber güvenlik araştırmacıları, internet reklamlarının kullanıcıların herhangi bir bağlantıya tıklamasına gerek kalmadan casus yazılım bulaştırmak amacıyla kullanılabildiğini ortaya çıkardı. Toronto Üniversitesi bünyesindeki Citizen Lab tarafından yayımlanan araştırma, Candiru casus yazılımının…
Sahte Claude İndirmeleri: Google Reklamları Üzerinden ClickFix Tuzağı
Siber saldırganlar, Google reklamları ve Bing yönlendirmeleri üzerinden Claude kullanıcılarını sahte indirme sayfalarına yönlendiriyor. ClickFix yöntemiyle kullanıcıların macOS cihazlarında zararlı komutlar çalıştırması hedefleniyor. Yapay zekâ uygulamalarının popülerliği, siber saldırganların yeni…
GitHub’da 17.610 Sahte Depo: Geliştiricilere Zararlı Yazılım Tuzağı
Dünyanın en yaygın yazılım geliştirme platformlarından GitHub, binlerce sahte yazılım deposu üzerinden gerçekleştirilen geniş çaplı bir siber saldırı kampanyasıyla gündeme geldi. Güvenlik araştırmacıları, FakeGit adı verilen zararlı yazılım dağıtım operasyonunun…
 Zübeyde Azra ACAR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
GitLab AI Gateway: CVSS 9.9 Puanlı Kritik Açık İçin Güncelleme Yayımlandı
GitLab, Self-Hosted AI Gateway kurulumlarını etkileyen CVE-2026-90970 numaralı güvenlik açığını gidermek için yeni sürümler yayımladı. GitLab tarafından CVSS v3.1’e göre 9.9 puan verilen açık, belirli koşullar altında kimliği doğrulanmış ve…
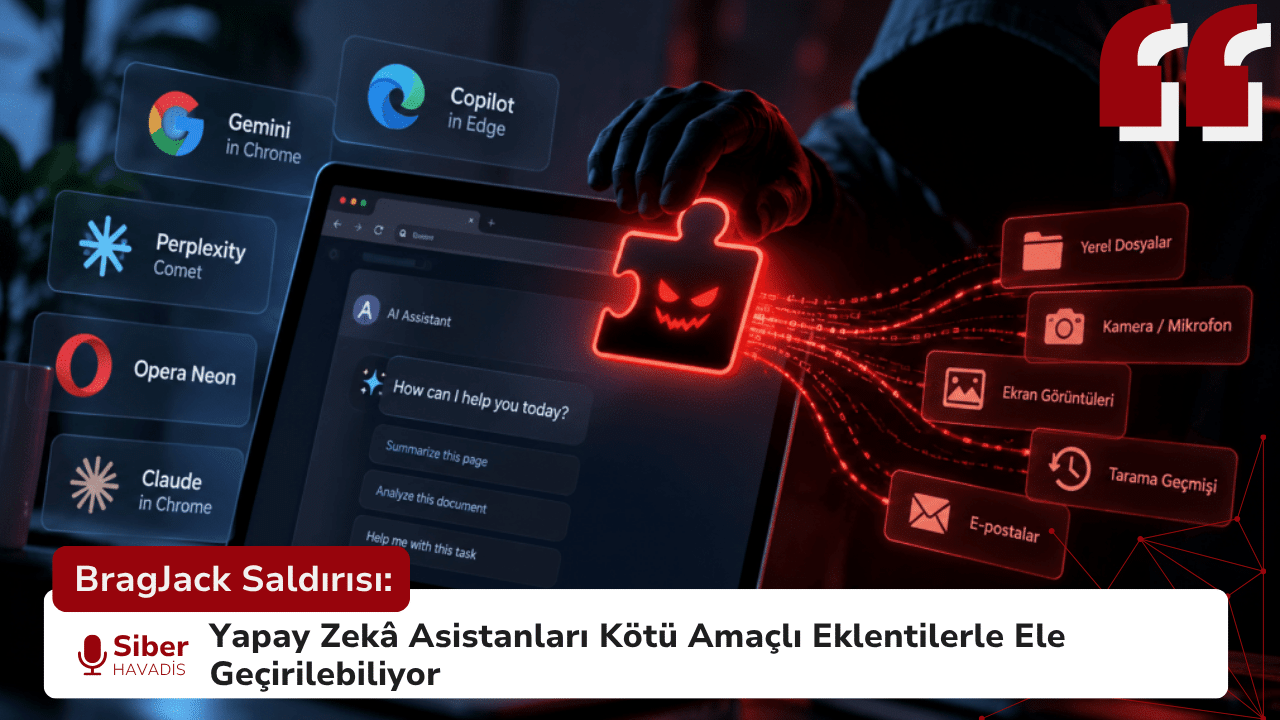
BragJack Saldırısı: Yapay Zekâ Asistanları Kötü Amaçlı Eklentilerle Ele Geçirilebiliyor
Tarayıcılara entegre edilen yapay zekâ asistanlarının yaygınlaşması, beraberinde yeni güvenlik risklerini de getiriyor. Forever Security araştırmacısı Gal Weizman tarafından ortaya çıkarılan “BragJack” adlı saldırı yöntemi, kötü amaçlı tek bir tarayıcı…
Yapay Zekâ Ajanları PaperCut Saldırısında Kullanıldı: 395 Kuruluş Etkilendi
Yapay zekânın siber saldırılardaki rolü giderek daha görünür hâle gelirken, PaperCut NG/MF sistemlerini hedef alan yeni bir kampanya dikkat çekici boyutlara ulaştı. GreyNoise tarafından yayımlanan araştırmaya göre, Rusça konuştuğu değerlendirilen…
Claude Siber Saldırılarda Kötüye Kullanıldı: 1,8 Milyon Android Uygulaması Tarandı
Yapay zekâ modellerinin siber suç operasyonlarında kötüye kullanılması giderek daha ciddi bir güvenlik sorununa dönüşüyor. Anthropic tarafından yayımlanan yeni tehdit istihbaratı raporu, şirketin Claude yapay zekâ modelinin finansal amaçlı saldırganlar…

SynkLoader: Microsoft Teams Üzerinden Sahte Windows Ekranıyla Parola Çalıyor
Microsoft Teams kullanıcılarını hedef alan yeni bir kimlik avı kampanyasında, SynkLoader adlı zararlı yazılım ailesinin kullanıldığı tespit edildi. Saldırganlar, şirketlerin BT destek ekiplerini taklit ederek çalışanlara kötü amaçlı bir MSI…

- Zübeyde Azra ACAR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
ToxicPanda 2.0: Google Play’i Engelleyerek Android Güvenliğini Hedefliyor
Android kullanıcılarını hedef alan ToxicPanda zararlı yazılımının yeni sürümü, güvenlik mekanizmalarını devre dışı bırakmaya yönelik yetenekleriyle gündeme geldi. ToxicPanda 2.0 olarak adlandırılan yeni varyantın, VPN iznini kötüye kullanarak Google Play…
Threema: Büyük Ölçekli DDoS Saldırıları Hizmet Kesintilerine Yol Açtı
Gizlilik ve güvenlik odaklı mesajlaşma platformu Threema, büyük ölçekli dağıtık hizmet engelleme (DDoS) saldırıları nedeniyle hizmet kesintileri yaşadı. Saldırılar sırasında kullanıcılar platforma erişimde ve mesajlaşma hizmetlerini kullanmada sorunlarla karşılaştı. Threema…
 GÜNDOĞDU

 Eren ÇATAK
 Gamze KARASU
 Merve ÇELİKKOL