 Buğra Enhar ELBİR
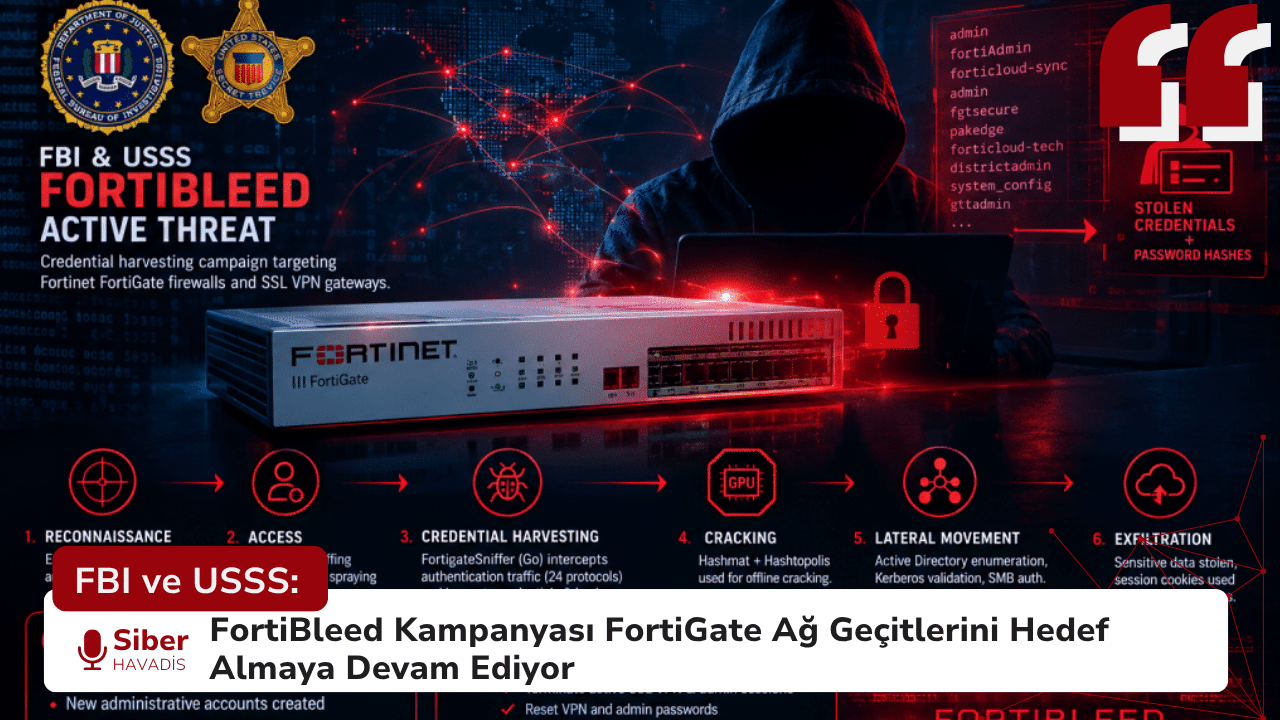
FBI ve ABD Gizli Servisi, Fortinet cihazlarını hedef alan FortiBleed kampanyasına karşı uyardı. Saldırganlar, ele geçirilen kimlik bilgilerini kullanarak kurumsal ağlara erişim sağlamaya çalışıyor.
FBI ve ABD Gizli Servisi (USSS), internete açık Fortinet FortiGate güvenlik duvarları ve SSL-VPN ağ geçitlerini hedef alan “FortiBleed” kampanyasının aktif tehdit oluşturmayı sürdürdüğünü bildirdi. Sızdırılmış kimlik bilgilerini ve eski parola depolama yöntemlerini suistimal eden operasyonun, elde edilen kurumsal erişimleri fidye yazılımı aktörlerine aktardığı belirtiliyor.
İnternete açık güvenlik cihazları, kurumların çevre güvenliğini sağlarken aynı zamanda saldırganlar için öncelikli sızma hedefleri arasında yer alıyor. ABD Federal Soruşturma Bürosu (FBI) ve Gizli Servis (USSS) tarafından yayımlandığı belirtilen ortak güvenlik uyarısı, Fortinet altyapılarını hedef alan ve FortiBleed olarak adlandırılan operasyonun devam ettiğine işaret ediyor. Saldırganlar, daha önce ele geçirilmiş kimlik bilgilerini kullanarak cihazları tarıyor ve zayıf yapılandırmalardan yararlanarak kurumsal ağlara yetkisiz erişim sağlamaya çalışıyor.
Olayın arka planı ve kapsamı
FortiBleed operasyonuna ilişkin bulguların ilk olarak haziran ayında Hudson Rock ve SOCRadar araştırmacıları tarafından belgelendiği belirtiliyor. Rusça konuştuğu değerlendirilen bir tehdit aktörü tarafından yürütüldüğü öne sürülen küresel kampanyada, 194 ülkede 86 binden fazla cihaza ait kimlik bilgisinin toplandığı bildiriliyor.
FBI ve USSS’ye atfedilen güncel bulgulara göre saldırganlar, elde ettikleri kimlik bilgilerini kullanarak internete açık Fortinet cihazlarını sistematik olarak taramaya ve test etmeye devam ediyor. Ele geçirilen hesapların, fidye yazılımı ekosisteminde ilk erişim aracısı (Initial Access Broker – IAB) modeliyle satışa sunulduğu ve özellikle INC ile Lynx fidye yazılımı operasyonlarıyla bağlantılar gösterdiği öne sürülüyor.
FortiBleed saldırı zincirinin teknik mekanizması
Operasyonun, geleneksel bir yazılım zafiyeti istismarından ziyade kimlik doğrulama mimarisindeki zayıflıkları ve kimlik bilgisi doldurma (credential stuffing) yöntemlerini bir araya getiren beş aşamalı bir zincirden oluştuğu belirtiliyor:
- Keşif ve ilk erişim: Saldırganlar, internete açık SSL-VPN ve yönetim portallarını tarayarak daha önceki sızıntı arşivlerinden ve bilgi hırsızı (infostealer) kayıtlarından elde edilen kurumsal parolalarla kaba kuvvet (brute-force) ve parola püskürtme (password spraying) saldırıları gerçekleştiriyor.
- Eski parola algoritmasının istismarı: Cihazlarda yönetici kimlik bilgilerinin modern parola türetme fonksiyonları yerine eski tip SHA-256 tabanlı yöntemlerle saklanması, ele geçirilen parola özetlerinin çevrim dışı ortamda kırılmasını kolaylaştırabiliyor.
- Pasif trafik izleme (FortigateSniffer): Ağa sızan aktörlerin, Go diliyle geliştirilmiş
FortigateSnifferadlı aracı konumlandırdığı bildiriliyor. Bu aracın, cihaz üzerinden geçen 24 farklı protokole ait kimlik doğrulama trafiğini pasif olarak izleyerek kullanıcı adlarını, oturum verilerini ve parola özetlerini toplamayı hedeflediği belirtiliyor. - Çevrim dışı parola kırma: Elde edilen parola özetlerinin GPU destekli Hashcat ve Hashtopolis kümelerine aktarıldığı öne sürülüyor. Ele geçirilen parolalar; Active Directory ortamının keşfi, Kerberos kimlik doğrulaması ve SMB protokolü üzerinden yanal hareket (lateral movement) amacıyla kullanılabiliyor.
- Kalıcılık ve yetkisiz erişim: Aktörlerin sistemde
adminin,fortiAdmin,fgtsecure,forticloud-syncveyasystem_configgibi meşru izlenimi veren sahte yönetici hesapları oluşturduğu bildiriliyor. Bazı senaryolarda meşru yöneticilerin erişimini engellemek için mevcut hesapların silindiği ya da parolalarının değiştirildiği belirtiliyor.
Risk altındaki sistemler ve etki alanı
Çok faktörlü kimlik doğrulama (MFA) kullanılmayan, zayıf parolalarla korunan ve yönetim arayüzleri internete doğrudan açık olan FortiGate ve SSL-VPN sistemleri risk altında bulunuyor. Bu cihazların ele geçirilmesi yalnızca ağ geçidinin kontrolünün kaybedilmesiyle sınırlı kalmayıp, iç ağdaki Active Directory altyapısına yönelik saldırılar için de başlangıç noktası oluşturabiliyor.
Kurumların alması gereken önlemler
FBI ve USSS’ye atfedilen uyarı ile genel güvenlik uygulamaları doğrultusunda sistem yöneticilerinin şu adımları değerlendirmesi öneriliyor:
- Oturum ve parola sıfırlaması: Yetkisiz erişim şüphesi bulunan sistemlerde aktif SSL-VPN ve yönetim oturumları sonlandırılmalı; etkilenen yönetici ve VPN hesaplarının parolaları sıfırlanmalıdır.
- Modern parola türetme (PBKDF2): Desteklenen FortiOS sürümlerinde parola saklama mekanizmaları ve yapılandırmaları kontrol edilmeli, üreticinin önerdiği güvenli parola koruma yöntemleri kullanılmalıdır.
- Kimlik doğrulama standartları: Yönetim ve VPN erişimlerinde, ürün ve kimlik sağlayıcı desteğine uygun olarak FIDO2/WebAuthn gibi kimlik avına dirençli çok faktörlü kimlik doğrulama (MFA) mekanizmaları tercih edilmelidir.
- Yerel hesap denetimi: Cihaz üzerindeki kullanıcı listeleri incelenerek
adminin,itadmin,fgtsec,forticloud-techgibi şüpheli hesap adları araştırılmalı; günlük kayıtlarında hesap ekleme, değiştirme ve silme işlemleri kontrol edilmelidir. - Yönetim arayüzü izolasyonu: Cihazın yönetim paneline doğrudan internet erişimi kapatılmalı, erişim yalnızca güvenli yönetim ağları veya izin verilen belirli IP adresleriyle sınırlandırılmalıdır.
Güvenlik mimarisi açısından çıkarım: Güven sınırının aşınması
FortiBleed vakası, sınır güvenliği cihazlarının (edge appliances) kurumsal güvenliğin en zayıf halkası hâline gelebileceğini bir kez daha gösteriyor. Güven sınırı (trust boundary) kabul edilen bir ağ geçidinin pasif dinleme aracıyla gözetleme noktasına dönüşmesi, yalnızca çevre güvenliğine dayanan modellerin sınırlılıklarını ortaya koyuyor.
Kimlik altyapısının cihaz güvenliğinden bağımsız ele alınamayacağı bu tabloda güçlü parola koruma yöntemleri, kimlik avına dayanıklı MFA ve çevre cihazlarının telemetri verilerinin SOC/SIEM sistemlerince kesintisiz izlenmesi önemli operasyonel gereklilikler arasında yer alıyor.

 Gamze KARASU
 Zeyneb TÜRKMEN
 Yusuf Taha kurt
 Yusuf KÜRÜM
 Yavuzhan Özgen
 Aybüke CANÖZ