 Ali ARDAL
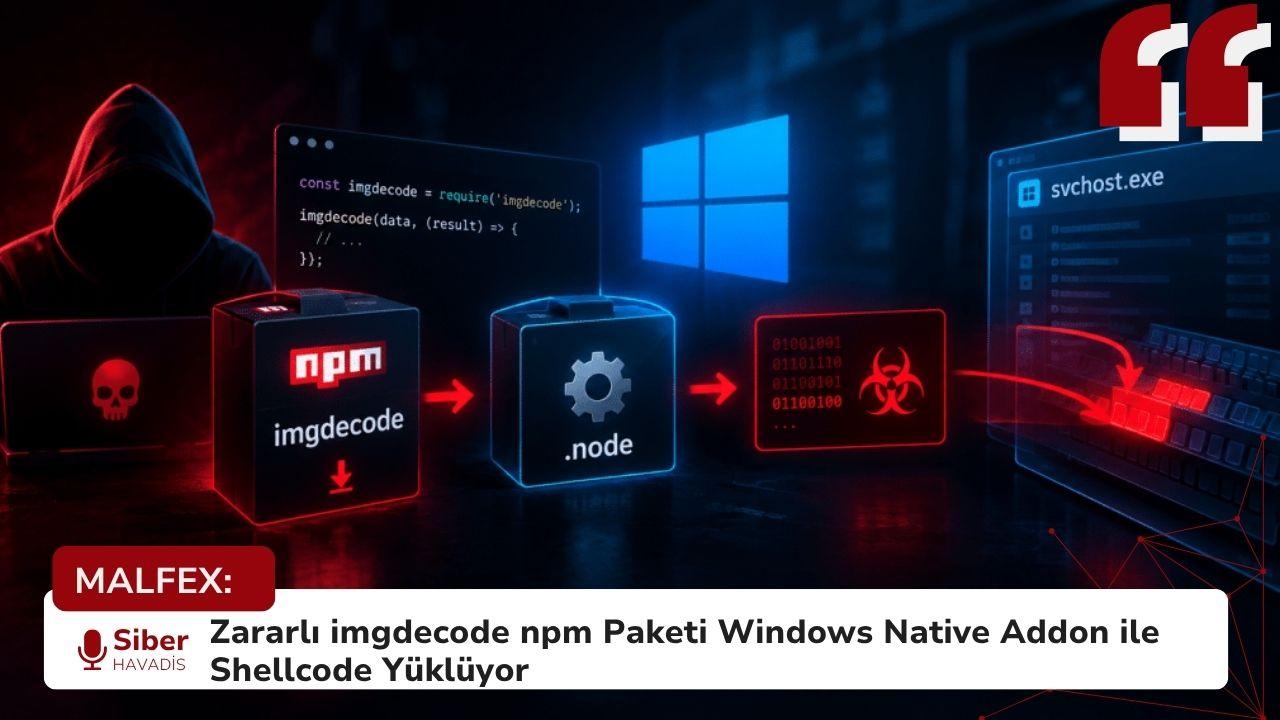
MALFEX, npm ekosistemindeki zararlı paketler aracılığıyla Windows sistemlerini hedef alan bir kötü amaçlı yazılım kampanyasıdır. Saldırganlar, imgdecode gibi paketler üzerinden Windows Native Addon kullanarak zararlı kod yüklemeyi ve çalıştırmayı amaçlamaktadır.
Ne Oldu?
Güvenlik araştırmacıları, imgdecode adlı npm paketinin derlenmiş bir Windows bileşeni aracılığıyla şifrelenmiş shellcode indirdiğini, şifresini çözdüğünü ve dllhost.exe sürecine enjekte ettiğini ortaya çıkardı. Bu yöntem, zararlı yükün geleneksel JavaScript kod incelemeleriyle tespit edilmesini zorlaştırabilir.
Saldırı Nasıl Çalışıyor ve Sisteme Nereden Giriyor?
MALFEX saldırısının temelinde, geliştiricilerin projelerinde kullandığı npm paketlerine duyulan güveni kötüye kullanan bir yazılım tedarik zinciri saldırısı bulunuyor. Saldırganlar, zararlı kodu doğrudan bir güvenlik açığından yararlanarak sisteme sokmak yerine, geliştiricilerin projelerine dahil edebileceği meşru bir yazılım bileşeni görünümündeki paketi kullanıyor. Son olarak gündeme gelen imgdecode paketi ise zararlı yükleme mekanizmasını JavaScript kodundan derlenmiş bir Windows Native Addon bileşenine taşımasıyla dikkat çekiyor.
Saldırı zinciri adım adım nasıl ilerliyor?
1. Zararlı npm paketi projeye giriyor
Geliştirici, imgdecode paketini projesine eklediğinde zararlı bileşen de bağımlılıklar arasına dahil oluyor. Böylece saldırı, geliştiricinin güvenilir olduğunu düşündüğü yazılım ekosistemi üzerinden sisteme ulaşabiliyor.
2. JavaScript kodu yerel bileşeni yüklüyor
Paketin JavaScript giriş noktası, Windows için derlenmiş imgdecode.node bileşenini çağırıyor. Buradaki kritik ayrıntı, zararlı kodun klasik bir postinstall betiğine bağlı olmaması. Yükleyici, paket uygulama tarafından require('imgdecode') ile yüklendiğinde çalışabiliyor.
3. Şifrelenmiş zararlı yük indiriliyor
Native Addon, belirli Windows konsol koşullarını kontrol ettikten sonra GitHub üzerindeki bir adresten şifrelenmiş veri almaya çalışıyor. Ardından bu verinin şifresini çözerek bellekte çalıştırılabilecek bir yük elde etmeyi hedefliyor. Etkileşimli konsol kontrolü, bazı otomatik analiz ortamlarında davranışın tetiklenmesini engelleyebiliyor.
4. Shellcode başka bir sürece enjekte ediliyor
Araştırmacıların analizine göre yükleyici, shellcode’u Windows’un dllhost.exe sürecine enjekte etmeye çalışıyor. Bu teknik, zararlı kodun başka bir süreç içinde çalıştırılmasını sağlayarak incelemeyi ve olayın kaynağını belirlemeyi zorlaştırabilir.
5. Sonraki aşamada veri hırsızlığı ve uzaktan erişim riski
MALFEX kampanyasıyla ilişkili yükler; tarayıcı verileri, oturum bilgileri, geliştirici kimlik bilgileri ve kripto para cüzdanları gibi hassas verileri hedefleyen bilgi hırsızı ve uzaktan erişim aracı (RAT) bileşenleriyle ilişkilendirildi. Bununla birlikte, imgdecode üzerinden indirilen son yükün önceki saldırı zincirindeki tüm işlevleri taşıdığı SafeDep tarafından kesin olarak doğrulanmış değil.
Bu Saldırıyı Tespit Etmeyi Zorlaştıran Ne?
MALFEX’in dikkat çeken yönü, zararlı davranışın okunabilir JavaScript kodunun arkasına gizlenmesi ve önceden derlenmiş bir Windows bileşenine taşınmasıdır. Ayrıca yükleyicinin yalnızca belirli konsol koşullarında çalışması, bazı otomatik tarama sistemlerinin saldırı davranışını gözden kaçırmasına neden olabilir. Bu nedenle yalnızca postinstall betiklerini kontrol etmek yeterli değildir; paketlerin içerdiği yerel ikili dosyalar ve çalışma anındaki süreç davranışları da incelenmelidir.
IOC: Saldırı Göstergeleri
MALFEX kampanyasının tespitinde zararlı npm paketleri, ağ bağlantıları ve Windows üzerindeki dosya izleri birlikte değerlendirilmelidir. Öne çıkan IOC’ler aşağıda listelenmiştir.
| Tür | Gösterge |
|---|---|
| npm paketi | imgdecode — 1.0.0–1.0.3 |
| İlişkili paketler | imgbundle, runhelper |
| Yayıncı hesabı | malfexteste8 |
| GitHub adresi | raw.githubusercontent[.]com/cavecrew/proj |
| IP adresi | 104.234.65[.]75 |
| Şüpheli dosya | %TEMP%\svc_update.exe |
| Kalıcılık göstergesi | MicrosoftEdgeUpdateService |
Saldırı Nasıl Tespit Edilir?
SOC ekipleri ve sistem yöneticileri aşağıdaki davranışları inceleyerek olası bir MALFEX bulaşmasını araştırabilir:
- Süreç analizi:
node.exesürecinin beklenmedik şekildedllhost.exebaşlatması veya şüpheli alt süreçler oluşturması. - Ağ trafiği:
raw.githubusercontent[.]com/cavecrew/projadresine ya da104.234.65[.]75IP adresine yapılan beklenmedik bağlantılar. - Dosya ve kalıcılık kontrolü:
%TEMP%\svc_update.exedosyasının, şüpheli başlangıç kayıtlarının veMicrosoftEdgeUpdateServiceadlı zamanlanmış görevin kontrol edilmesi. - Uç nokta kayıtları: EDR, Sysmon ve Windows olay günlüklerinde süreç oluşturma, dış bağlantı ve kalıcılık davranışlarının ilişkilendirilerek incelenmesi.

 Aybüke CANÖZ
 Yavuzhan Özgen
 GÜNDOĞDU
 Gamze KARASU
 Nilgün ALPAR
 Seher BONCUKOĞLU