 Yusuf KÜRÜM
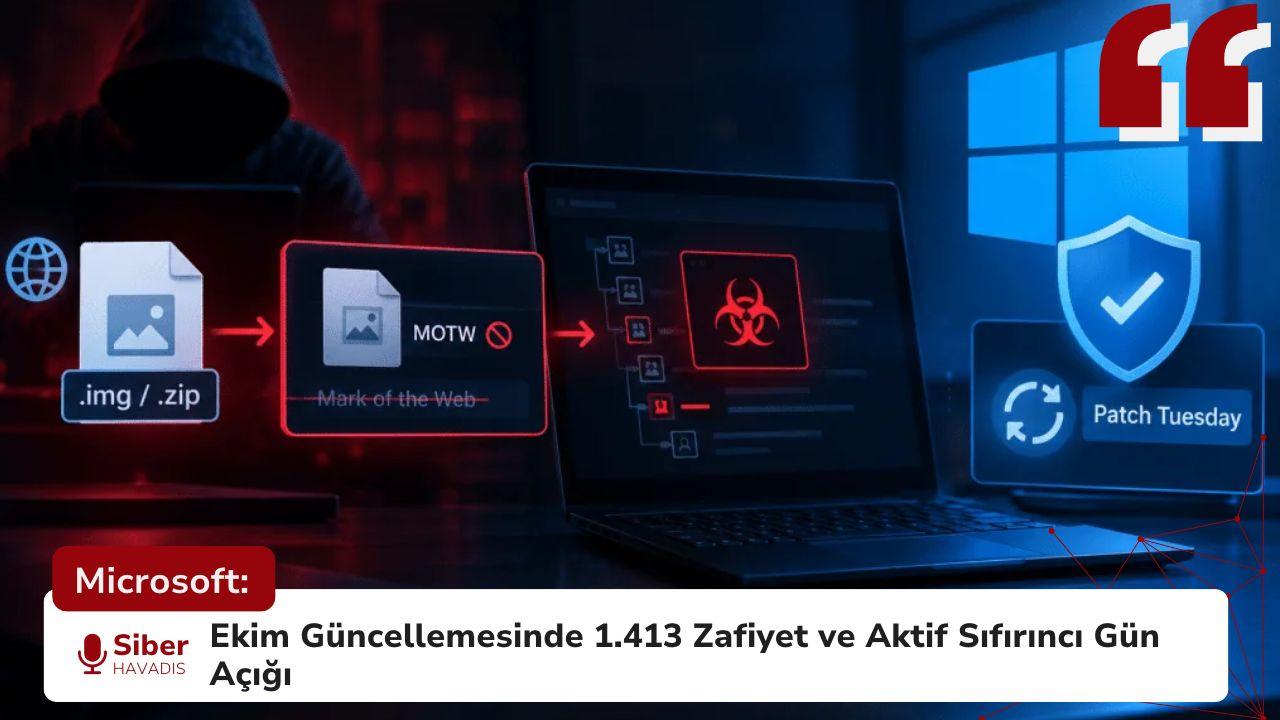
Microsoft, Ekim 2026 “Patch Tuesday” güncellemeleri kapsamında tek seferde tam 1.413 güvenlik zafiyetini (CVE) gidererek tarihi bir yama paketi yayımladı. Ancak çok sayıda kritik zafiyet içeren bu devasa paketin asıl odak noktası, siber saldırganlar tarafından aktif olarak istismar edilen CVE-2026-96951 kodlu sıfırıncı gün (zero-day) açığı oldu.
Mark of the Web (MOTW) Bypass Nasıl Gerçekleşiyor?
8.8 CVSS puanına sahip ve Microsoft tarafından “Önemli” olarak sınıflandırılan bu zafiyet, doğrudan Windows’un temel güvenlik mekanizmalarından biri olan “Mark of the Web” (MOTW) korumasını hedef alıyor. Normal şartlarda internetten veya e-posta eklerinden indirilen dosyalar, NTFS dosya sisteminde alternatif veri akışı (ADS) üzerinden MOTW etiketiyle işaretlenir. Bu etiket, Windows’un SmartScreen ve Microsoft Defender gibi güvenlik mekanizmalarının dosyalara yönelik kontrollerinde kullanılabilir.
Tehdit aktörleri, CVE-2026-96951 zafiyetini kullanarak özel hazırlanmış dosyalar aracılığıyla Windows’un MOTW korumasını atlatabiliyor. Gerçekleştirilen bu MOTW bypass işlemi, işletim sisteminin dosyaya internetten indirilmiş içeriklere yönelik bazı güvenlik kontrollerini uygulamamasına neden olabiliyor.
Güvenlik Uyarılarını Atlatma ve Payload Çalıştırma Riski
Açığın siber saldırganlar açısından en büyük avantajı, zararlı kodların (payload) çalıştırılmasını kolaylaştırabilmesidir. MOTW koruması atlatıldığında Windows’un standart güvenlik uyarılarından bazıları tetiklenmeyebiliyor. Böylece saldırganlar, kullanıcıyı zararlı bir dosyayı açmaya yönlendirerek normalde devreye girebilecek güvenlik kontrollerini aşabiliyor.
Ancak bu durum, payload’un kullanıcı etkileşimi olmadan doğrudan sistem belleğinde çalıştırılabildiği anlamına gelmiyor. Microsoft, bu önemli zafiyetin yama yayımlanmadan önce aktif saldırılarda kullanıldığını doğruladı.
Sistem Yöneticileri İçin Teknik Etki
Saldırganların payload çalıştırma aşamasında bazı Windows güvenlik kontrollerini atlatabilmesi, kurumsal ağlar için ciddi bir tehdit oluşturuyor. Güvenlik uzmanları, işletmelerin Ekim 2026 güvenlik yamalarını ivedilikle dağıtmaları gerektiği konusunda uyarıyor.
Yama entegrasyonu tamamlanana kadar ise SOC (Güvenlik Operasyon Merkezi) ekiplerinin EDR/XDR platformları üzerinden özellikle tarayıcılar ve ofis uygulamaları tarafından tetiklenen şüpheli alt süreçleri (child processes) sıkı bir şekilde izlemesi önem taşıyor.

 Aybüke CANÖZ
 Yavuzhan Özgen
 GÜNDOĞDU
 Gamze KARASU
 Nilgün ALPAR
 Seher BONCUKOĞLU