 Fadime KOÇ
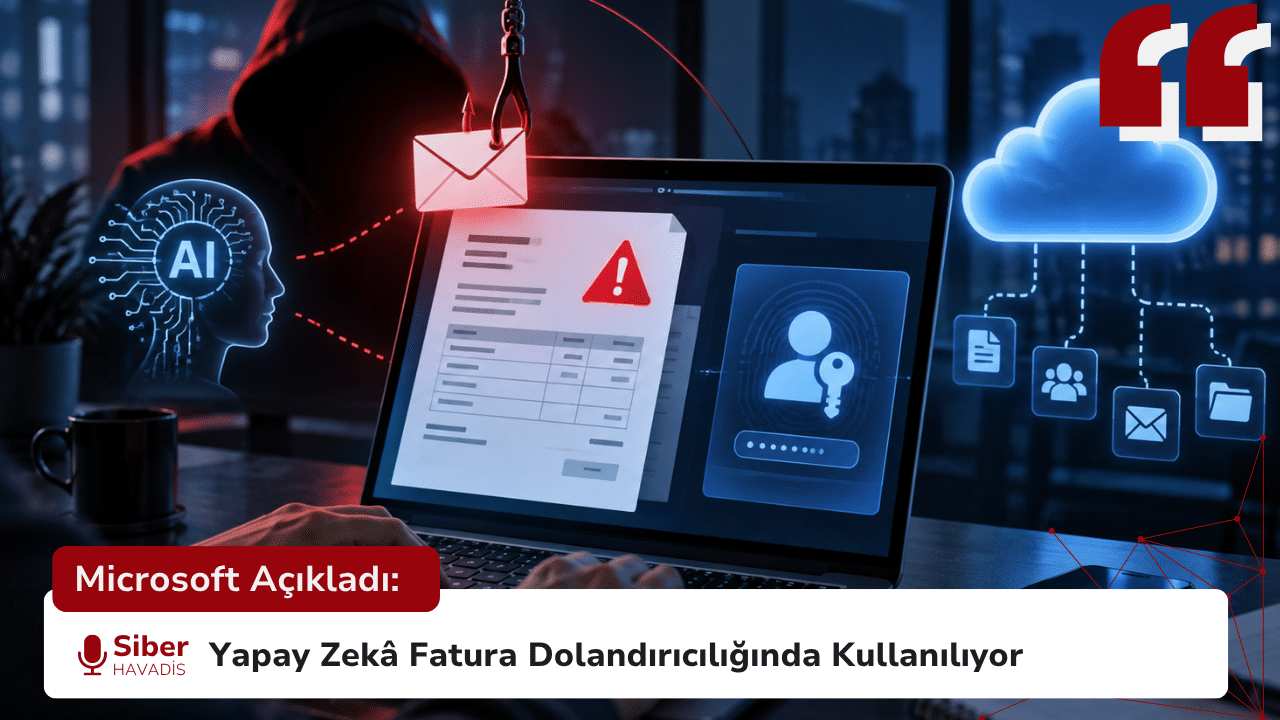
Microsoft Güvenlik Araştırma ekibi, kurumsal kullanıcıları hedef alan iki yeni siber saldırı kampanyasını kamuoyuna açıkladı. Kampanyalar, üretken yapay zekâ destekli sosyal mühendislik yöntemlerinin yanı sıra kimlik ve bulut altyapılarını hedef alan oltalama tekniklerinin güncel siber tehditlerdeki rolünü ortaya koyuyor.
1. Üretken Yapay Zekâ Destekli Fatura Dolandırıcılığı Kampanyası
3-5 Ağustos 2026 tarihleri arasında tespit edilen ilk kampanya, ağırlıklı olarak şirketlerin borçlar hesabı departmanlarını hedef aldı. Microsoft, kampanya kapsamında bir milyondan fazla dolandırıcılık e-postasının gönderildiğini ve bunların yüzde 87,7’sinin ABD’deki kullanıcılara yöneltildiğini belirledi.
Saldırganlar şu stratejileri izledi:
- Yönetici Taklidi ve Yapay Zekâ: Tehdit aktörleri, hedef şirketlerdeki CEO, CFO ve diğer üst düzey yöneticilerin kimliğine büründü. Microsoft, kullanılan e-posta şablonlarında üretken yapay zekâ destekli şablon geliştirmeyle uyumlu çeşitli göstergeler tespit etti. Bununla birlikte şirket, bu göstergelerin kampanya içeriğinin ne ölçüde yapay zekâ tarafından üretildiğini tek başına kanıtlamadığının altını çizdi.
- Çok Katmanlı Aldatmaca: Geleneksel fatura dolandırıcılıklarından farklı olarak saldırganlar;
service-nowinc[.]comgibi taklit alan adlarını, yönetici kimliğine bürünmeyi, sahte faturaları ve kurgusal e-posta yazışmalarını tek bir senaryoda birleştirdi. Microsoft, saldırganların taklit ettiği ServiceNow’un veya diğer meşru kuruluşların ele geçirildiğine ilişkin herhangi bir kanıt bulunmadığını belirtti. - Mali Hedef: Amaç, finans personelini sahte bir ServiceNow abonelik faturası üzerinden saldırganların kontrolündeki banka hesaplarına yaklaşık 50 bin dolarlık Otomatik Takas Merkezi (ACH) ödemesi yapmaya ikna etmekti.
2. Passkey Temalı Sosyal Mühendislik ve Bulut Tehditleri
Microsoft’un Mayıs 2026’dan bu yana gözlemlediği ikinci kampanya ise kimlik ele geçirme ve ardından kurumsal bulut ortamlarına erişim sağlama faaliyetlerine dayanıyor.
Saldırılar şu aşamaları içeriyor:
- Sesli Oltalama ve Mesajlar: Saldırganlar, hedeflerin kişisel telefon numaralarını arayarak veya mesaj göndererek kurumsal BT yardım masasından olduklarını iddia etti. Kullanıcılara passkey, çok faktörlü kimlik doğrulama (MFA) veya tek oturum açma (SSO) yapılandırmalarını güncellememeleri hâlinde erişim sorunları yaşayabilecekleri söylendi.
- Sahte Alan Adları:
passkeyhelpdesk[.]com,secure-passkey[.]com,setupmypasskey[.]comveadd-passkey[.]comgibi alan adları kullanılarak Microsoft oturum açma sayfalarını taklit eden oltalama altyapıları oluşturuldu. Bazı saldırılarda hedef kuruluşun adı saldırganların kontrolündeki alan adının alt alan adı olarak kullanıldı. - AiTM ve Cihaz Kodu Oltalama: Passkey teması her zaman saldırının gerçek amacı değildi. Microsoft, bu yöntemin kurbanları adversary-in-the-middle (AiTM) oltalama veya cihaz kodu kimlik doğrulama akışlarına yönlendirmek için kullanıldığını belirledi. Böylece kimlik bilgileri ve oturum belirteçleri ele geçirilebildi veya kurbanın saldırganın kontrolündeki istemciye erişim yetkisi vermesi sağlandı.
- Siber Suç Ekosistemi: Microsoft, kampanyada gözlemlenen ilk erişim yöntemlerinin Storm-3121 ve Storm-3032’nin de aralarında bulunduğu birden fazla tehdit aktörü tarafından kullanıldığını değerlendiriyor. Storm-3121’in ShinyHunters ve Falcon markaları altında yürütülen şantaj faaliyetlerine erişim sağladığı, Storm-3032’nin ise BlackFile grubundan ayrılarak Helix adı altında faaliyet gösteren aktörlerle ilişkili olduğu belirtiliyor.
3. Sömürü Sonrası Faaliyetler ve Veri Sızdırma
İlk erişimin sağlanmasının ardından saldırganların faaliyetleri kimlik katmanından Microsoft 365 ortamındaki kurumsal verilere doğru genişledi.
- Kalıcılık ve MFA Manipülasyonu: Saldırganlar, ele geçirilen hesaplara kendi kontrollerindeki telefon numarası, kimlik doğrulama uygulaması veya yazılım tabanlı tek kullanımlık parola (OTP) belirteci gibi yeni MFA yöntemleri kaydetti. Böylece saldırganlar, sonraki kimlik doğrulama taleplerini kurbanın katılımı olmadan karşılayabilecek bir kalıcılık mekanizması oluşturdu.
- Microsoft Graph API’nin Kötüye Kullanılması: Microsoft Graph üzerinden kullanıcılar, gruplar, roller, hizmet sorumluları ve kurumsal kaynaklar hakkında keşif faaliyetleri yürütüldü. Microsoft, tek başına normal görünebilecek bu API işlemlerinin saldırı zincirinin diğer aşamalarıyla birlikte değerlendirilmesi gerektiğini vurguladı.
- Veri Hırsızlığı: Keşif faaliyetlerinin ardından SharePoint Online ve OneDrive for Business üzerinde yüksek hacimli dosya erişimi ve indirme işlemleri gerçekleştirildi. Bazı saldırılarda Exchange Online’daki e-posta içeriklerine REST API’leri üzerinden erişildi.
- Kontrollü Veri Sızdırma: Veri toplama faaliyetleri ani bir “vur-kaç” operasyonundan ziyade birkaç saatten birkaç güne kadar uzanan kontrollü bir süreç izledi. Microsoft, saldırganların bazı vakalarda bir saat içinde 1.000’den az dosya veya e-postaya erişerek faaliyetlerini normal kurumsal kullanım trafiğinin arasına gizlemeye çalıştığını gözlemledi.
Sonuç
Microsoft’un araştırmaları, güncel siber saldırıların yalnızca bireysel göstergeler üzerinden değerlendirilmesinin yetersiz kalabileceğini ortaya koyuyor. Özellikle bulut ortamlarında şüpheli oturum açma işlemleri, yeni kimlik doğrulama yöntemlerinin kaydedilmesi, Microsoft Graph üzerinden gerçekleştirilen yoğun keşif faaliyetleri ve olağan dışı SharePoint, OneDrive veya Exchange erişimleri birbiriyle bağlantılı bir saldırı zinciri olarak incelenmeli.
Üretken yapay zekânın sosyal mühendislik içeriklerinin hazırlanmasını kolaylaştırması ve saldırganların kimlik tabanlı saldırıları meşru bulut servislerinin normal işlevleri üzerinden sürdürebilmesi, kurumların yalnızca tekil göstergelere değil davranışsal örüntülere dayanan çok katmanlı savunma yöntemlerini benimsemesini daha önemli hâle getiriyor.

 Esmanur BAYKA
 Aybüke CANÖZ
 Zeyneb TÜRKMEN
 Buğra Enhar ELBİR