 Fadime KOÇ
WordPress CVE-2026-87902: Kritik Açık Aktif Olarak İstismar Ediliyor
WordPress çekirdeğinde tespit edilen ve kritik bir uzaktan kod çalıştırma (RCE) riski taşıyan CVE-2026-87902 (CVSS 4.0: 9.2) güvenlik açığı, kamuoyuna duyurulmasının hemen ardından saldırganlar tarafından hedef alınmaya başlandı. Açıklamadan sadece…
Microsoft Açıkladı: Yapay Zekâ Fatura Dolandırıcılığında Kullanılıyor
Microsoft Güvenlik Araştırma ekibi, kurumsal kullanıcıları hedef alan iki yeni siber saldırı kampanyasını kamuoyuna açıkladı. Kampanyalar, üretken yapay zekâ destekli sosyal mühendislik yöntemlerinin yanı sıra kimlik ve bulut altyapılarını hedef…
Packagist: Zararlı Temalar iPhone’larda Casus Yazılım Saldırısına Yol Açıyor
Siber güvenlik alanında son dönemde belgelenen ve yazılım tedarik zinciri ile mobil cihaz güvenliğini doğrudan kesiştiren kritik bir tehdit, dijital ekosistemlerin karşı karşıya olduğu riskleri gözler önüne seriyor. Socket güvenlik…
Firefox Eklentileri: 40 Kötü Amaçlı Uzantı Web3 Cüzdanlarını Hedef Aldı
Araştırmanın Temel Bulguları ve Kapsamı Socket Threat Research ekibi tarafından Mart 2026’dan bu yana aktif olduğu tespit edilen “Offside Wallet Theft Factory” kampanyası, tarayıcı güvenliği açısından dikkat çekici bir tehdit…
Gunra Fidye Yazılımı: Fortinet Açıkları ve Tehdit Aktörleri Arasındaki Operasyonel Kesişim
Günümüz siber güvenlik ekosisteminde fidye yazılımı (ransomware) operasyonları giderek daha karmaşık bir nitelik kazanırken, ulus devlet destekli siber casusluk grupları ile finansal motivasyonlu siber suç ağları arasındaki geleneksel sınırların da…
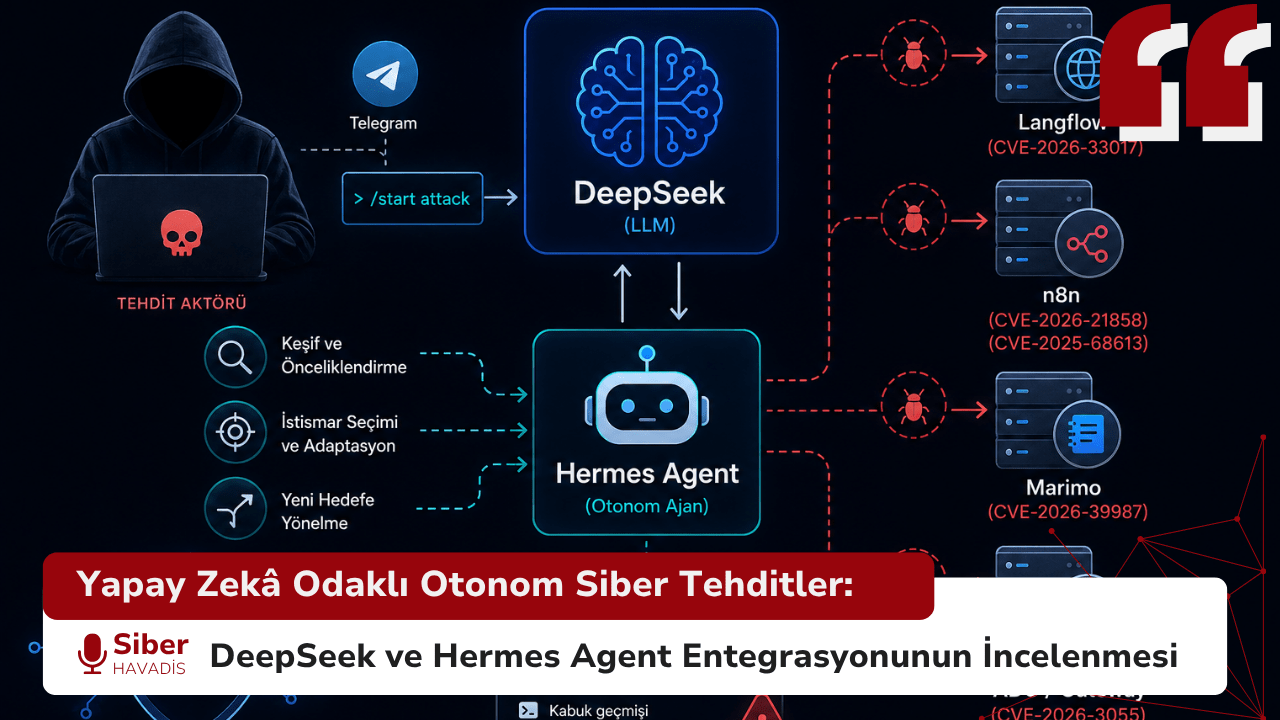
Yapay Zekâ Odaklı Otonom Siber Tehditler: DeepSeek ve Hermes Agent Entegrasyonunun İncelenmesi
Günümüz siber güvenlik ekosisteminde, üretken yapay zekâ ve büyük dil modellerinin (LLM) otonom saldırı araçlarına entegrasyonu, tehdit aktörlerinin yeteneklerini önemli ölçüde artırıyor. Palo Alto Networks bünyesindeki Unit 42 araştırmacıları tarafından…
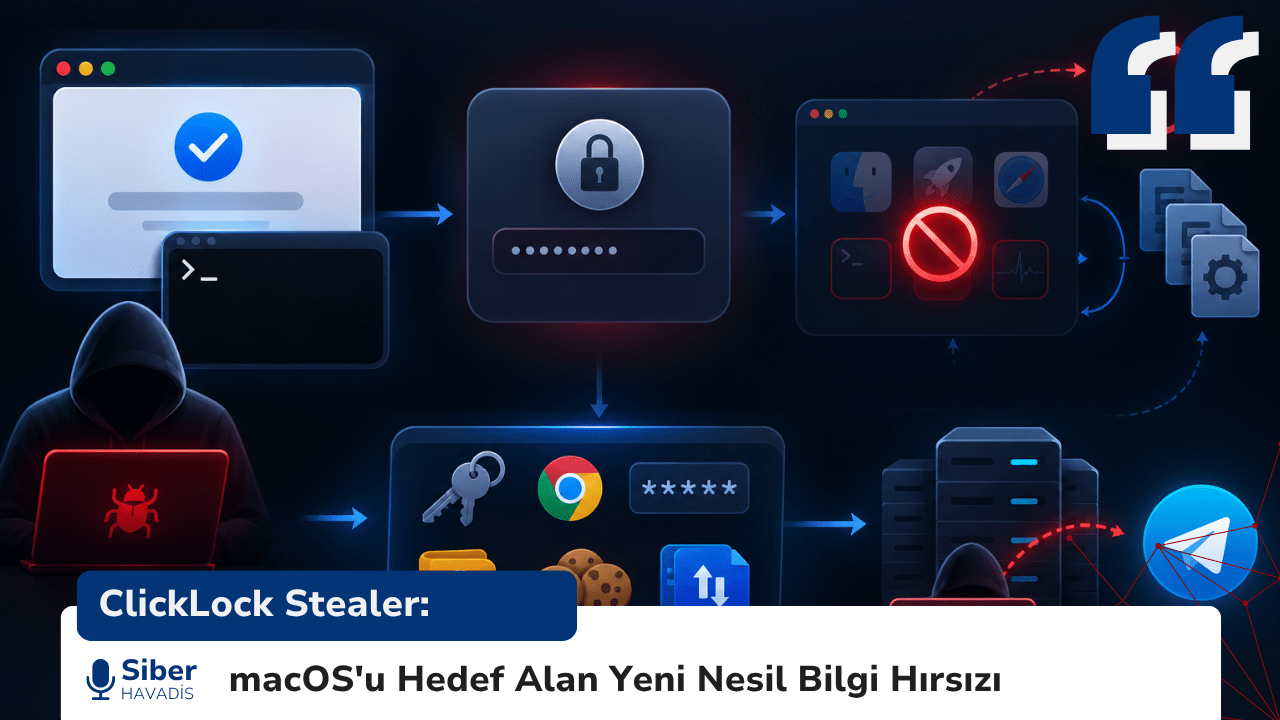
ClickLock Stealer: macOS’u Hedef Alan Yeni Nesil Bilgi Hırsızı
ClickLock Stealer, macOS işletim sistemini hedef alan ve sosyal mühendislik yöntemleriyle kullanıcıları yanıltarak hassas verileri ele geçirmeyi amaçlayan yeni nesil bir bilgi hırsızı (stealer) zararlısıdır. Zararlı yazılım, kullanıcı etkileşimini manipüle…
İran Bağlantılı Tehdit Aktörlerinden Yeni Operasyon: Cavern Zararlı Yazılımı İsrail’i Hedef Alıyor
İran İstihbaratına bağlı çalışan bir hack grubu (MuddyWater/Cavern Manticore), İsrail’deki devlet kurumlarını ve teknoloji firmalarını hedef almak için “Cavern” adında yepyeni ve çok gelişmiş bir siber silah kullanmaya başladı. Saldırı…
Vulnerabilities in AI-Based Authentication: The Meta Case
1. Introduction and Background Meta recently integrated an AI-Based customer support assistant into Facebook and Instagram to improve operational efficiency and speed up user support. This assistant was authorized to…
CISA’dan Kritik Fortinet Güvenlik Açığı Uyarısı: 86 Binden Fazla Cihaz Risk Altında
Fortinet Güvenlik Açığı Sonrası 86 Binden Fazla Cihaz Hedef Haline Geldi Haziran 2026 itibarıyla siber güvenlik literatürüne “FortiBleed” kod adıyla geçen küresel bir siber saldırı dalgası raporlandı. Cybersecurity and Infrastructure…
 Ali ARDAL
 Nilgün ALPAR
 Zübeyde Azra ACAR
 Yavuzhan Özgen