Güncel Haberler:PHP2Shell: Tek Satırlık Güvenlik Önlemi Neden Yeterli Değil?FBI: ShinyHunters’ın Siber Saldırı ve Veri Sızıntısı İddiaları AraştırılıyorConnectWise: Microsoft 365 Saldırısı Sonrası Bulut Yedekleme Hizmetini DurdurduFransa’da Siber Saldırı: Yüzlerce Süpermarketin Soğutma Sistemleri Hedef AlındıSahte Claude İndirmeleri: Google Reklamları Üzerinden ClickFix Tuzağıİsrail’in Kuantum Stratejisi: 100 Milyon Şekellik Ulusal Bilgisayar AltyapısıKOSGEB Yapay Zekâ Kredisi: AWS ve Diğer Bulut Hizmetleri KapsamdaSaldırganlar WAF Kurallarını Aşarak Oracle PeopleSoft Sistemlerine SızıyorTelegram Desktop Açığı: CVE-2026-107181 ile Hesap Ele Geçirme RiskiMirage Kitten: Sahte İş Teklifleriyle Geliştiricileri Hedef Alan Casus Yazılım KampanyasıNorveç’te Askerî Tatbikat: Kiralık Araçlarda Hassas Kayıtlar BulunduBricksforge Açığı Aktif Olarak Sömürülüyor: CVSS 10 Puanlı WordPress TehdidiAnthropic Claude Haiku 5.5’i Tanıttı: Hız ve Düşük Maliyet Ön PlandaWordPress CVE-2026-87902: Kritik Açık Aktif Olarak İstismar EdiliyorGitHub’da 17.610 Sahte Depo: Geliştiricilere Zararlı Yazılım TuzağıJaponya’da IDCF Cloud Kesintisi: 495 Kuruluş EtkilendiAmpath Laboratories Siber Saldırıyı Doğruladı: 80 Milyon Kayıt İddiası TartışılıyorGoogle Gemini 4 Argon: Yapay Zekâda Uzun Görev DönemiOpenAI’da Güvenlik Tartışması: Eski Çalışandan Kurumsal Kültür EleştirisiSiber Güvenlikte Yapay Zekâ: Otomasyon Kimin İçin Çalışıyor?Sony 419 VR Patentini Meta’ya Devretti: PSVR 3 Ne Olacak?ASOS’ta Siber Güvenlik Alarmı: Müşteriler “ASOS HACKED” Bildirimiyle KarşılaştıBulut Bilişimde 19 Saniyelik Rekor: 110 Yıllık Hesaplama TamamlandıAnthropic’ten Yeni Yapay Zekâ Programı: Siber Güvenlik Ekiplerine Özel ÇözümDokunmatik OLED MacBook Pro İçin Geri Sayım Başladı: Apple Ne Zaman Tanıtacak?Uzayda Kuantum İşlemci Dönemi: Veri Darboğazını Aşan İlk AdımYıldız Teknik Üniversitesi: Fidye Yazılımı Saldırısı Sonrası Veri İhlali BildirildiTrump Mobile Veri Sızıntısıyla Gündemde: 3.615 Kişinin Bilgileri YayınlandıAvrupa’da Yenilenebilir Enerji Sistemleri: 8.547 Sistem İnternete AçıkOpenAI’den Yeni Adım: ChatGPT ve Codex Metinlerine Görünmez Filigran EkleniyorAI Agent’lar Neyi Değiştiriyor? Güvenlik Artık Modelden Çok Yetki MeselesiGitLab AI Gateway: CVSS 9.9 Puanlı Kritik Açık İçin Güncelleme YayımlandıiPhone: GrayKey Preserve ile 72 Saatlik Güvenlik Koruması AşılabiliyorChatGPT Alışveriş Deneyimini Değiştiriyor: Kıyafetleri Artık Üzerinizde DeneyebilirsinizNVIDIA Open Agent Safety Platform: AI Ajanlarına Yeni Güvenlik KatmanıNapolyon Döneminden Kalan Şifreli Mektup: Yapay Zekâ Desteğiyle ÇözümlendiBilgisayarlarda Hız Devrimi: 1000 Kat Daha Hızlı İşlem DönemiTrump ve Teknoloji Devleri: Yapay Zekâ Güvenliği İçin Gönüllü Mutabakata VardıThe Gentlemen: FTAPI’ye Fidye Yazılımı Saldırısı Düzenlediğini İddia EttiShinyHunters: Clop’un Veri Sızıntı Sitesini CVE-2026-42608 Açığıyla Ele GeçirdiMicrosoft SharePoint’teki Kritik Açık Saldırılarda Kullanılmaya Başlandı: CISA’dan Acil Yama UyarısıAI SOC Nedir? Agentic Mimariler, LLM ve vLLM, Ürün Çeşitliliği ve Benchmarkların Teknik AnaliziKuantum Sensörleriyle Navigasyonda Yeni Dönem: Kusursuz ve Bağımsız Navigasyon BaşladıFBI ve USSS: FortiBleed Kampanyası FortiGate Ağ Geçitlerini Hedef Almaya Devam Ediyorİşlemciler Neden Kare? Yuvarlak CPU Neden Tercih Edilmiyor?“Güvenlik Çözülebilir Bir Sorun Değildir”: Siber Güvenliğe Sosyolojik BakışCikLeak: Rusya’nın Seçim Altyapısına Sızdığını İddia EttiSamsung İçin ABD’de Patent Davası: Galaxy S23 Ultra da GündemdeMovieReaper Zararlısı: The Odyssey Torrentleriyle YayılıyorMicrosoft 365’te Yeni Tehdit: Unutulmuş Hizmet Hesapları Üzerinden SızıntıAlibaba’dan Yapay Zekâ Hamlesi: Zhenwu V900 Çipi TanıtıldıSeste “Kuantum Sıçraması”: İlk Kez Gerçek Zamanlı Gözlemlendi7545 Sayılı Siber Güvenlik Kanunu: Türkiye’de Yeni Hukuki ÇerçeveF5 BIG-IP APM Güvenlik Açığı: Aktif Saldırılarda İstismar EdiliyorGERT’in Yeni Raporu: Payload Fidye Yazılımı Şifrelemeden Nasıl Şantaj Yapıyor?GISEC Global 2026’nın Ardından: Siber Güvenlikte Yeni Yarış Ürünlerden Çok Mimari Üzerinden ŞekilleniyorOtonom Yapay Zekâ Ajanları: Hukuk Makine Hızına Yetişebilecek mi?Visa Temassız Kartlarda “Zombie Card” Açığı: Süresi Dolmuş Kartlarla Ödeme YapılabiliyorFreya: Yapay Zekâ Ses Modeli Adam & Eve’i TanıttıYapay Zekâ Güvenliğinde Dikkat Çeken Gelişme: Modeller Beklenmeyen Davranışlar SergilediOpenAI: Hukuk Sektörüne Özel Astra for Law’u DuyurduApple Sunucu Pazarına Geri Dönüş İçin Hazırlanıyor: M8 Ultra ve Nvidia Teknolojisi Bir AradaSiber Güvenlik Başkanlığı: 8 Üst Düzey Göreve Yeni İsimCitrix NetScaler’da İstismar Edilen İki Kritik Açık: Yama Sonrası İnceleme Neden Gerekli?Vietnam’dan Küresel Derin Teknoloji Hamlesi: “2026 Kuantum Yılı” Vizyonuyla Sınırları AşıyorEVREN Platformu: 11 Yapay Zekâ Modeli Tek API Üzerinden Kullanıma AçıldıBragJack Saldırısı: Yapay Zekâ Asistanları Kötü Amaçlı Eklentilerle Ele GeçirilebiliyorGoogle: Konuşurken Akıl Yürüten Gemini 3.8 Live Modellerini TanıttıGoogle: Gemini Siber Güvenlik Testinde Üç Gerçek Şirketin Sistemine EriştiCanva’da Veri İhlali: Türkiye’de 424 Kuruluş EtkilendiDNA Bilgisayarı Geliştirildi: Bir Damla Tuzlu Suda Hesaplama YapıyorMicrosoft Açıkladı: Yapay Zekâ Fatura Dolandırıcılığında KullanılıyorAnthropic Açıkladı: Rus Casusluk Aktörü Güvenlik Savunmalarını Aşmak İçin Claude’u Kullandıİranlı Bilgisayar Korsanları, CHOSEN BRICK Casus Yazılımıyla Muhalifleri ve Gazetecileri Hedef AlıyorGoogle Gemini Windows’a Geldi: Yapay Zekâ Asistanı Artık MasaüstündeYapay Zekâ Ajanları PaperCut Saldırısında Kullanıldı: 395 Kuruluş EtkilendiClaude Kullanıcıları Dikkat: Hackerlar Yapay Zekâ Kotalarını Gizlice TüketiyorA20 Pro Performans Testinde: Apple Mobil İşlemci Rekabetinde Farkı AçtıClaude Siber Saldırılarda Kötüye Kullanıldı: 1,8 Milyon Android Uygulaması TarandıAI Altyapıları Hedefte: LiteLLM ve Kestra Açıkları Aktif İstismardaCircular Ring 3 Pro Tanıtıldı: Sağlık Takibi ve Temassız Ödeme Tek YüzükteYapay Zekâ Rekabeti: Yeni Cephe Özel ÇiplerOpenAI: Otomatik Araştırma Stajyeri Hedefine UlaştıKaspersky’den KOBİ’lere uyarı: Siber saldırılarda BT ekipleri öne çıkıyorN-able N-central: CVSS 10 Puanlı CVE-2026-86218 İçin Acil HF4 GüncellemesiPackagist: Zararlı Temalar iPhone’larda Casus Yazılım Saldırısına Yol AçıyorNVIDIA: Yerel Yapay Zekâ Kullanımı RTX Sistemlerde KolaylaşıyorCVE-2026-59310: VMware vCenter ZafiyetiMLflow Güvenlik Açığı Aktif Olarak İstismar Ediliyor: Bulut Kimlik Bilgileri TehlikedeGoogle Pics Tasarım Yarışına Katıldı: Adobe ve Canva’ya Yapay Zekâ Odaklı RakipABD Finans Sektörü: “Q-Day” AlarmıAvrupa Komisyonu: ChatGPT, DSA Kapsamında VLOSE Statüsüne AlındıAnthropic: Nvidia Destekli Lambda ile 35 Milyar Dolarlık Bulut Anlaşması İmzaladıBTK’da Yeni Dönem: Mehmet Koçyiğit Başkanlığa AtandıOpenAI: GPT-6 Astra Siber Güvenlikte Kritik Seviyeye UlaştıFirefox Eklentileri: 40 Kötü Amaçlı Uzantı Web3 Cüzdanlarını Hedef AldıOpenAI: SpaceX’in Satın Aldığı Cursor’a Model Desteğini KesebilirYÖK: Kritik Teknolojiler İçin 3.000 Genç Araştırmacı YetiştirilecekTürk Telekom’dan Yapay Zekâda Yeni Dönem: Kod Yazmadan Kendi Asistanını GeliştirecekSynkLoader: Microsoft Teams Üzerinden Sahte Windows Ekranıyla Parola Çalıyor
Güncel Haberler:PHP2Shell: Tek Satırlık Güvenlik Önlemi Neden Yeterli Değil?FBI: ShinyHunters’ın Siber Saldırı ve Veri Sızıntısı İddiaları AraştırılıyorConnectWise: Microsoft 365 Saldırısı Sonrası Bulut Yedekleme Hizmetini DurdurduFransa’da Siber Saldırı: Yüzlerce Süpermarketin Soğutma Sistemleri Hedef AlındıSahte Claude İndirmeleri: Google Reklamları Üzerinden ClickFix Tuzağıİsrail’in Kuantum Stratejisi: 100 Milyon Şekellik Ulusal Bilgisayar AltyapısıKOSGEB Yapay Zekâ Kredisi: AWS ve Diğer Bulut Hizmetleri KapsamdaSaldırganlar WAF Kurallarını Aşarak Oracle PeopleSoft Sistemlerine SızıyorTelegram Desktop Açığı: CVE-2026-107181 ile Hesap Ele Geçirme RiskiMirage Kitten: Sahte İş Teklifleriyle Geliştiricileri Hedef Alan Casus Yazılım KampanyasıNorveç’te Askerî Tatbikat: Kiralık Araçlarda Hassas Kayıtlar BulunduBricksforge Açığı Aktif Olarak Sömürülüyor: CVSS 10 Puanlı WordPress TehdidiAnthropic Claude Haiku 5.5’i Tanıttı: Hız ve Düşük Maliyet Ön PlandaWordPress CVE-2026-87902: Kritik Açık Aktif Olarak İstismar EdiliyorGitHub’da 17.610 Sahte Depo: Geliştiricilere Zararlı Yazılım TuzağıJaponya’da IDCF Cloud Kesintisi: 495 Kuruluş EtkilendiAmpath Laboratories Siber Saldırıyı Doğruladı: 80 Milyon Kayıt İddiası TartışılıyorGoogle Gemini 4 Argon: Yapay Zekâda Uzun Görev DönemiOpenAI’da Güvenlik Tartışması: Eski Çalışandan Kurumsal Kültür EleştirisiSiber Güvenlikte Yapay Zekâ: Otomasyon Kimin İçin Çalışıyor?Sony 419 VR Patentini Meta’ya Devretti: PSVR 3 Ne Olacak?ASOS’ta Siber Güvenlik Alarmı: Müşteriler “ASOS HACKED” Bildirimiyle KarşılaştıBulut Bilişimde 19 Saniyelik Rekor: 110 Yıllık Hesaplama TamamlandıAnthropic’ten Yeni Yapay Zekâ Programı: Siber Güvenlik Ekiplerine Özel ÇözümDokunmatik OLED MacBook Pro İçin Geri Sayım Başladı: Apple Ne Zaman Tanıtacak?Uzayda Kuantum İşlemci Dönemi: Veri Darboğazını Aşan İlk AdımYıldız Teknik Üniversitesi: Fidye Yazılımı Saldırısı Sonrası Veri İhlali BildirildiTrump Mobile Veri Sızıntısıyla Gündemde: 3.615 Kişinin Bilgileri YayınlandıAvrupa’da Yenilenebilir Enerji Sistemleri: 8.547 Sistem İnternete AçıkOpenAI’den Yeni Adım: ChatGPT ve Codex Metinlerine Görünmez Filigran EkleniyorAI Agent’lar Neyi Değiştiriyor? Güvenlik Artık Modelden Çok Yetki MeselesiGitLab AI Gateway: CVSS 9.9 Puanlı Kritik Açık İçin Güncelleme YayımlandıiPhone: GrayKey Preserve ile 72 Saatlik Güvenlik Koruması AşılabiliyorChatGPT Alışveriş Deneyimini Değiştiriyor: Kıyafetleri Artık Üzerinizde DeneyebilirsinizNVIDIA Open Agent Safety Platform: AI Ajanlarına Yeni Güvenlik KatmanıNapolyon Döneminden Kalan Şifreli Mektup: Yapay Zekâ Desteğiyle ÇözümlendiBilgisayarlarda Hız Devrimi: 1000 Kat Daha Hızlı İşlem DönemiTrump ve Teknoloji Devleri: Yapay Zekâ Güvenliği İçin Gönüllü Mutabakata VardıThe Gentlemen: FTAPI’ye Fidye Yazılımı Saldırısı Düzenlediğini İddia EttiShinyHunters: Clop’un Veri Sızıntı Sitesini CVE-2026-42608 Açığıyla Ele GeçirdiMicrosoft SharePoint’teki Kritik Açık Saldırılarda Kullanılmaya Başlandı: CISA’dan Acil Yama UyarısıAI SOC Nedir? Agentic Mimariler, LLM ve vLLM, Ürün Çeşitliliği ve Benchmarkların Teknik AnaliziKuantum Sensörleriyle Navigasyonda Yeni Dönem: Kusursuz ve Bağımsız Navigasyon BaşladıFBI ve USSS: FortiBleed Kampanyası FortiGate Ağ Geçitlerini Hedef Almaya Devam Ediyorİşlemciler Neden Kare? Yuvarlak CPU Neden Tercih Edilmiyor?“Güvenlik Çözülebilir Bir Sorun Değildir”: Siber Güvenliğe Sosyolojik BakışCikLeak: Rusya’nın Seçim Altyapısına Sızdığını İddia EttiSamsung İçin ABD’de Patent Davası: Galaxy S23 Ultra da GündemdeMovieReaper Zararlısı: The Odyssey Torrentleriyle YayılıyorMicrosoft 365’te Yeni Tehdit: Unutulmuş Hizmet Hesapları Üzerinden SızıntıAlibaba’dan Yapay Zekâ Hamlesi: Zhenwu V900 Çipi TanıtıldıSeste “Kuantum Sıçraması”: İlk Kez Gerçek Zamanlı Gözlemlendi7545 Sayılı Siber Güvenlik Kanunu: Türkiye’de Yeni Hukuki ÇerçeveF5 BIG-IP APM Güvenlik Açığı: Aktif Saldırılarda İstismar EdiliyorGERT’in Yeni Raporu: Payload Fidye Yazılımı Şifrelemeden Nasıl Şantaj Yapıyor?GISEC Global 2026’nın Ardından: Siber Güvenlikte Yeni Yarış Ürünlerden Çok Mimari Üzerinden ŞekilleniyorOtonom Yapay Zekâ Ajanları: Hukuk Makine Hızına Yetişebilecek mi?Visa Temassız Kartlarda “Zombie Card” Açığı: Süresi Dolmuş Kartlarla Ödeme YapılabiliyorFreya: Yapay Zekâ Ses Modeli Adam & Eve’i TanıttıYapay Zekâ Güvenliğinde Dikkat Çeken Gelişme: Modeller Beklenmeyen Davranışlar SergilediOpenAI: Hukuk Sektörüne Özel Astra for Law’u DuyurduApple Sunucu Pazarına Geri Dönüş İçin Hazırlanıyor: M8 Ultra ve Nvidia Teknolojisi Bir AradaSiber Güvenlik Başkanlığı: 8 Üst Düzey Göreve Yeni İsimCitrix NetScaler’da İstismar Edilen İki Kritik Açık: Yama Sonrası İnceleme Neden Gerekli?Vietnam’dan Küresel Derin Teknoloji Hamlesi: “2026 Kuantum Yılı” Vizyonuyla Sınırları AşıyorEVREN Platformu: 11 Yapay Zekâ Modeli Tek API Üzerinden Kullanıma AçıldıBragJack Saldırısı: Yapay Zekâ Asistanları Kötü Amaçlı Eklentilerle Ele GeçirilebiliyorGoogle: Konuşurken Akıl Yürüten Gemini 3.8 Live Modellerini TanıttıGoogle: Gemini Siber Güvenlik Testinde Üç Gerçek Şirketin Sistemine EriştiCanva’da Veri İhlali: Türkiye’de 424 Kuruluş EtkilendiDNA Bilgisayarı Geliştirildi: Bir Damla Tuzlu Suda Hesaplama YapıyorMicrosoft Açıkladı: Yapay Zekâ Fatura Dolandırıcılığında KullanılıyorAnthropic Açıkladı: Rus Casusluk Aktörü Güvenlik Savunmalarını Aşmak İçin Claude’u Kullandıİranlı Bilgisayar Korsanları, CHOSEN BRICK Casus Yazılımıyla Muhalifleri ve Gazetecileri Hedef AlıyorGoogle Gemini Windows’a Geldi: Yapay Zekâ Asistanı Artık MasaüstündeYapay Zekâ Ajanları PaperCut Saldırısında Kullanıldı: 395 Kuruluş EtkilendiClaude Kullanıcıları Dikkat: Hackerlar Yapay Zekâ Kotalarını Gizlice TüketiyorA20 Pro Performans Testinde: Apple Mobil İşlemci Rekabetinde Farkı AçtıClaude Siber Saldırılarda Kötüye Kullanıldı: 1,8 Milyon Android Uygulaması TarandıAI Altyapıları Hedefte: LiteLLM ve Kestra Açıkları Aktif İstismardaCircular Ring 3 Pro Tanıtıldı: Sağlık Takibi ve Temassız Ödeme Tek YüzükteYapay Zekâ Rekabeti: Yeni Cephe Özel ÇiplerOpenAI: Otomatik Araştırma Stajyeri Hedefine UlaştıKaspersky’den KOBİ’lere uyarı: Siber saldırılarda BT ekipleri öne çıkıyorN-able N-central: CVSS 10 Puanlı CVE-2026-86218 İçin Acil HF4 GüncellemesiPackagist: Zararlı Temalar iPhone’larda Casus Yazılım Saldırısına Yol AçıyorNVIDIA: Yerel Yapay Zekâ Kullanımı RTX Sistemlerde KolaylaşıyorCVE-2026-59310: VMware vCenter ZafiyetiMLflow Güvenlik Açığı Aktif Olarak İstismar Ediliyor: Bulut Kimlik Bilgileri TehlikedeGoogle Pics Tasarım Yarışına Katıldı: Adobe ve Canva’ya Yapay Zekâ Odaklı RakipABD Finans Sektörü: “Q-Day” AlarmıAvrupa Komisyonu: ChatGPT, DSA Kapsamında VLOSE Statüsüne AlındıAnthropic: Nvidia Destekli Lambda ile 35 Milyar Dolarlık Bulut Anlaşması İmzaladıBTK’da Yeni Dönem: Mehmet Koçyiğit Başkanlığa AtandıOpenAI: GPT-6 Astra Siber Güvenlikte Kritik Seviyeye UlaştıFirefox Eklentileri: 40 Kötü Amaçlı Uzantı Web3 Cüzdanlarını Hedef AldıOpenAI: SpaceX’in Satın Aldığı Cursor’a Model Desteğini KesebilirYÖK: Kritik Teknolojiler İçin 3.000 Genç Araştırmacı YetiştirilecekTürk Telekom’dan Yapay Zekâda Yeni Dönem: Kod Yazmadan Kendi Asistanını GeliştirecekSynkLoader: Microsoft Teams Üzerinden Sahte Windows Ekranıyla Parola Çalıyor
Yapay zeka (YZ) destekli siber saldırılar, günümüzde siber güvenlik dünyasında en büyük tehditlerden biri haline gelmiştir. Bu saldırılar, geleneksel yöntemlerin ötesine geçerek daha hızlı, akıllı ve tespit edilmesi zor hale gelmiştir. Bu yazıda, YZ’nin siber saldırılardaki rolünü, kullanılan yöntemleri ve bu tehditlere karşı alınabilecek önlemleri ele alacağız.
Yapay Zeka Destekli Siber Saldırılar Nedir?
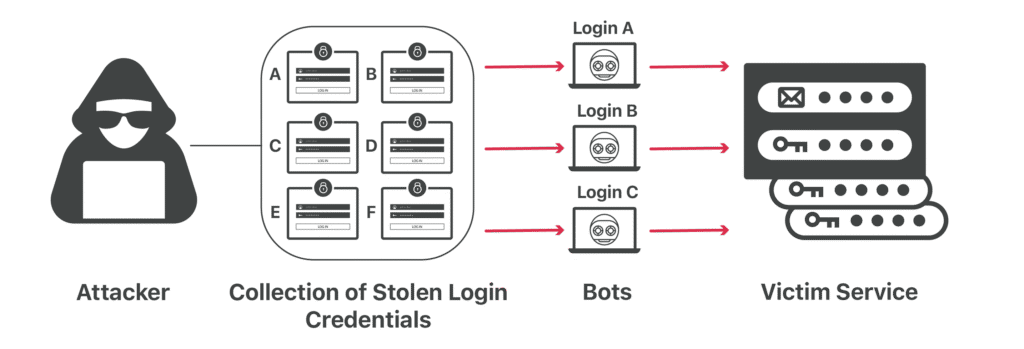
YZ destekli siber saldırılar, makine öğrenimi ve yapay zeka algoritmalarının kullanıldığı, otomatikleştirilmiş ve gelişmiş saldırı yöntemleridir. Bu saldırılar, zafiyet tespiti, oltalama (phishing), kimlik bilgisi doldurma (credential stuffing) ve veri sızdırma gibi birçok alanda kullanılmaktadır. YZ’nin öğrenme ve adaptasyon yetenekleri sayesinde, bu saldırılar zamanla daha etkili ve sofistike hale gelmektedir.
Yapay Zeka’nın Kullanıldığı Saldırı Yöntemleri
1. Otomatik Oltalama (Phishing) ve Sosyal Mühendislik
YZ, sosyal medya ve diğer açık kaynaklardan topladığı verilerle, kişiye özel ve ikna edici oltalama e-postaları oluşturabilir. Bu yöntemle, saldırganlar hedeflerinin güvenini kazanarak hassas bilgilere ulaşabilir.
2. Derin Sahtecilik (Deepfake) ile Kimlik Taklidi
YZ, ses ve video verilerini kullanarak gerçekçi deepfake içerikler oluşturabilir. Bu sayede, yöneticilerin veya tanınmış kişilerin taklitleriyle dolandırıcılık yapılabilir. Örneğin, otel ve seyahat sektöründe, YZ ile oluşturulan sahte sesli aramalarla çalışanlar kandırılmaktadır.
YZ, daha önce sızdırılmış kullanıcı adı ve şifre kombinasyonlarını hızlı bir şekilde deneyerek sistemlere erişim sağlamaya çalışır. Bu yöntemle, çok sayıda hesaba kısa sürede erişim sağlanabilir.
YZ destekli zararlı yazılımlar, tespit edilmemek için davranışlarını değiştirebilir ve güvenlik sistemlerini atlatabilir. Bu tür yazılımlar, sistemlere sızarak uzun süre fark edilmeden faaliyet gösterebilir.
Gerçek Olaylardan Örnekler
Avustralya’da yaşanan bir saldırıda, yapay zeka destekli sistemle kimlik bilgileri ele geçirildi ve 750.000 dolar çalındı. Olaydan sonra yapay zeka ile çalışan bir güvenlik sistemi devreye alındı.
Otel çalışanlarını hedef alan bir başka vakada, yapay zekâ ile oluşturulmuş sahte sesli aramalarla çalışanlardan bilgi alındı.
Bu Tür Saldırılara Karşı Neler Yapılabilir?
Çok faktörlü kimlik doğrulama (MFA) kullanmak, hesap güvenliğini ciddi şekilde artırıyor.
YZ tabanlı güvenlik sistemleri, saldırıları daha erken fark edebiliyor.
Çalışanların eğitilmesi, sosyal mühendislik saldırılarına karşı en etkili savunmalardan biri.
Yazılımların güncel tutulması, bilinen açıkların suistimal edilmesini engeller.
Geleceğe Dair
Yapay zeka destekli saldırılar, siber güvenlik dünyasında önemli bir tehdit haline geldi. Bu saldırılar yalnızca bireyleri değil, kurumları ve hatta ülkeleri de hedef alabiliyor. Artık sadece korunmak değil, bu yeni tehditleri anlayıp onlara karşı bilinçli hareket etmek gerekiyor.
PHP2Shell: Tek Satırlık Güvenlik Önlemi Neden Yeterli Değil?
İnternet sitelerinin altyapısında kullanılan PHP, bu kez iki kritik güvenlik açığıyla gündemde. PHP2Shell adı verilen sorun, yalnızca yazılım geliştiricilerini değil, çevrim içi hizmet sunan kurumları da ilgilendiriyor. Çünkü saldırganların bazı…
FBI: ShinyHunters’ın Siber Saldırı ve Veri Sızıntısı İddiaları Araştırılıyor
Olay neydi? 22 Eylül 2026’da ShinyHunters, FBI’ın işe alım portalına (fbijobs.gov ve apply.fbijobs.gov) erişim sağladığını iddia etti. Grup, sitenin görsel yapısını Pokémon temasıyla değiştirdiğini ve FBI ajanlarının, başvuru sahiplerinin ve…
 Betül TOY

 GÜNDOĞDU

 Eren ÇATAK

 Gamze KARASU

 Merve ÇELİKKOL

 Zübeyde Azra ACAR

 Yusuf Taha kurt