Yusuf KÜRÜM
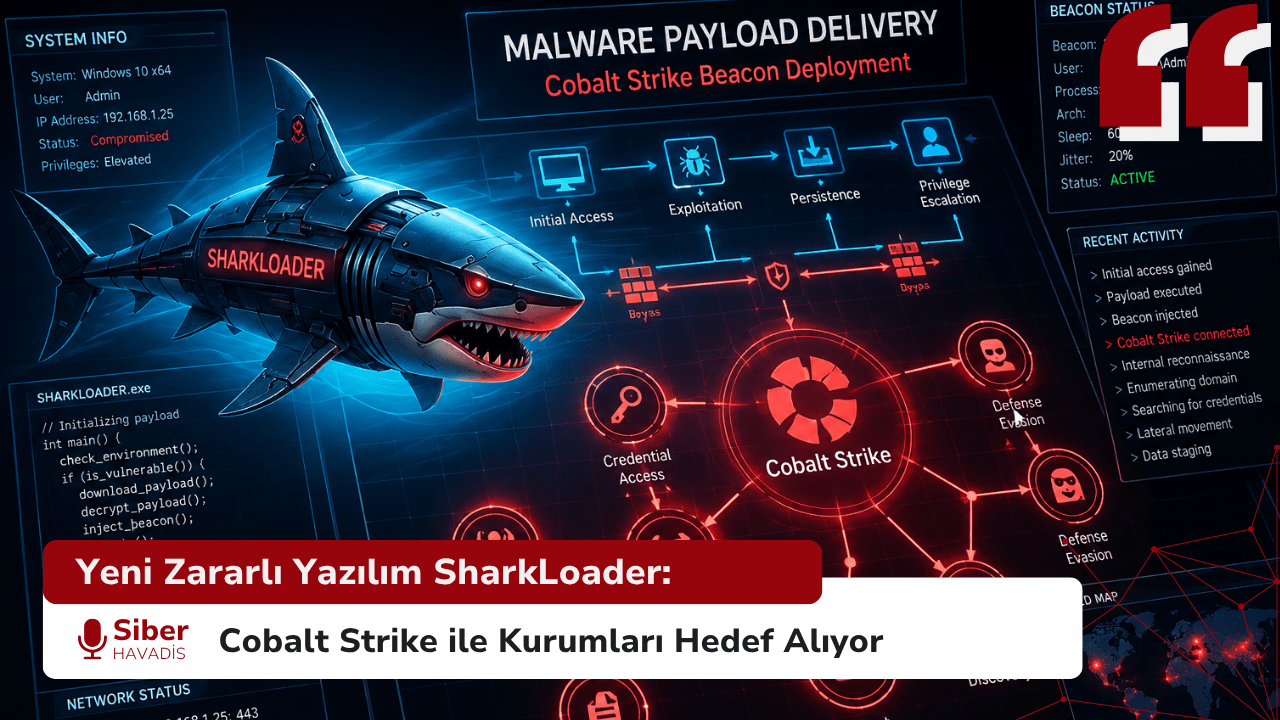
Yeni keşfedilen StrikeShark adlı siber saldırı operasyonu, daha önce belgelenmemiş “SharkLoader” zararlı yazılımını kullanarak dünya genelindeki kurumları hedef alıyor. Kaspersky araştırmacıları tarafından tespit edilen tehdit, ele geçirilen sistemlere Cobalt Strike Beacon yerleştirerek güvenlik katmanlarını aşmayı amaçlıyor ve potansiyel siber casusluk faaliyetlerine zemin hazırlıyor.
Geniş Çaplı Küresel Tehdit
Saldırılardan etkilenen kurumlar arasında Endonezya’daki diplomatik kuruluşlar, Tayvan’daki devlet kurumları ve farklı ülkelerde faaliyet gösteren yazılım şirketleri bulunuyor. Operasyonun belirli bir sektör veya bölgeyle sınırlı kalmaması, tehdidin küresel ölçekte yayılım gösterdiğini ortaya koyuyor.
Hong Kong, Lübnan, Kolombiya ve Sırbistan gibi ülkelerde de benzer faaliyetler tespit edildi. Operasyon doğrudan bilinen bir tehdit grubuyla ilişkilendirilmese de, Çin merkezli geliştiriciler arasında yaygın kullanılan FScan ve Pillager araçlarının kullanılması, saldırının kaynağına ilişkin önemli teknik ipuçları sunuyor.
Zafiyetler Kullanılarak İlk Erişim Sağlanıyor
Saldırganlar, sistemlere ilk erişimi sağlamak için GitHub üzerinde bulunan açık kaynak istismar (PoC) kodlarını kullanıyor.
Özellikle Microsoft Exchange Server üzerinde etkili ProxyLogon, Openfire ve GeoServer platformlarında bulunan uzaktan kod yürütme (RCE) ve kimlik doğrulama atlatma zafiyetleri, saldırının ilk aşamasını oluşturuyor.
Bu açıklar üzerinden sisteme sızan aktörler, SharkLoader zararlısını indirmek amacıyla web shell araçlarını devreye alıyor.
Gelişmiş Gizlenme ve Kalıcılık Teknikleri
Zararlı yazılımın sisteme dağıtımında çoğunlukla Google Update veya Cisco AnyConnect gibi meşru yazılımları taklit eden sahte yükleyiciler kullanılıyor. Bazı senaryolarda ise kullanıcıları kandırmak amacıyla sahte PDF dosyaları devreye sokuluyor.
Sisteme bulaşmanın ardından Windows güvenlik mekanizmalarını atlatmak için DLL Hijacking tekniğinin gelişmiş bir varyasyonu kullanılarak Cobalt Strike belleğe gizlice yükleniyor ve güvenlik ürünlerinden kaçınma sağlanıyor.
Hedef Siber Casusluk Faaliyetleri Mi?
Şu ana kadar saldırılar kapsamında aktif veri sızıntısı gerçekleştirildiğine dair net bir kanıt bulunmuyor. Ancak devlet kurumları ile yazılım geliştirme şirketlerinin doğrudan hedef alınması, operasyonun fikri mülkiyet hırsızlığı veya siyasi istihbarat toplama amacı taşıyabileceğini düşündürüyor.
Siber güvenlik uzmanları, sistemlere erişim sağlandıktan sonra saldırganların ağ içerisinde detaylı keşif faaliyetleri yürüttüğünü ve sonraki aşamalarda veri hırsızlığına yönelik ek modüllerin devreye alınabileceğini belirtiyor.

 Gamze KARASU
 Zeyneb TÜRKMEN
 Aybüke CANÖZ
 Seher BONCUKOĞLU
 Didem KIŞ