Fatih UYSAL
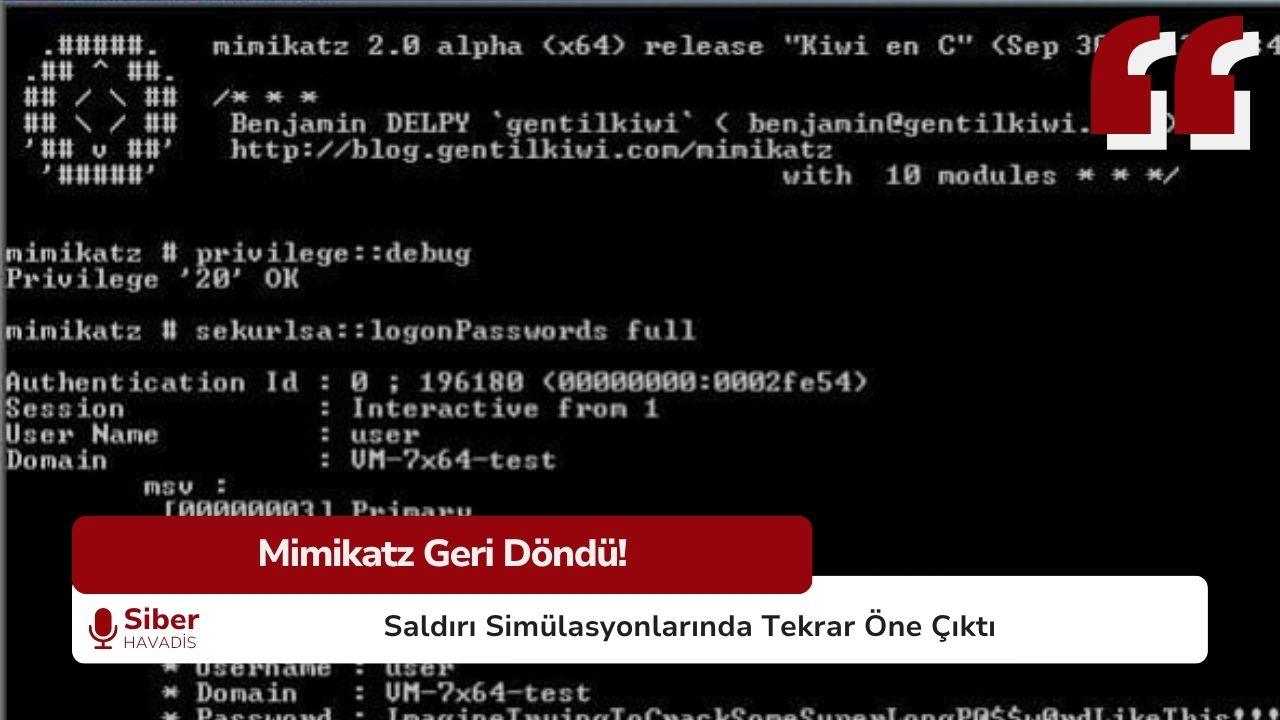
Mimikatz, Red Team ve sızma testi uzmanlarının en çok tercih ettiği araçlardan biridir. Özellikle Windows ve Active Directory ortamlarında kimlik bilgilerini ve parola hash’lerini çekmek için kullanılır.
Araç, hafızada depolanan kullanıcı bilgilerini çıkarabilmesi sayesinde, ağ içi saldırı simülasyonlarını gerçekçi bir şekilde yürütmeyi sağlar. Red Team uzmanları, Mimikatz ile hem hak yükseltme senaryolarını test eder hem de kurumların zayıf noktalarını ortaya çıkarır.
Mimikatz’in yetenekleri güçlü olsa da, kötü niyetli kullanım ciddi riskler doğurur. Bu nedenle kurumlar, güçlü parola politikaları, multifactor authentication (MFA) ve EDR çözümleri ile önlem almalıdır. Doğru kullanım ile Mimikatz, kurumlara saldırı yüzeylerini görme ve güvenlik farkındalığını artırma fırsatı sunar.

 Zübeyde Azra ACAR
 GÜNDOĞDU

 Eren ÇATAK
 Gamze KARASU
 Merve ÇELİKKOL