 Gamze KARASU
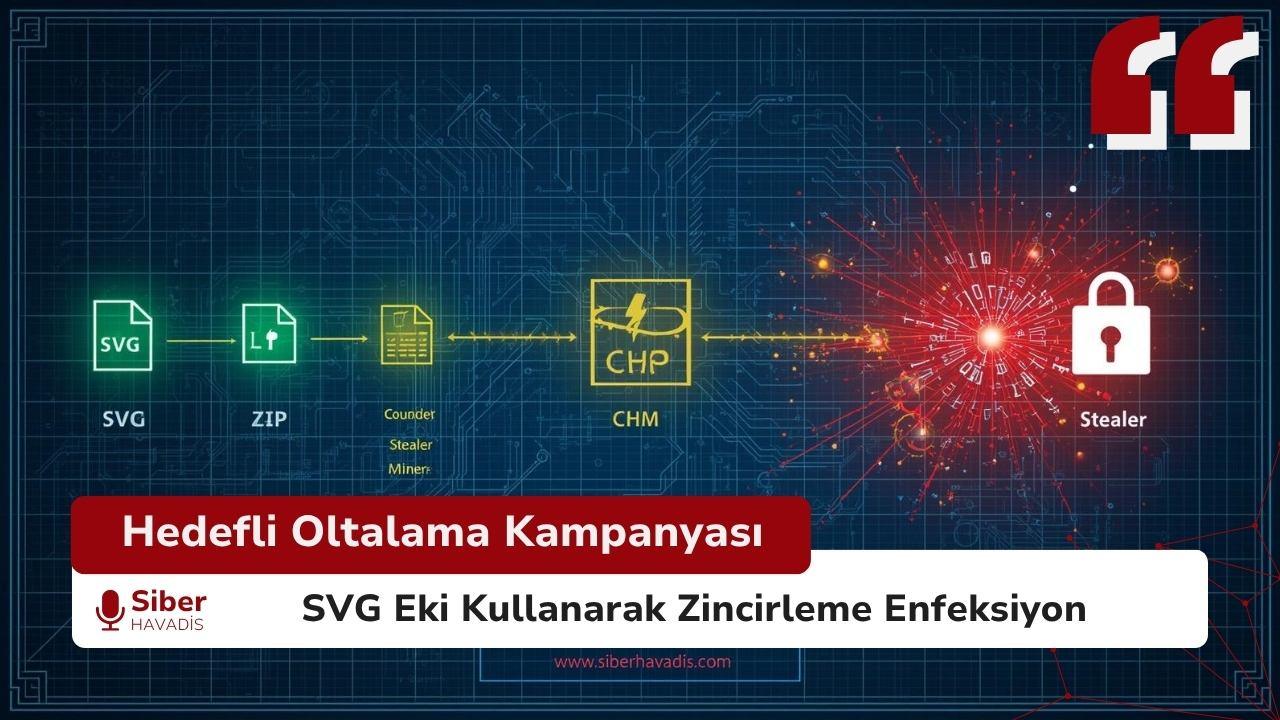
Hedef: Ukrayna kurumları, Araç: SVG eki
Güvenlik araştırmacıları, Ukrayna hükümet kurumlarını taklit eden ve zararlı SVG ekleriyle başlayan yeni bir kimlik avı kampanyası tespit etti. Kampanya, kötü amaçlı SVG dosyalarının parola korumalı ZIP arşivleri indirilmesini tetiklemesi ve bu arşivlerin içindeki CHM (Derlenmiş HTML Yardım) dosyalarının çalıştırılması yoluyla bir enfeksiyon zinciri başlatıyor. Bu zincir; CountLoader yükleyicisini dağıtıyor, CountLoader da Amatera Stealer ve PureMiner gibi ikincil kötü amaçlı yazılımları indirip çalıştırıyor.
“Kimlik avı e-postaları, alıcıları zararlı ekleri açmaları için kandırmaya yönelik kötü amaçlı Ölçeklenebilir Vektör Grafikleri (SVG) dosyaları içeriyor.” –Yurren Wan
Kampanyanın işleyişi — SVG → ZIP → CHM → CountLoader → Stealer / Miner
Fortinet FortiGuard Labs araştırmacısı Yurren Wan’ın belirttiği üzere, kimlik avı e-postalarındaki SVG dosyaları, alıcıları zararlı ekleri açmaya ikna etmek için kullanılıyor. Araştırmada belgelenen saldırı zincirlerinde şu adımlar tespit edildi:
- E-posta içinde bulunan kötü amaçlı SVG — genellikle Ukrayna Ulusal Polisi gibi resmi bir bildirim görünümünde.
- SVG’ye gömülü HTML kodu kurbanı parola korumalı bir ZIP arşivini indirme sayfasına yönlendiriyor.
- ZIP içindeki CHM dosyası çalıştırıldığında CountLoader’ın dağıtımını tetikleyen olay zinciri başlıyor.
- CountLoader, Amatera Stealer ve PureMiner başta olmak üzere çeşitli yükleri indiren/çalıştıran bir dağıtım aracı görevi görüyor.
Silent Push tarafından incelenen CountLoader’ın, Cobalt Strike, AdaptixC2 ve PureHVNC RAT gibi çeşitli yükleri bırakabildiği belirtildi. Bu kampanyada CountLoader esas olarak Amatera Stealer (ACRStealer türevi) ve PureMiner (gizli çalışan .NET kripto para madencisi) dağıtım aracına dönüşüyor.
Amatera Stealer ve PureMiner: Çalışma yöntemleri ve hedefleri
Fortinet’in raporuna göre, Amatera Stealer ve PureMiner dosyalar dosyasız (fileless) tekniklerle çalıştırılıyor. Uygulama şu yöntemlerle bellek içine yükleniyor:
- .NET Ahead-of-Time (AOT) derlemesi ile süreç boşaltma (process hollowing) yöntemi, veya
- PythonMemoryModule kullanılarak doğrudan belleğe yükleme.
Amatera Stealer başlatıldığında şu faaliyetleri gerçekleştiriyor: sistem bilgilerini toplama; önceden tanımlanmış uzantı listesindeki dosyaları çalma; Chromium ve Gecko tabanlı tarayıcılardan veri sızdırma; ayrıca Steam, Telegram, FileZilla ve çeşitli kripto para cüzdanları gibi uygulamalardan bilgi toplama. PureMiner ise arka planda kripto para madenciliği yapan gizli bir .NET bileşeni olarak tanımlanıyor.
PureCoder ekosistemi — DFIR Retainer Hizmetleri başlığı altındaki ilişkiler
Raporlar, PureHVNC RAT ile PureMiner’ın, PureCoder olarak bilinen bir tehdit aktörü tarafından geliştirilen daha geniş bir kötü amaçlı yazılım paketinin parçaları olduğunu ortaya koyuyor. Aynı yazara atfedilen diğer araçlar şunlar:
- PureCrypter — Native ve .NET için şifreleyici,
- PureRAT (ResolverRAT) — PureHVNC RAT’ın halefi,
- PureLogs — bilgi hırsızı ve keylogger,
- BlueLoader — uzaktan yük indirip çalıştırarak botnet işlevi görebilen araç,
- PureClipper — kopyalanan kripto cüzdan adreslerini değiştiren clipper zararlısı.
Bu liste, tehdit aktörünün modüler bir kötü amaçlı yazılım paketi geliştirdiğini ve farklı ihtiyaçlara göre bileşenler sunduğunu gösteriyor.
Kampanyanın olgunluğu ve savunma atlatma yöntemleri
Fortinet, bu kampanyanın zararlı SVG’nin enfeksiyon zincirini başlatmak için HTML’in yerine kullanılabileceğini gösterdiğini vurguladı. Hem Fortinet hem de diğer araştırmacılar, Amatera Stealer ve PureMiner’ın bellek içi yükleme teknikleri sayesinde tespit ve analizden kaçınmayı hedeflediğini belirtiyor.
Ayrıca Huntress’ın tespitleri, muhtemelen Vietnamca konuşan bir aktörün telif hakkı ihlali bildirimi temalı kimlik avı e-postalarıyla benzer ZIP açtırma taktikleri kullandığını ortaya koydu; o zincir PXA Stealer dağıtımı ile başlıyor ve çok katmanlı enfeksiyon dizisine dönüşerek PureRAT indirilmesine yol açıyor.
“Bu kampanya, basit bir kimlik avı yeminden başlayıp, bellekte çalışan yükleyiciler, savunma atlatma ve kimlik bilgisi hırsızlığı katmanları üzerinden ilerleyerek kasıtlı ve açık bir gelişim gösteriyor. Son yük olan PureRAT, saldırgana ele geçirilmiş bir ana bilgisayar üzerinde tam kontrol sağlayan, modüler ve profesyonelce geliştirilmiş bir arka kapı.” –James Northey
Northey ayrıca aktörün ilerleme kaydederek daha profesyonel, ticari kötü amaçlı yazılımları kötüye kullandığını; Python yüklerinin amatörce gizlenmesinden PureRAT gibi olgun araçların kullanımına kadar bir evrim görüldüğünü belirtti.
Çok katmanlı, gelişmiş ve dikkat gerektiren bir tehdit
Raporlanan kampanya, basit bir kimlik avı taktiğinden başlayıp bellek içi yükleme, savunma atlatma ve veri hırsızlığı katmanlarıyla devam eden, profesyonelce inşa edilmiş bir saldırı zinciri örneği sunuyor. Amatera Stealer’ın tarayıcı ve uygulama verilerini hedeflemesi ile PureMiner’ın gizli madencilik faaliyetleri, hem veri sızdırma hem de kaynak istismarı risklerini beraberinde getiriyor. Huntress, Fortinet ve Silent Push tarafından bildirilen detaylar, kampanyanın farklı varyantlarda ve benzer temalarla başka aktörler tarafından da kullanılabileceğine işaret ediyor.
Daha fazla siber güvenlik haberi ve güncel gelişmeler için SiberHavadis’i takipte kalın!


 Zübeyde Azra ACAR
 Seher BONCUKOĞLU

 Yusuf Taha kurt

 Yavuzhan Özgen
 Merve ÇELİKKOL