 Zübeyde Azra ACAR
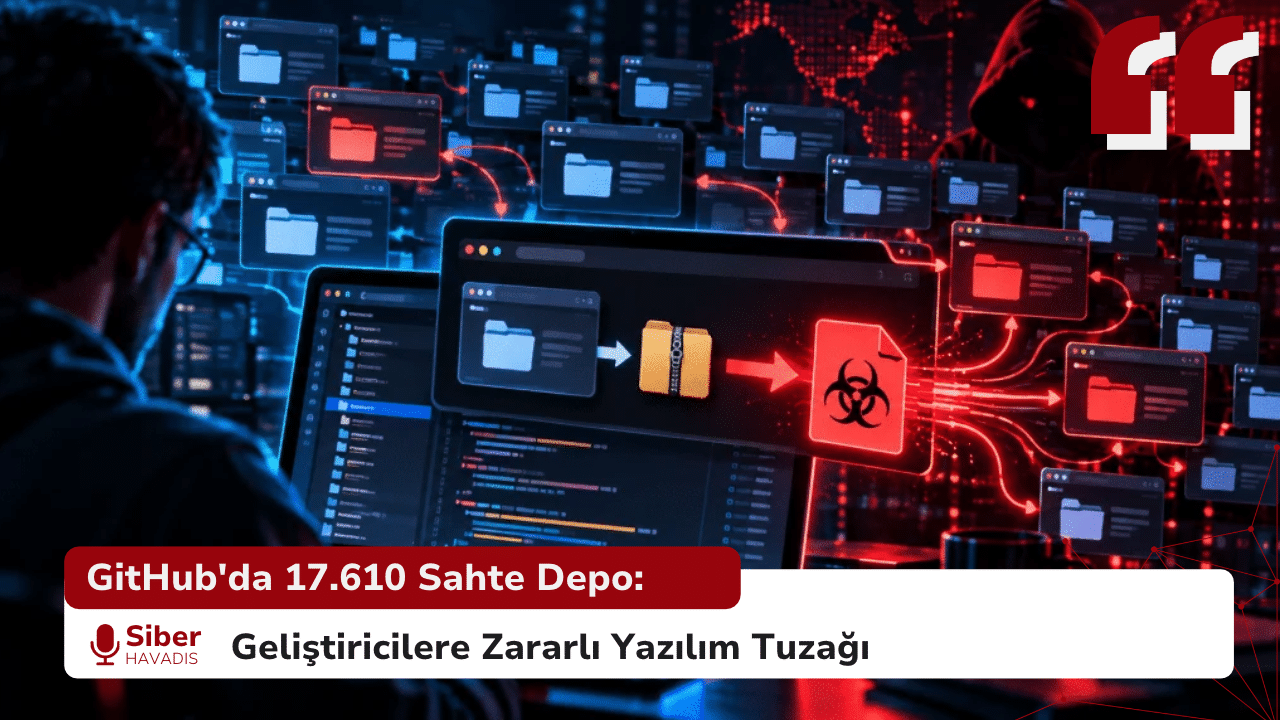
Dünyanın en yaygın yazılım geliştirme platformlarından GitHub, binlerce sahte yazılım deposu üzerinden gerçekleştirilen geniş çaplı bir siber saldırı kampanyasıyla gündeme geldi. Güvenlik araştırmacıları, FakeGit adı verilen zararlı yazılım dağıtım operasyonunun yeniden etkinleştiğini ve kampanya kapsamında toplam 17.610 kötü amaçlı GitHub deposunun tespit edildiğini açıkladı. Saldırganlar, gerçek yazılım projelerini taklit eden depolar aracılığıyla geliştiricileri zararlı dosyalar indirmeye yönlendiriyor.
FakeGit Kampanyası Yeniden Etkinleşti
Yazılım tedarik zinciri güvenliği alanında faaliyet gösteren Apiiro araştırmacılarına göre FakeGit kampanyası, 4 Ekim 2026 tarihinde yeniden hareketlendi. Saldırganlar yalnızca 34 saat içerisinde 13.000’den fazla depoda değişiklik gerçekleştirerek saldırı altyapısını genişletti. Bazı saatlerde yaklaşık 3.000 deponun güncellenmesi, operasyonun otomatik sistemlerle yürütüldüğüne işaret ediyor. Araştırmacılar, saldırılarda kullanılan hesapların çoğunun geçici olduğunu ancak en az 700 hesabın gerçek geliştiricilere ait göründüğünü belirtiyor.
Sahte README Dosyaları ve SmartLoader Tehdidi
Saldırganlar, güvenilir projeleri taklit etmek amacıyla GitHub depolarındaki README dosyalarını değiştiriyor. Kullanıcılara sunulan indirme bağlantıları, SmartLoader adlı zararlı yazılımı içeren ZIP arşivlerine yönlendiriyor. SmartLoader, sistemlere başka zararlı yazılımların yüklenmesinde kullanılırken kampanyanın son aşamasında StealC adlı bilgi hırsızlığı yazılımının dağıtılması hedefleniyor. Araştırmacıların incelediği değişikliklerin yüzde 97’sinin yalnızca README dosyalarını etkilediği, indirme düğmelerinin yüzde 88’inin ise SmartLoader içeren dosyalara yönlendirdiği bildiriliyor.
Açık Kaynak Yazılımlarda Güvenlik Riski
Araştırmacılar, saldırganların kaldırılan bağlantılar yerine eski dosyaları, çatallanmış projeleri ve alternatif indirme kaynaklarını kullanarak faaliyetlerini sürdürebildiğini belirtiyor. Bu durum, yalnızca zararlı bağlantıların engellenmesinin geniş çaplı kampanyaları durdurmak için yeterli olmayabileceğini ortaya koyuyor.
Güvenlik uzmanları, geliştiricilerin tanımadıkları GitHub depolarından dosya indirirken proje sahibini, indirme adreslerini ve çalıştırılacak kodları kontrol etmelerini öneriyor. Özellikle yapay zekâ araçları, yazılım paketleri ve açık kaynak projelerinin resmî kaynaklardan edinilmesi önem taşıyor. FakeGit kampanyası, yazılım tedarik zinciri güvenliğinin hem bireysel geliştiriciler hem de kurumlar açısından kritik bir gereklilik olduğunu yeniden hatırlatıyor.

 Yusuf Taha kurt
 Seher BONCUKOĞLU
 Yavuzhan Özgen
 Merve ÇELİKKOL