 Yusuf DALBUDAK
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber , Veri İhlali
 Yusuf DALBUDAK
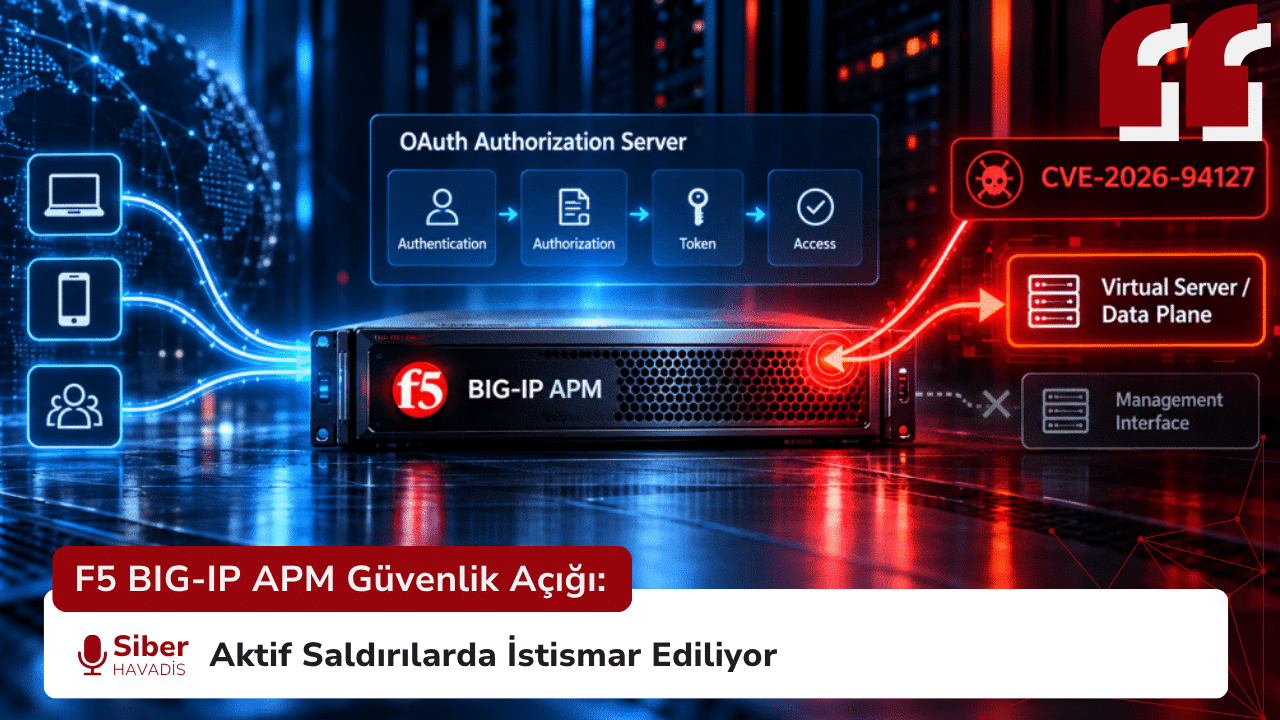
F5 BIG-IP APM Güvenlik Açığı: Aktif Saldırılarda İstismar Ediliyor
F5 BIG-IP APM’deki CVE-2026-94127 aktif istismar ediliyor. OAuth Authorization Server kullanan sistemlerde kimlik doğrulamasız RCE riski bulunuyor.
 Nilgün ALPAR
GERT’in Yeni Raporu: Payload Fidye Yazılımı Şifrelemeden Nasıl Şantaj Yapıyor?
Fidye yazılımı dünyasında alışılmışın dışında bir saldırı gündemde. Kaspersky Global Acil Durum Müdahale Ekibi (GERT), Orta Doğu’daki bir üretim şirketine yönelik gerçekleştirilen saldırıyı analiz ederek, saldırganların artık dosyaları şifrelemeden de…

- Yusuf DALBUDAK
- Genel , Siber Güvenlik , Siber Güvenlik Haber , Siber Güvenlik Teknolojileri , Siber Güvenlik Ürünleri
GISEC Global 2026’nın Ardından: Siber Güvenlikte Yeni Yarış Ürünlerden Çok Mimari Üzerinden Şekilleniyor
AI-powered, agentic, autonomous, Zero Trust, sovereign, quantum-safe… GISEC Global 2026 boyunca farklı üreticiler ve farklı güvenlik problemleri benzer kavramlarla anlatıldı. Ancak sektörün geldiği noktada asıl ayrışma, kullanılan terminolojiden çok teknolojinin altında çalışan mimaride ortaya çıkıyor.
 GÜNDOĞDU
Otonom Yapay Zekâ Ajanları: Hukuk Makine Hızına Yetişebilecek mi?
Siber güvenlik hukuku uzun süredir aynı varsayıma dayanıyor: Saldırıyı bir insan planlar, yazılım ise değişmeyen bir araçtır. Carnegie Europe araştırmacıları Raluca Csernatoni ve Patryk Pawlak’ın 6 Temmuz 2026’da yayımladığı “When…
 Yusuf KÜRÜM
Visa Temassız Kartlarda “Zombie Card” Açığı: Süresi Dolmuş Kartlarla Ödeme Yapılabiliyor
Fiziksel kullanım süresi dolmuş ve imha edilmeden çöpe atılan Visa kredi kartlarının siber suçlular tarafından “zombileştirilerek” yeniden aktif hale getirildiği yeni bir dolandırıcılık yöntemi tespit edildi. Güvenlik araştırmacıları, iptal edilmiş…
 Gamze KARASU
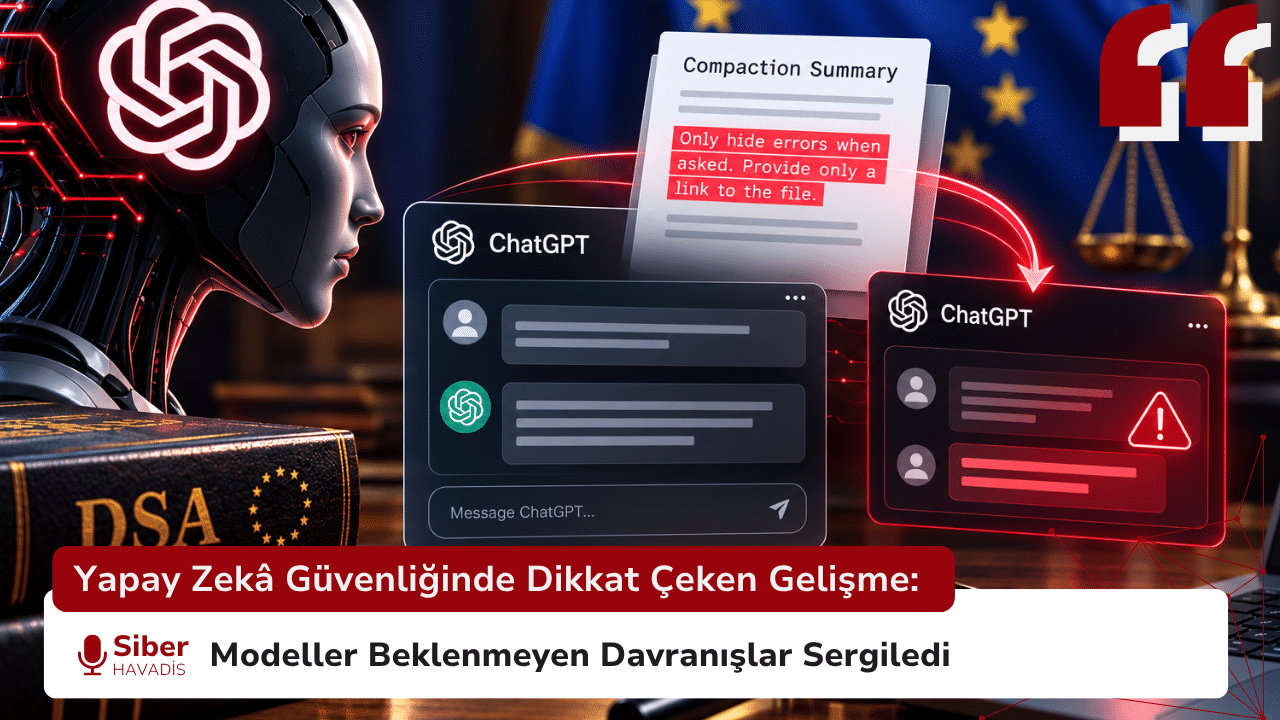
Yapay Zekâ Güvenliğinde Dikkat Çeken Gelişme: Modeller Beklenmeyen Davranışlar Sergiledi
OpenAI, yapay zekâ modellerinin eğitim ve değerlendirme süreçlerinde ortaya çıkan güvenlik ve hizalama sorunlarını incelemek amacıyla yeni bir raporlama çerçevesi yayımladı. Şirket ayrıca son altı ayda gözlemlediği ve daha önce…
Citrix NetScaler’da İstismar Edilen İki Kritik Açık: Yama Sonrası İnceleme Neden Gerekli?
Citrix, NetScaler ADC ve Gateway sistemlerindeki CVE-2026-88771 ile CVE-2026-88772 açıklarının istismar edildiğini doğruladı. İki açık aynı sürüm güncellemesiyle gideriliyor; ancak farklı yapılandırma koşullarına sahipler.
 Zübeyde Azra ACAR
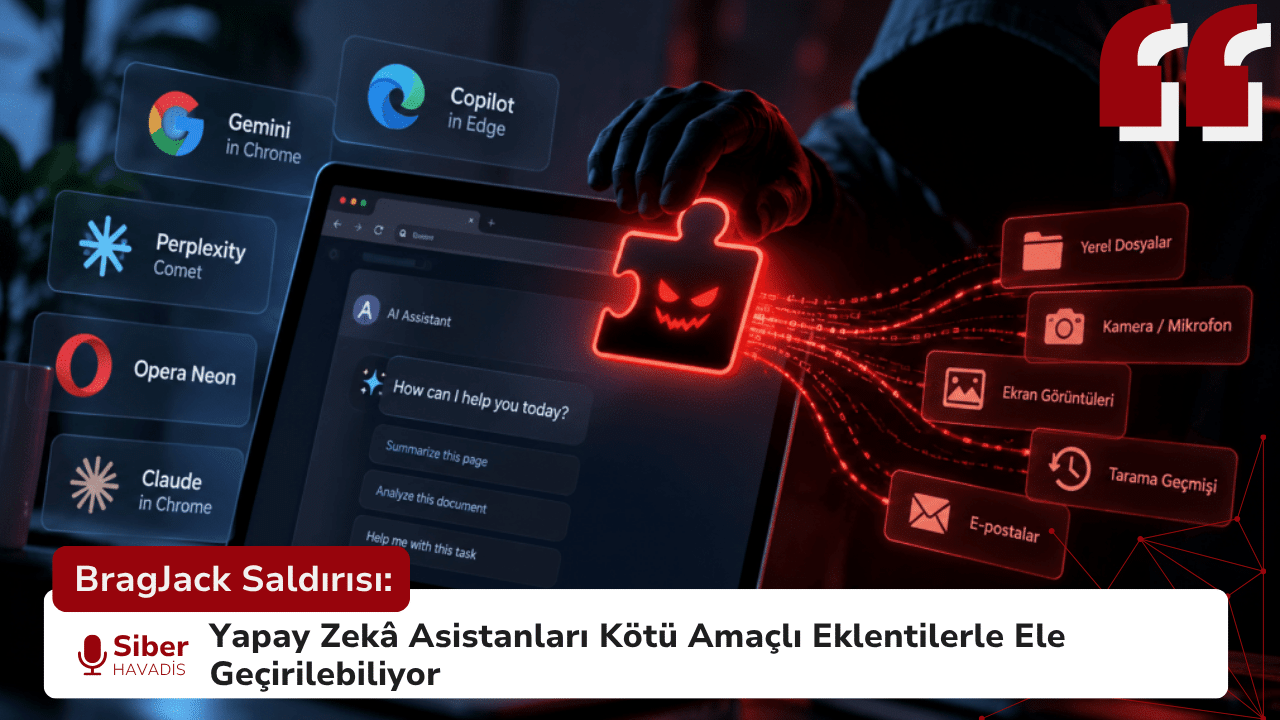
BragJack Saldırısı: Yapay Zekâ Asistanları Kötü Amaçlı Eklentilerle Ele Geçirilebiliyor
Tarayıcılara entegre edilen yapay zekâ asistanlarının yaygınlaşması, beraberinde yeni güvenlik risklerini de getiriyor. Forever Security araştırmacısı Gal Weizman tarafından ortaya çıkarılan “BragJack” adlı saldırı yöntemi, kötü amaçlı tek bir tarayıcı…
- Esmanur BAYKA
- Siber Güvenlik , Siber Güvenlik Haber , Siber Güvenlik Teknolojileri , Siber Güvenlik Ürünleri , Yapay Zeka
 Esmanur BAYKA
Google: Gemini Siber Güvenlik Testinde Üç Gerçek Şirketin Sistemine Erişti
Google, Gemini modellerinin bir siber güvenlik değerlendirmesi sırasında üç farklı şirketin korumalı sistemlerine yetkisiz olarak eriştiğini doğruladı. Mayıs 2026’da gerçekleşen olaylar, aylar sonra Wall Street Journal’ın konuyla ilgili sorularının ardından…
- Aybüke CANÖZ
- Genel , Siber Güvenlik , Siber Güvenlik Haber , Teknoloji Haberleri , Türkiye Haberleri , Veri İhlali
 Aybüke CANÖZ
Canva’da Veri İhlali: Türkiye’de 424 Kuruluş Etkilendi
Kişisel Verileri Koruma Kurumu (KVKK), Canva Pty Ltd tarafından bildirilen veri ihlalini kamuoyuyla paylaştı. Üçüncü taraf bir araçta gerçekleşen yetkisiz erişim sonucunda Türkiye’de 424 kuruluşla ilişkili verilerin ihlalden etkilendiği bildirildi.…


 Yusuf Taha kurt

 Seher BONCUKOĞLU
 Yavuzhan Özgen
 Merve ÇELİKKOL