 Yusuf DALBUDAK
AI Agent’lar Neyi Değiştiriyor? Güvenlik Artık Modelden Çok Yetki Meselesi
AI Agent’lar, yalnızca yanıt üretmekle kalmayıp araçlara ve sistemlere erişerek aksiyon alabildikleri için yeni bir güvenlik sınırı oluşturuyor.
NVIDIA Open Agent Safety Platform: AI Ajanlarına Yeni Güvenlik Katmanı
NVIDIA’nın yeni platformu, AI ajanlarının dosyalara, ağ bağlantılarına ve araçlara erişimini çalışma sırasında sınırlamayı hedefliyor.
ShinyHunters: Clop’un Veri Sızıntı Sitesini CVE-2026-42608 Açığıyla Ele Geçirdi
ShinyHunters, Clop ransomware grubunun Tor ağı üzerinde kullandığı veri sızıntı sitesini ele geçirerek grubun kendi şantaj altyapısını hedef aldı.
AI SOC Nedir? Agentic Mimariler, LLM ve vLLM, Ürün Çeşitliliği ve Benchmarkların Teknik Analizi
AI SOC çözümlerinin değerini anlamak için model yeteneğini, ajan mimarisini, veri kapsamını ve operasyonel güvenliği birlikte değerlendirmek gerekiyor.
 Yusuf DALBUDAK
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber , Veri İhlali
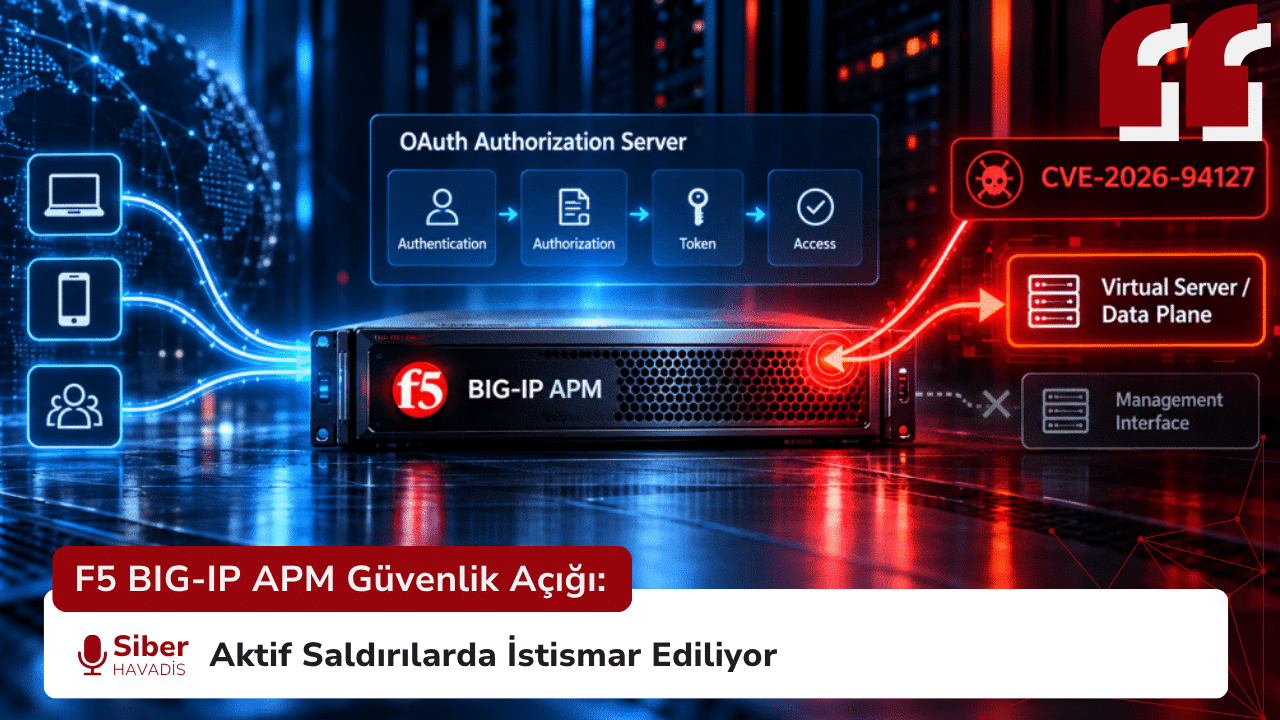
F5 BIG-IP APM Güvenlik Açığı: Aktif Saldırılarda İstismar Ediliyor
F5 BIG-IP APM’deki CVE-2026-94127 aktif istismar ediliyor. OAuth Authorization Server kullanan sistemlerde kimlik doğrulamasız RCE riski bulunuyor.

- Yusuf DALBUDAK
- Genel , Siber Güvenlik , Siber Güvenlik Haber , Siber Güvenlik Teknolojileri , Siber Güvenlik Ürünleri
GISEC Global 2026’nın Ardından: Siber Güvenlikte Yeni Yarış Ürünlerden Çok Mimari Üzerinden Şekilleniyor
AI-powered, agentic, autonomous, Zero Trust, sovereign, quantum-safe… GISEC Global 2026 boyunca farklı üreticiler ve farklı güvenlik problemleri benzer kavramlarla anlatıldı. Ancak sektörün geldiği noktada asıl ayrışma, kullanılan terminolojiden çok teknolojinin altında çalışan mimaride ortaya çıkıyor.
Citrix NetScaler’da İstismar Edilen İki Kritik Açık: Yama Sonrası İnceleme Neden Gerekli?
Citrix, NetScaler ADC ve Gateway sistemlerindeki CVE-2026-88771 ile CVE-2026-88772 açıklarının istismar edildiğini doğruladı. İki açık aynı sürüm güncellemesiyle gideriliyor; ancak farklı yapılandırma koşullarına sahipler.
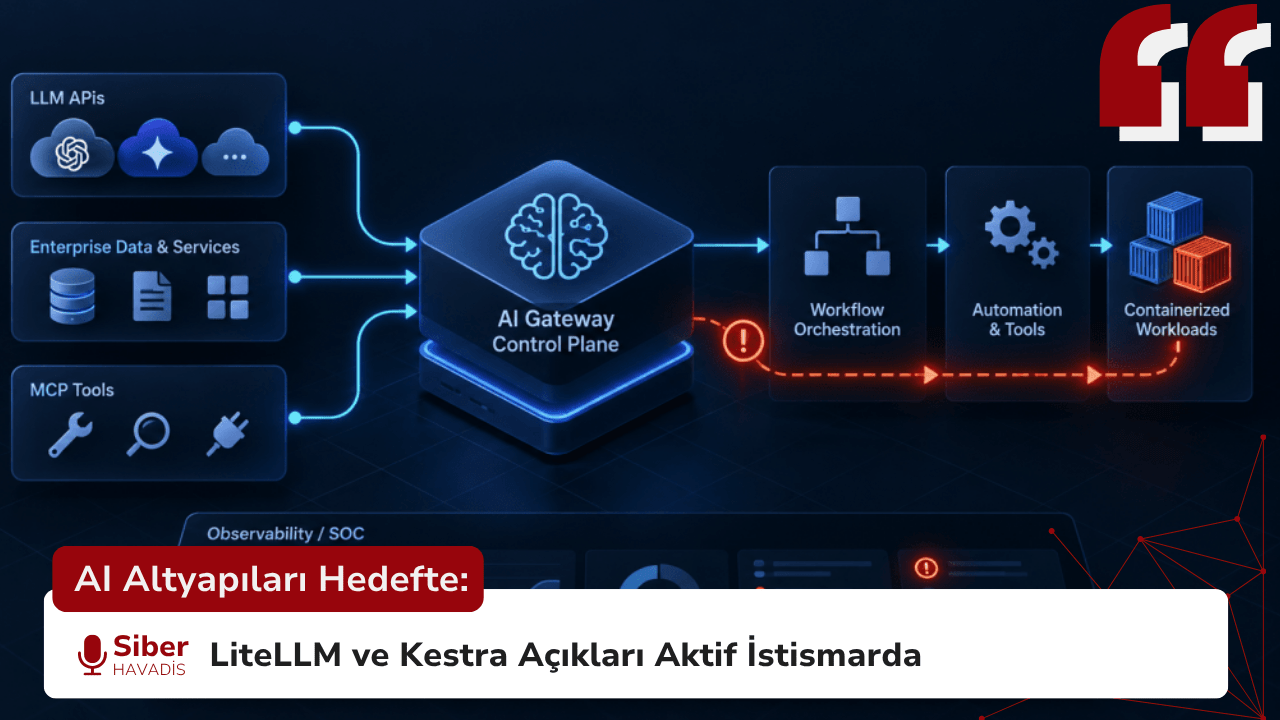
AI Altyapıları Hedefte: LiteLLM ve Kestra Açıkları Aktif İstismarda
CISA, LiteLLM ve Kestra’daki iki güvenlik açığını aktif istismar kanıtıyla KEV kataloğuna ekledi. Bulgular, AI gateway ve workflow platformlarının kimlik, araç erişimi ve kod çalıştırma yetkilerini bir araya getiren kritik…

N-able N-central: CVSS 10 Puanlı CVE-2026-86218 İçin Acil HF4 Güncellemesi
N-able, N-central RMM platformunda kimlik doğrulama gerektirmeden uzaktan kod çalıştırmaya izin verebilen CVE-2026-86218 için Hotfix 4 güncellemesini yayımladı. CVSS v4.0 puanı 10.0 olan açık, özellikle şirket içi N-central kurulumlarında acil güncelleme gerektiriyor.
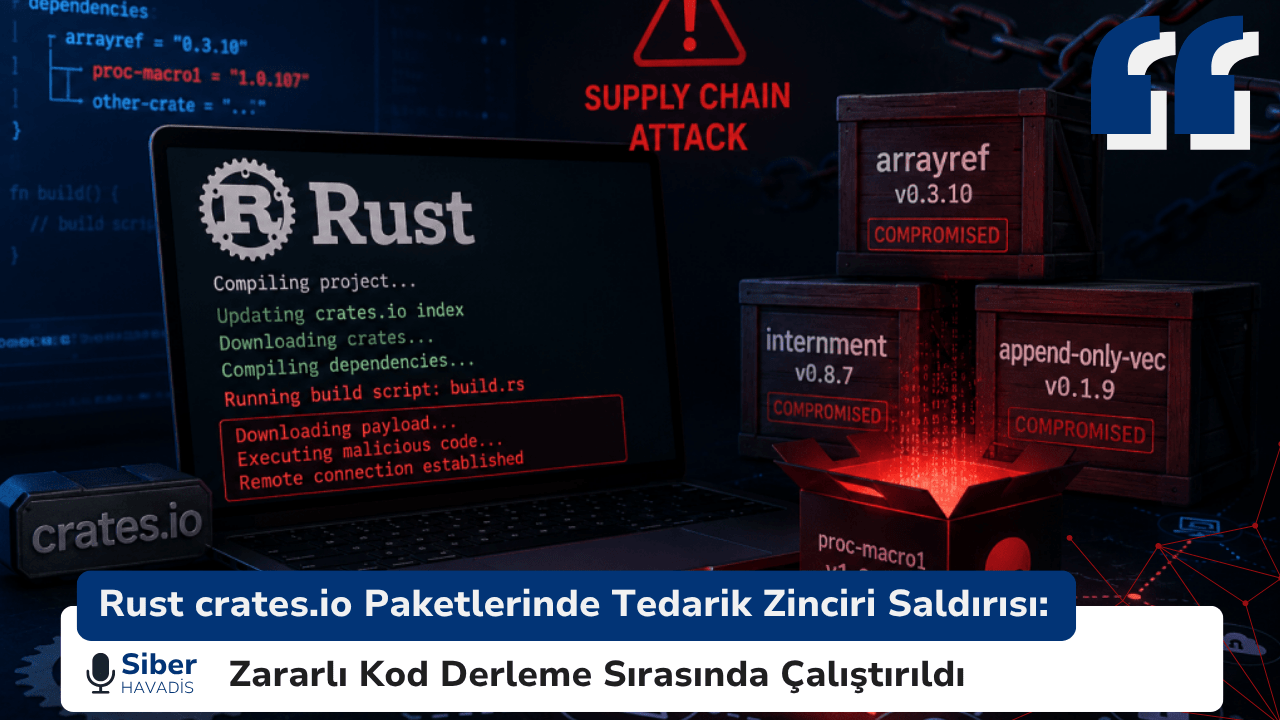
Rust crates.io Paketlerinde Tedarik Zinciri Saldırısı: Zararlı Kod Derleme Sırasında Çalıştırıldı
Rust ekosistemindeki tedarik zinciri saldırısında zararlı bağımlılık, Cargo’nun build.rs mekanizması üzerinden geliştirici ve CI/CD ortamlarında kod çalıştırdı. Olay, açık kaynak güvenliğinde build süreçleri ve bağımlılık değişikliklerinin de yakından izlenmesi gerektiğini gösteriyor.
 Yavuzhan Özgen
 Seher BONCUKOĞLU
 Zeyneb TÜRKMEN
 Esmanur BAYKA