 Yusuf DALBUDAK
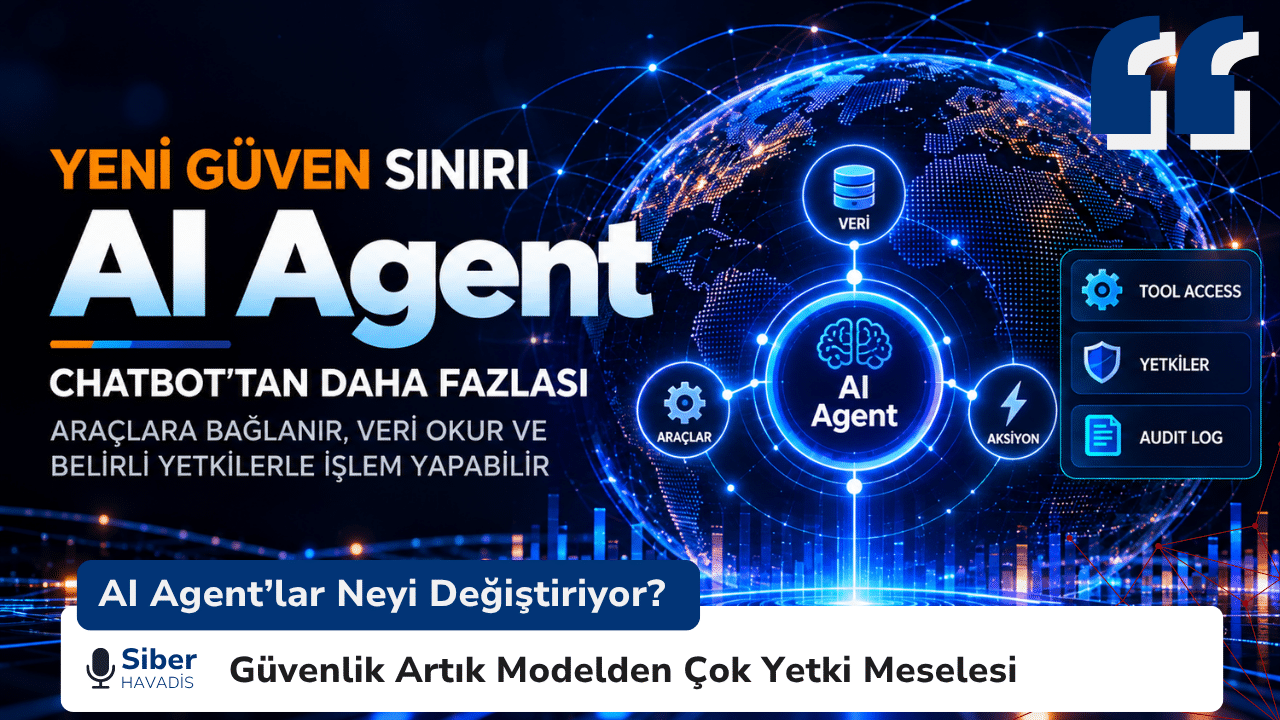
Yapay zekâ tarafında son dönemde en çok konuşulan kavramlardan biri AI agent’lar. Fakat mesele yalnızca yeni bir AI kullanım biçiminin ortaya çıkması değil. Asıl değişim, yapay zekânın artık bazı senaryolarda yalnızca cevap veren bir sistem olmaktan çıkıp kurumsal sistemler üzerinde işlem yapabilecek bir bileşene dönüşmesi.
Bir chatbot’a soru sorarsınız, yanıt alırsınız.
Bir AI agent ise takvime bağlanabilir, dosya okuyabilir, API çağrısı yapabilir, başka bir uygulamadan veri çekebilir veya verilen yetkiye bağlı olarak sizin adınıza işlem gerçekleştirebilir.
Güvenlik tarafında kırılma noktası tam olarak burada başlıyor.
Bugüne kadar büyük ölçüde “model ne üretiyor?” sorusunu tartışıyorduk. Agentic yapılarda ise buna yeni bir soru ekleniyor:
Bu sistem neye erişebiliyor ve hangi yetkiyle işlem yapabiliyor?
Örneğin bir agent’ın kurumsal e-posta sisteminden toplantı bilgisi okuması ile aynı hesap üzerinden e-posta gönderebilmesi arasında ciddi bir güvenlik farkı var. Benzer şekilde GitHub deposunu analiz eden bir agent ile repository üzerinde değişiklik yapabilen bir agent aynı risk profiline sahip değil.
Burada aslında yeni bir kavram icat etmiyoruz. Yıllardır IAM, Zero Trust ve uygulama güvenliği tarafında konuştuğumuz least privilege, yani minimum yetki prensibi, AI agent’larla birlikte yeniden kritik hâle geliyor.
Fark şu: Artık yetkilendirdiğimiz taraf yalnızca bir kullanıcı veya servis hesabı değil. Kendi bağlamını yorumlayan, araç seçebilen ve belirli ölçüde karar verebilen bir yazılım katmanı.
Bu nedenle kurumların agent kullanımında özellikle üç noktaya bakması gerekiyor: Agent hangi sistemlere bağlanıyor, hangi işlemleri gerçekleştirebiliyor ve yaptığı işlemler geriye dönük olarak görülebiliyor mu?
Buradaki son madde özellikle önemli.
Bir agent’ın hangi API’yi çağırdığı, hangi veriyi okuduğu veya hangi aksiyonu gerçekleştirdiği izlenemiyorsa, olay anında yalnızca güvenlik değil operasyon tarafında da ciddi bir görünürlük problemi oluşur.
Bu nedenle AI agent güvenliği yalnızca “prompt injection engelleyelim” seviyesinde ele alınmamalı. Kimlik, yetki, tool access, veri erişimi ve audit mekanizması aynı mimarinin parçaları olarak düşünülmeli.
AI agent’ların önümüzdeki dönemde kurumsal uygulamaların içine daha fazla gireceği oldukça açık.
Bence güvenlik ekiplerinin sorması gereken soru da oldukça basit:
AI bize ne kadar yardımcı oluyor? sorusundan önce,
AI’ya ne kadar yetki verdik?
sorusunun cevabını bilmek gerekiyor.

 Gamze KARASU
 Zeyneb TÜRKMEN
 Yusuf Taha kurt
 Yusuf KÜRÜM
 Yavuzhan Özgen
 Aybüke CANÖZ