 Zübeyde Azra ACAR
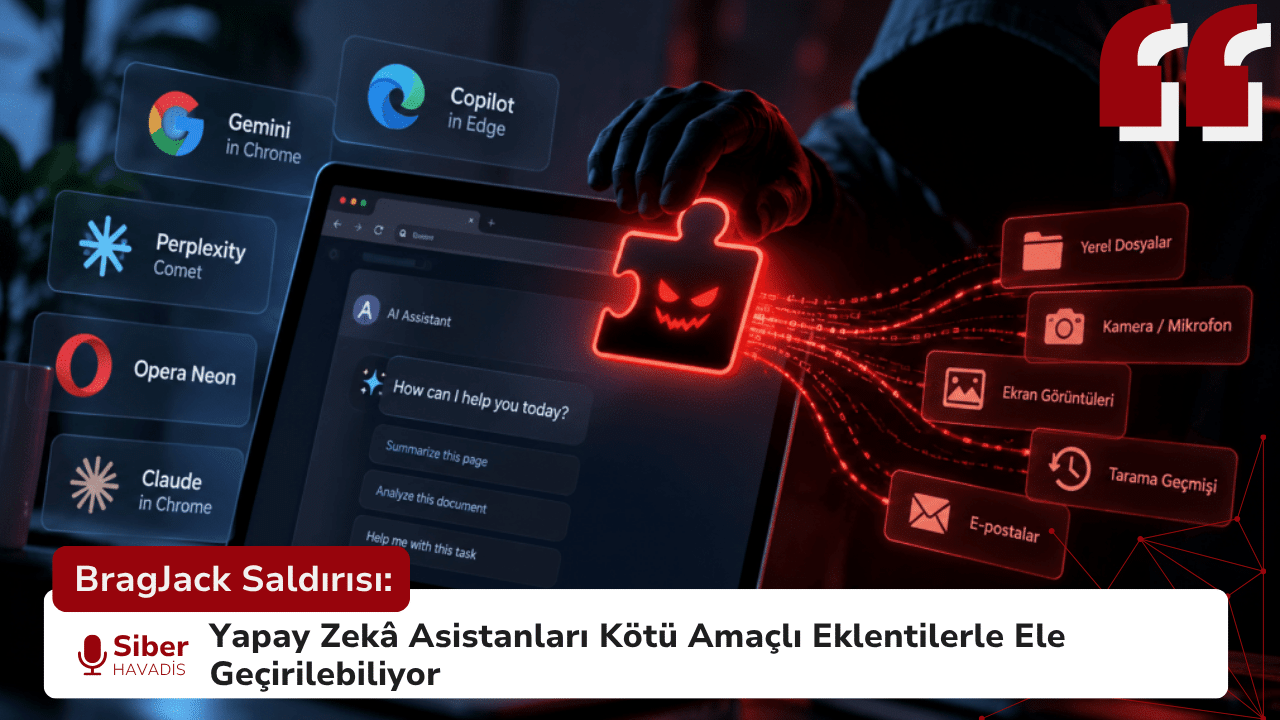
Tarayıcılara entegre edilen yapay zekâ asistanlarının yaygınlaşması, beraberinde yeni güvenlik risklerini de getiriyor. Forever Security araştırmacısı Gal Weizman tarafından ortaya çıkarılan “BragJack” adlı saldırı yöntemi, kötü amaçlı tek bir tarayıcı eklentisinin bazı yapay zekâ destekli tarayıcı özelliklerini ve ajanlarını kötüye kullanabileceğini gösterdi. Araştırma; Google Chrome’daki Gemini Live, Microsoft Edge, Opera Neon, Perplexity Comet ve Claude in Chrome üzerinde gerçekleştirildi.
Kötü Amaçlı Eklenti Yapay Zekâ Ajanına Ulaşabiliyor
BragJack saldırısının gerçekleştirilebilmesi için saldırganın hazırladığı kötü amaçlı eklentinin öncelikle kullanıcının tarayıcısına yüklenmiş olması gerekiyor. Ancak eklenti yüklendikten sonra araştırmacı, saldırıların ek kullanıcı etkileşimi gerektirmeden gerçekleştirilebildiğini gösterdi.
Saldırının önemli noktalarından biri, Chromium tabanlı tarayıcılarda bulunan declarativeNetRequest (DNR) yeteneğinin kötüye kullanılması. Normalde tarayıcı eklentilerinin ağ isteklerini yönetmesine olanak sağlayan bu özellik kullanılarak güvenlik başlıkları değiştirilebiliyor ve bazı JavaScript kaynakları farklı içeriklere yönlendirilebiliyor. Böylece saldırgan, yapay zekâ asistanlarının kullandığı ayrıcalıklı tarayıcı bileşenlerine ulaşabiliyor.
Dosyalar, Ekran Görüntüleri ve Tarayıcı Verileri Risk Altında
Araştırmada elde edilen yetkiler kullanılan tarayıcıya göre değişiklik gösterdi. Chrome üzerinde yerel dosyalara erişim, ekran görüntüsü alma, kamera ve mikrofon gibi kaynaklara ulaşma gösterilirken; Perplexity Comet üzerinde tarama geçmişi, yerel dosyalar ve ekran görüntüleri gibi verilere erişilebildi. Edge, Opera Neon ve Claude in Chrome testlerinde ise yapay zekâ ajanlarına kullanıcı adına talimat gönderilebildiği gösterildi.
Örneğin araştırmacı, Comet üzerinde yapay zekâ ajanını kullanıcının e-postalarını özetlemeye ve elde edilen bilgileri başka bir adrese göndermeye zorlayabildi. Bu durum, tarayıcı ajanlarının yalnızca bilgi görüntüleyen sistemler olmaktan çıkıp kullanıcı adına işlem yapabilmesinin oluşturabileceği güvenlik risklerini ortaya koyuyor.
Araştırma İki CVE ile Sonuçlandı
BragJack çalışmasının ardından CVE-2026-0628 ve CVE-2026-55945 olmak üzere iki güvenlik açığı kayda geçirildi. Araştırmacıya Google, Microsoft, Perplexity, Opera ve Anthropic tarafından toplam 20 bin doların üzerinde hata ödülü verildi. Araştırmada bildirilen sorunlar ilgili üreticiler tarafından giderildi.
Araştırma, yapay zekâ ajanlarının tarayıcılarla daha fazla bütünleşmesiyle birlikte eklenti güvenliğinin de daha kritik hâle geldiğini gösteriyor.

 Yusuf Taha kurt
 Hiranur Gemalmaz
 Esmanur BAYKA
 Aybüke CANÖZ