Yusuf DALBUDAK
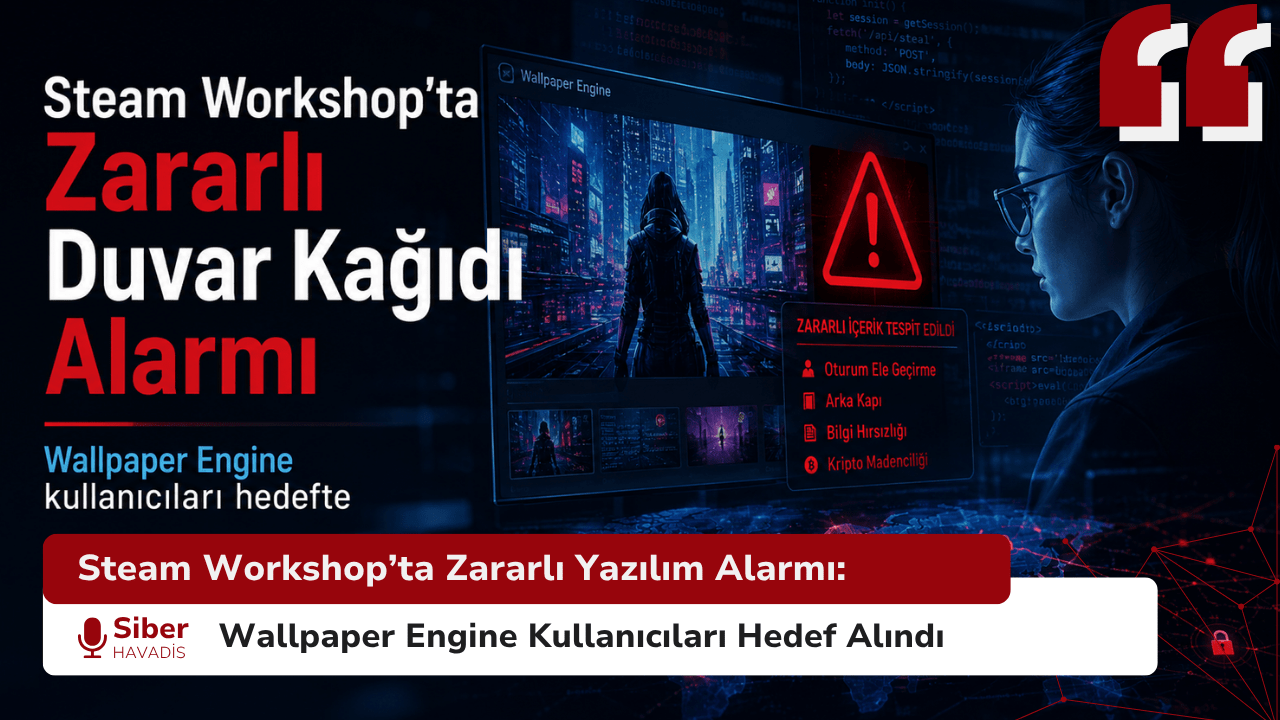
Steam Workshop, uzun süredir oyuncuların mod, harita, tema ve topluluk üretimi içerikleri güvenli şekilde paylaştığı platformlardan biri olarak görülüyor. Ancak Kaspersky araştırmacılarının yayımladığı son analiz, bu güven ilişkisinin zararlı yazılım dağıtımı için nasıl kötüye kullanılabildiğini yeniden gündeme taşıdı.
Araştırmaya göre saldırganlar, Steam üzerinde popüler şekilde kullanılan Wallpaper Engine uygulamasının Workshop paylaşım mekanizmasını hedef aldı. İlk bakışta sıradan bir canlı duvar kağıdı gibi görünen bazı paketlerin içinde, aslında Windows üzerinde çalıştırılabilir zararlı bileşenler yer alıyordu.
Buradaki kritik detay, Wallpaper Engine’in yalnızca statik veya video tabanlı duvar kağıtlarıyla sınırlı çalışmaması. Uygulama aynı zamanda “application wallpaper” olarak adlandırılan, temelde bağımsız Windows programı gibi çalışan içeriklere de izin veriyor. Bu yapı; masaüstü widget’ları, mini oyunlar veya sistem izleme araçları için kullanışlı görünse de, kötüye kullanıldığında doğrudan cihaz üzerinde kod çalıştırma riskini beraberinde getiriyor.
Kaspersky’ye göre zararlı duvar kağıdı paketleri en az 2025 sonlarından bu yana Steam Workshop üzerinde dolaşımdaydı. Bazı içeriklerin binlerce hatta on binlerce kez indirildiği belirtiliyor.
Zararlı bileşenler bazı örneklerde doğrudan paket içerisine yerleştirilirken, bazı senaryolarda parola korumalı arşivler aracılığıyla gizleniyordu. Kullanıcı içeriği etkinleştirdiğinde ise ek bir etkileşime ihtiyaç duyulmadan zararlı yük devreye giriyordu.
İncelenen örneklerden birinde duvar kağıdı, yüzeyde küçük bir oyun gibi davranarak kullanıcıda şüphe oluşturmadan çalışıyordu. Arka planda ise DarkKomet zararlı yazılım ailesiyle ilişkili bir backdoor sisteme bırakılıyor, ayrıca özel olarak değiştirilmiş bir AggregatorHost.dll dosyası üzerinden Steam hesabına ait oturum ve kimlik bilgileri hedefleniyor. Araştırmacılar benzer kampanyalarda Lumma ve Vidar gibi bilgi hırsızları, kripto para madencileri, botnet yükleyicileri ve fidye yazılımı örneklerinin de kullanıldığını belirtiyor.
Bu tablo özellikle ev kullanıcıları ve oyuncular için dikkat çekici olsa da, konu yalnızca bireysel güvenlikle sınırlı değil. Hibrit çalışma düzeninde kişisel cihazlardan kurumsal hesaplara erişim, aynı cihaz üzerinde oyun platformları ve iş uygulamalarının birlikte kullanılması gibi pratikler saldırı yüzeyini genişletebiliyor. Bu nedenle güvenilir görünen eğlence platformlarından gelen çalıştırılabilir içerikler de uç nokta güvenliği kapsamında izlenmesi gereken bir alan haline geliyor.
Bu olay, oyun ekosistemindeki güvenlik riskinin yalnızca crack dosyaları veya sahte hile yazılımlarıyla sınırlı olmadığını gösteriyor. Kullanıcının resmi platform üzerinden indirdiği, topluluk tarafından popüler hale getirilmiş bir içerik de saldırı zincirinin parçası haline gelebiliyor.
Steam ekibinin Kaspersky tarafından tespit edilen zararlı içerikleri kaldırdığı aktarılıyor. Ancak bu durum riskin tamamen ortadan kalktığı anlamına gelmiyor. Özellikle çalıştırılabilir içerik barındıran duvar kağıtları, modlar ve topluluk paketleri indirilirken yayıncı geçmişi, yorumlar, dosya davranışı ve güvenlik taraması birlikte değerlendirilmelidir.
Oyuncular için pratik tarafta en güvenli yaklaşım; bilinmeyen kaynaklı application wallpaper içeriklerinden uzak durmak, indirilen paketleri güncel bir güvenlik çözümüyle taramak ve Steam Guard gibi hesap koruma mekanizmalarını aktif tutmaktır. Kurumsal tarafta ise bu olay, oyun ve topluluk platformlarının da uç nokta güvenliği kapsamında görünür olması gerektiğini hatırlatıyor.

 Nisa Baykal
 Seher BONCUKOĞLU
 Zübeyde Azra ACAR
 Zeyneb TÜRKMEN