 Fatih UYSAL
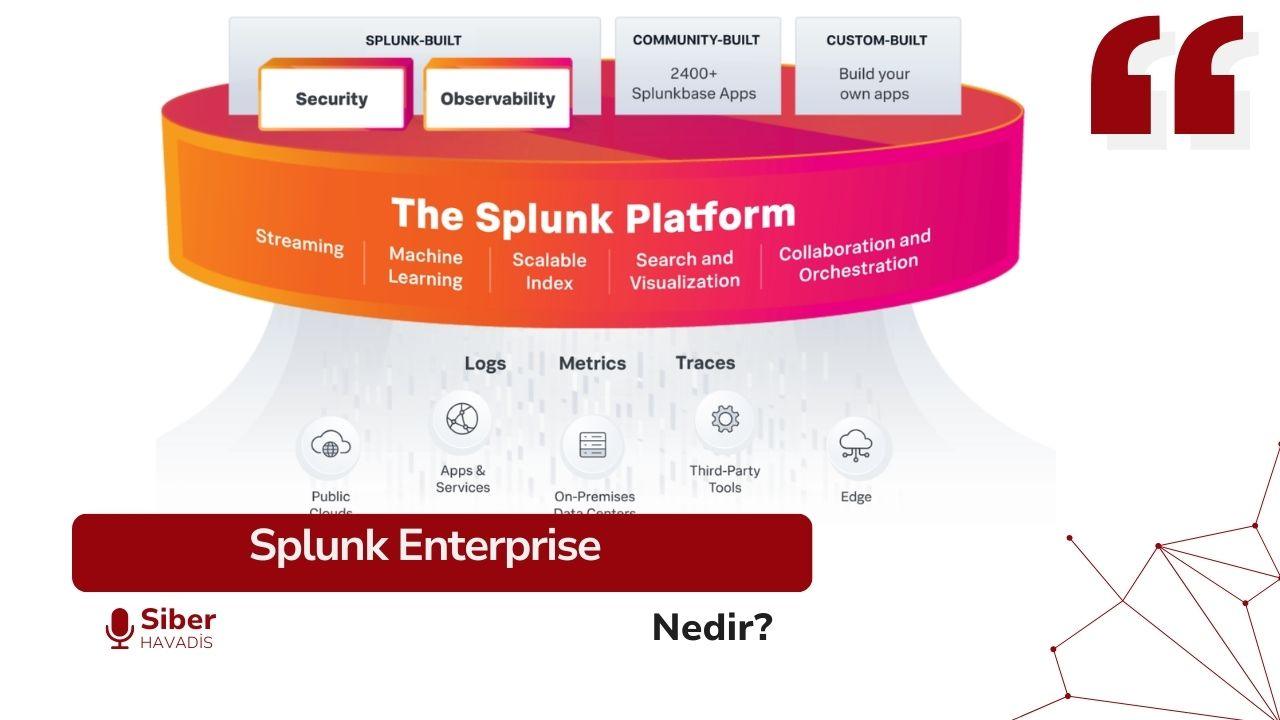
Splunk, bir kurumun sahip olduğu tüm verileri (loglar, olay kayıtları, uygulama çıktıları, ağ trafiği vb.) toplayıp analiz ederek anlamlı hale getiren bir yazılımdır. Özellikle log yönetimi konusunda oldukça güçlüdür.
Splunk’un asıl gücü, topladığı verileri:
- Gerçek zamanlı olarak izleyebilmesi,
- Raporlar ve görselleştirmelerle sunabilmesi,
- Anormal hareketleri tespit edebilmesi,
- Hem güvenlik ekiplerinin hem de IT operasyonlarının işini kolaylaştırabilmesinden gelir.
🔹 Peki Splunk SIEM midir?
- Tek başına Splunk: Bir log toplama ve analiz platformudur.
- Splunk Enterprise Security (ES) eklentisi eklendiğinde: Splunk, tam anlamıyla bir SIEM çözümüne dönüşür.
Yani Splunk modüler bir yapıya sahiptir. Temel sistem log yönetimi ve veri analizi yaparken, güvenlik eklentisi sayesinde SIEM yetenekleri kazanır.
Kısacası Splunk, kurumların “veriyi anlamlandırma” ihtiyacını karşılayan güçlü bir platformdur. Güvenlik operasyon merkezlerinde (SOC) aktif olarak kullanıldığı gibi, IT ekipleri tarafından sistem hatalarını tespit etmek veya performans sorunlarını çözmek için de tercih edilir.
Peki sizin kurumunuzda Splunk, sadece log yönetimi için mi kullanılıyor, yoksa SIEM özellikleriyle güvenlik operasyonlarının merkezinde mi yer alıyor?

 GÜNDOĞDU

 Eren ÇATAK

 Gamze KARASU

 Merve ÇELİKKOL

 Zübeyde Azra ACAR

 Yusuf Taha kurt