 Yusuf KÜRÜM
- Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber , Teknoloji
 Yusuf KÜRÜM
Yıldız Teknik Üniversitesi: Fidye Yazılımı Saldırısı Sonrası Veri İhlali Bildirildi
Ekim ayının ilk günlerinden itibaren Yıldız Teknik Üniversitesi (YTÜ) sistemlerinde ve Öğrenci Bilgi Sistemi (OBS) portalında yaşanan geniş çaplı erişim kesintileri, fidye yazılımı saldırısı ve kişisel veri ihlali iddialarını gündeme…
 Yavuzhan Özgen
Trump Mobile Veri Sızıntısıyla Gündemde: 3.615 Kişinin Bilgileri Yayınlandı
ABD merkezli mobil operatör Trump Mobile, 3.615 kişiye ait bilgilerin BYOD adlı siber suç grubu tarafından yayımlanmasının ardından yeniden veri güvenliği tartışmalarının merkezine geldi. Sızdırılan kayıtlar arasında isim, e-posta adresi,…
- Aybüke CANÖZ
- Güvenlik Açıkları (CVE) , Siber Güvenlik Teknolojileri , Teknoloji , Teknoloji Haberleri , Türkiye Haberleri
 Aybüke CANÖZ
Avrupa’da Yenilenebilir Enerji Sistemleri: 8.547 Sistem İnternete Açık
Avrupa genelinde güneş enerjisi parkları ve rüzgâr çiftlikleriyle bağlantılı 8.547 sistemin internete açık olduğu belirlendi. Modat ve Hollanda Ulusal Siber Güvenlik Merkezi’nin (NCSC-NL) araştırmasına göre 35 ülkede tespit edilen sistemler…
 Yusuf DALBUDAK
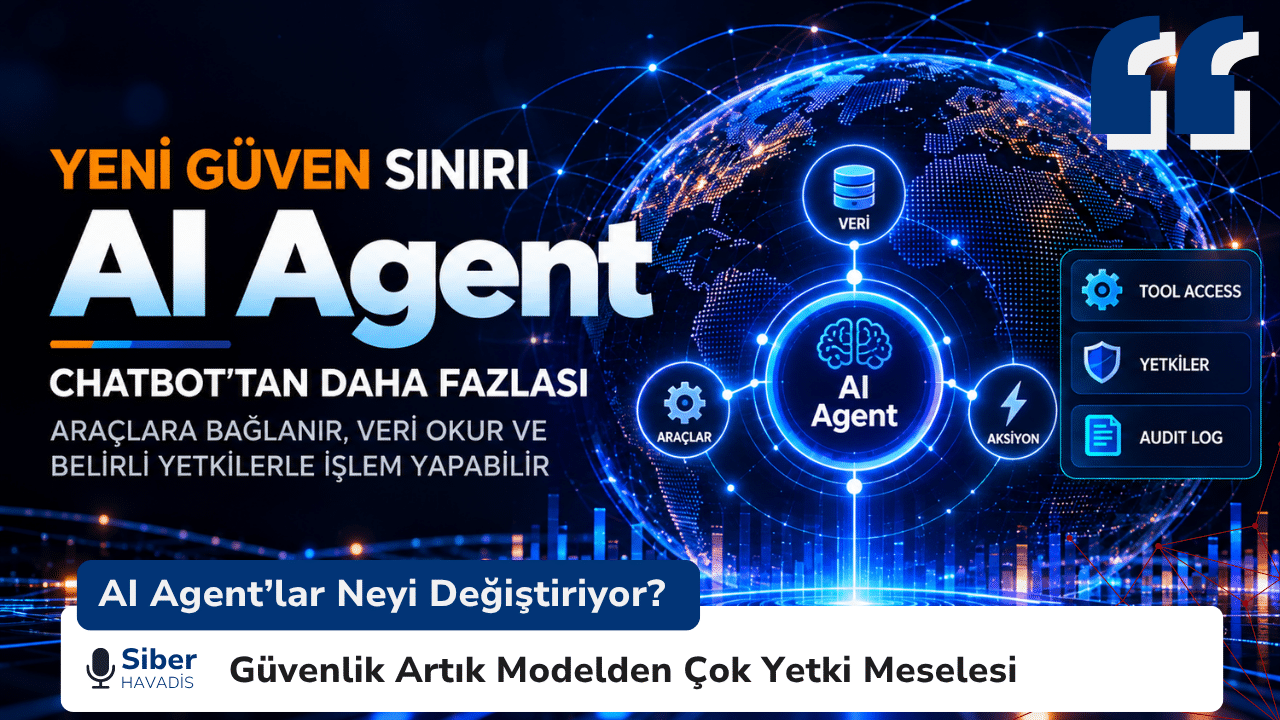
AI Agent’lar Neyi Değiştiriyor? Güvenlik Artık Modelden Çok Yetki Meselesi
AI Agent’lar, yalnızca yanıt üretmekle kalmayıp araçlara ve sistemlere erişerek aksiyon alabildikleri için yeni bir güvenlik sınırı oluşturuyor.
- Zübeyde Azra ACAR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
 Zübeyde Azra ACAR
GitLab AI Gateway: CVSS 9.9 Puanlı Kritik Açık İçin Güncelleme Yayımlandı
GitLab, Self-Hosted AI Gateway kurulumlarını etkileyen CVE-2026-90970 numaralı güvenlik açığını gidermek için yeni sürümler yayımladı. GitLab tarafından CVSS v3.1’e göre 9.9 puan verilen açık, belirli koşullar altında kimliği doğrulanmış ve…
NVIDIA Open Agent Safety Platform: AI Ajanlarına Yeni Güvenlik Katmanı
NVIDIA’nın yeni platformu, AI ajanlarının dosyalara, ağ bağlantılarına ve araçlara erişimini çalışma sırasında sınırlamayı hedefliyor.
The Gentlemen: FTAPI’ye Fidye Yazılımı Saldırısı Düzenlediğini İddia Etti
Almanya merkezli veri transfer hizmeti sağlayıcısı FTAPI Software GmbH, The Gentlemen fidye yazılımı (ransomware) grubunun veri sızıntı sitesinde listelenmesinin ardından 14 Eylül 2026’da bir siber güvenlik olayı yaşandığını doğruladı. FTAPI’nin…
ShinyHunters: Clop’un Veri Sızıntı Sitesini CVE-2026-42608 Açığıyla Ele Geçirdi
ShinyHunters, Clop ransomware grubunun Tor ağı üzerinde kullandığı veri sızıntı sitesini ele geçirerek grubun kendi şantaj altyapısını hedef aldı.
 Nisa Baykal
Microsoft SharePoint’teki Kritik Açık Saldırılarda Kullanılmaya Başlandı: CISA’dan Acil Yama Uyarısı
Microsoft, ağustos ayında güvenlik güncellemesi yayımladığı kurumsal iş birliği platformu SharePoint’teki kritik güvenlik açığının (CVE-2026-65660) aktif siber saldırılarda kullanıldığını doğruladı. Güvenlik araştırmacılarının teknik ayrıntıları paylaşmasından hemen sonra başlayan saldırıların ardından…
AI SOC Nedir? Agentic Mimariler, LLM ve vLLM, Ürün Çeşitliliği ve Benchmarkların Teknik Analizi
AI SOC çözümlerinin değerini anlamak için model yeteneğini, ajan mimarisini, veri kapsamını ve operasyonel güvenliği birlikte değerlendirmek gerekiyor.

 Eren ÇATAK

 Gamze KARASU

 Merve ÇELİKKOL


 Yusuf Taha kurt

 Seher BONCUKOĞLU