 Gamze KARASU
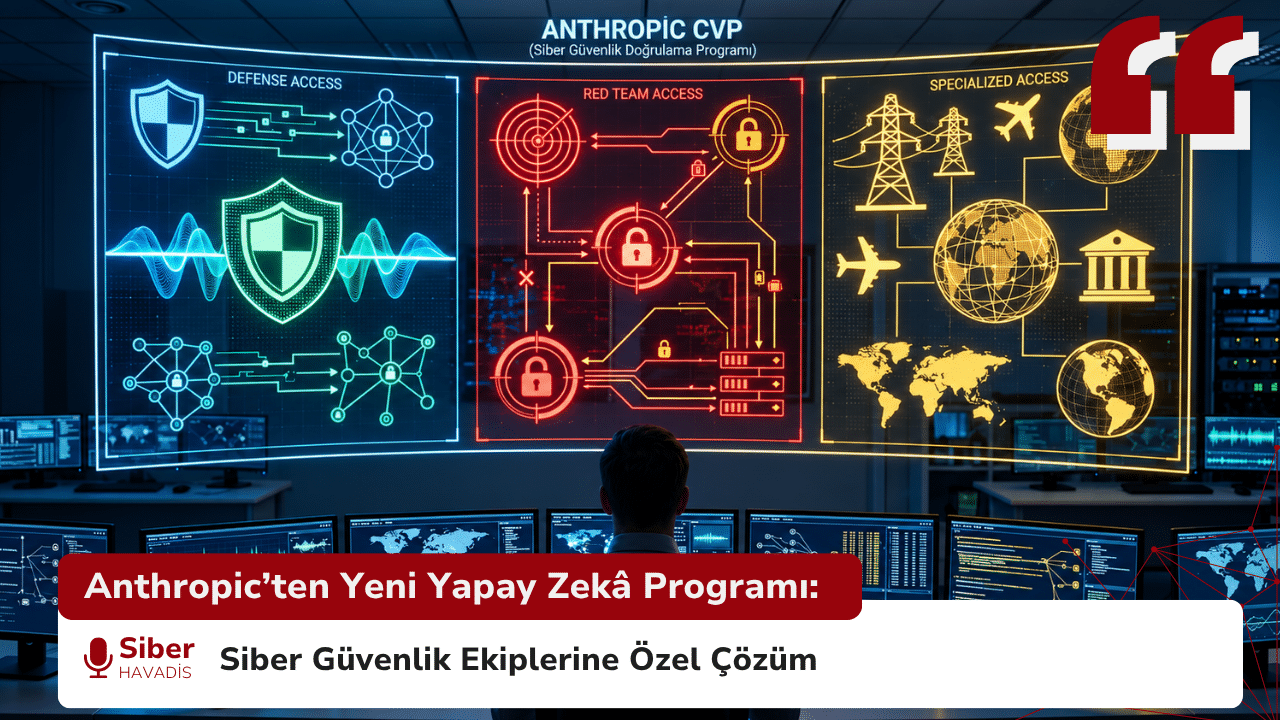
Anthropic, siber güvenlik ekiplerinin yapay zekâ modellerini daha kapsamlı şekilde kullanabilmesi için Siber Güvenlik Doğrulama Programı’nı (CVP) genişletti. Yeni sistemle doğrulanmış güvenlik profesyonellerine, yaptıkları çalışmanın türüne göre farklı seviyelerde erişim sağlanacak. Program; savunma, penetrasyon testi ve yüksek riskli sistemlerin güvenlik testleri gibi farklı kullanım alanlarını birbirinden ayırıyor.
Yapay Zekâ Ve Siber Güvenlikte Çift Kullanım Riski
Yapay zekâ modelleri güvenlik açıklarını bulma, kod inceleme ve güvenlik sorunlarını analiz etme gibi savunma amaçlı çalışmalarda önemli avantajlar sağlayabiliyor. Ancak aynı yetenekler, kötü niyetli kişiler tarafından sistemlere saldırmak için de kullanılabiliyor.
Anthropic bu durumu siber güvenliğin “çift kullanımlı” doğası olarak değerlendiriyor. Bu nedenle genel kullanıma açık modellerde, kötüye kullanımı sınırlandırmak amacıyla daha sıkı güvenlik kontrolleri uygulanıyor.
Yeni CVP ise güvenlik profesyonellerinin ihtiyaç duyduğu daha gelişmiş yeteneklere kontrollü biçimde ulaşmasını amaçlıyor.
Üç Farklı Erişim Seviyesi Geliyor
Genişletilen program üç farklı erişim seviyesinden oluşuyor. Her seviye, farklı siber güvenlik çalışmalarına izin verirken farklı doğrulama ve güvenlik kontrolleri uyguluyor.
1) Defense Access
İlk seviye olan Defense Access, savunma odaklı güvenlik çalışmalarına yönelik.
Bu kapsamda güvenlik operasyon merkezleri, olay müdahale ekipleri, kötü amaçlı yazılım analizi, güvenlik açığı araştırmaları ve güvenlik açıklarının doğrulanması gibi çalışmalar destekleniyor.
Şirketler, üniversiteler, devlet kurumları, kritik altyapı işletmecileri, güvenlik firmaları ve belirli geçmişe sahip bireysel araştırmacılar bu seviyeye başvurabiliyor.
2) Red Team Access
İkinci seviye olan Red Team Access, savunma çalışmalarına ek olarak yetkilendirilmiş penetrasyon testi ve red team operasyonlarını kapsıyor.
Buradaki kritik nokta, modelin yalnızca test edilmesine izin verilen sistemlerde kullanılabilmesi. Yani güvenlik ekipleri, sahip olmadıkları veya test etmek için yetkileri bulunmayan sistemlere yönelik saldırı faaliyetleri gerçekleştiremiyor.
Ayrıca fidye yazılımı dağıtmak, fiziksel sistemlere zarar vermek veya geniş çaplı kesintiye yol açabilecek yüksek riskli faaliyetler yine engellenmeye devam ediyor.
3) Specialized Access
En yüksek erişim seviyesi olan Specialized Access ise çok daha sınırlı bir grup doğrulanmış kuruluşlara ayrılıyor.
Bu seviyede uçuş sistemleri, elektrik şebekeleri, telekomünikasyon ağları, bankalar arası ödeme altyapıları ve devlet ağları gibi kritik sistemlerin güvenlik testlerinde daha az siber güvenlik engeli uygulanıyor.
Anthropic, bu seviyeye başvuran kuruluşları ABD hükümetiyle iş birliği içinde ayrıntılı şekilde inceleyeceğini belirtiyor.
Güvenlik Seviyeleri Test Edildi
Anthropic, farklı erişim seviyelerinin ne kadar etkili olduğunu görmek için Claude Opus 5.5’i CyScenarioBench adlı bir değerlendirmede test etti.
Testlerde modelden çok aşamalı siber operasyonları gerçekleştirmesi istendi. Genel kullanıma açık modelde ve Defense Access seviyesinde engellemelerin yüksek olması beklenirken, Red Team Access ve Specialized Access seviyelerinde daha düşük engelleme uygulanması hedeflendi.
Sonuçlarda genel erişimde bütün görevler ilk istemde engellendi. Defense Access seviyesinde yapılan 50 denemenin 46’sı süreç içerisinde engellenirken, 4 görev tamamlandı.
Red Team Access seviyesinde ise 50 denemenin hiçbirinde engelleme yaşanmadı ve model 34 görevi başarıyla tamamladı.
Bu sonuç, Anthropic’in güvenlik araştırmacılarına daha geniş yetenekler sunarken erişimi kontrol altında tutma yaklaşımının temelini oluşturuyor.
Claude Modelleri Binlerce Güvenlik Açığı Buldu
Anthropic’in açıklamasına göre program kapsamında Claude Mythos modelleri, Nisan ve Temmuz 2026 arasında en az 129 bin doğrulanmış yazılım güvenlik açığının tespit edilmesine katkı sağladı.
Şirketin kendi açık kaynak tarama çalışmalarıyla da Nisan ve Ekim 2026 arasında 5.500 ek doğrulanmış güvenlik açığı bulunduğu belirtildi. Bu açıkların 33 binden fazlası kritik veya yüksek önem dereceli olarak değerlendirildi.
Anthropic, verilerin programdaki ortakların tamamını kapsamadığını ve gerçek etkinin daha yüksek olabileceğini de belirtiyor.
Amaç Savunma Ekiplerine Avantaj Sağlamak
Anthropic’in yeni programla temel hedefi, gelişmiş yapay zekâ yeteneklerini yalnızca saldırı amaçlı kullanılabilecek bir araç olmaktan çıkarıp savunma ekiplerinin de daha etkin kullanabileceği bir teknolojiye dönüştürmek.
Şirket, genişletilen CVP ile daha fazla güvenlik kuruluşunun güvenlik açıklarını tespit etmesine, analiz etmesine ve sistemlerini korumasına yardımcı olmayı amaçlıyor. Program kapsamında başvuran kuruluşların kimlikleri doğrulanacak ve ilgili erişim seviyesine uygun güvenlik kontrollerini karşılamaları beklenecek.
Bu yaklaşım, yapay zekânın siber güvenlikte kullanımında önemli bir tartışmayı da öne çıkarıyor: Saldırganların kullanabileceği güçlü yetenekler, savunmacılara ne ölçüde ve hangi kontroller altında sunulmalı? Anthropic’in yeni CVP modeli, bu soruya erişim seviyeleri ve doğrulama mekanizmaları üzerinden yanıt vermeye çalışıyor.
Güncel gelişmeler için SiberHavadis’i takipte kalın!

 Zeyneb TÜRKMEN
 Yusuf Taha kurt
 Yusuf KÜRÜM
 Yavuzhan Özgen
 Aybüke CANÖZ