 Yusuf KÜRÜM
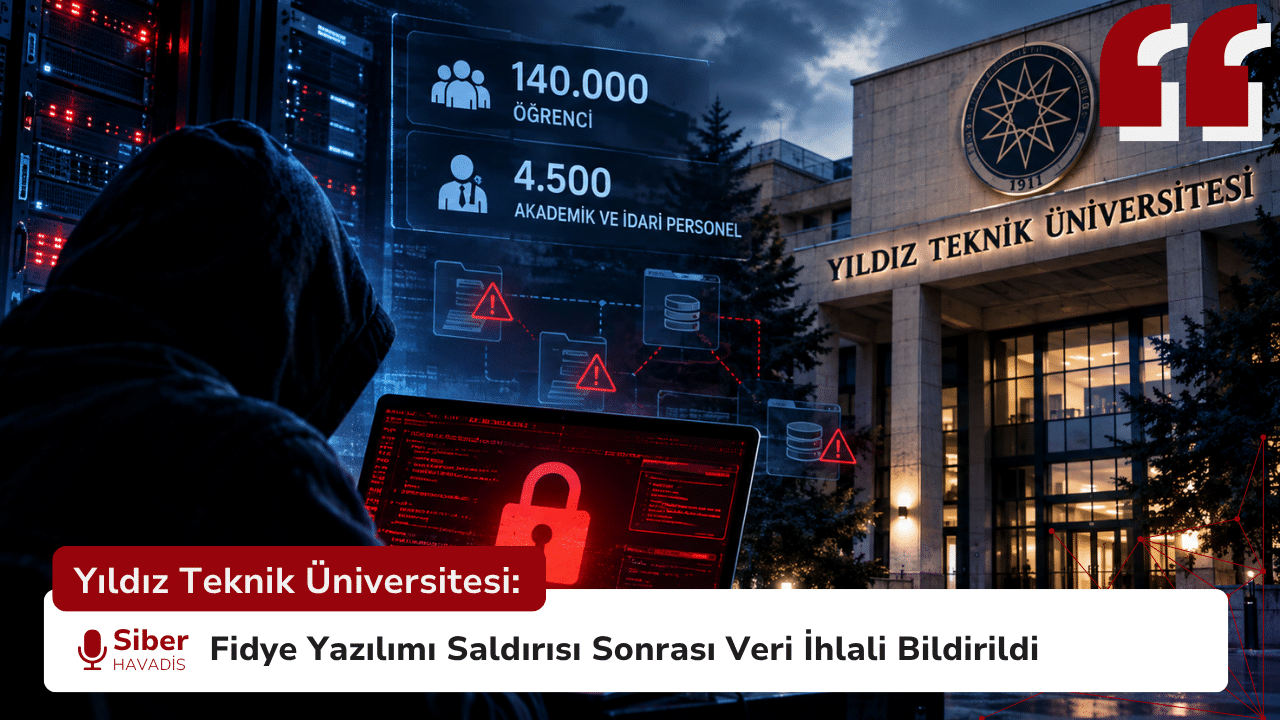
Ekim ayının ilk günlerinden itibaren Yıldız Teknik Üniversitesi (YTÜ) sistemlerinde ve Öğrenci Bilgi Sistemi (OBS) portalında yaşanan geniş çaplı erişim kesintileri, fidye yazılımı saldırısı ve kişisel veri ihlali iddialarını gündeme getirdi. Başlangıçta altyapı veya sunucu arızası olarak değerlendirilen bu kesintilerin, üniversitenin sunucu altyapısını etkileyen bir fidye yazılımı (ransomware) saldırısıyla bağlantılı olduğu bildiriliyor.
KVKK bildirimi ve ihlalin boyutu
Kişisel Verileri Koruma Kurumu (KVKK) tarafından yayımlandığı belirtilen veri ihlali bildirimine göre, üniversitenin sistemlerinde yetkisiz erişim yaşandı. İlk bilgilere göre yaklaşık 140.000 öğrenci ile 4.500 akademik ve idari personelin sistemde kayıtlı kişisel verilerinin saldırıdan etkilenmiş olabileceği tahmin ediliyor.
Hangi veri kategorilerinin (kimlik, iletişim, parola özetleri vb.) etkilenmiş olabileceğinin belirlenmesi için adli bilişim (forensics) incelemelerinin sürdüğü belirtiliyor. Altyapının yeniden çalışır duruma getirilmesi için de olay müdahale (incident response) süreci yürütülüyor.
Saldırının anatomisi: Sistemler nasıl kilitlendi?
Kurumsal ağlara yönelik bu tip büyük çaplı fidye yazılımı operasyonları genellikle zayıf parolalar, yaması yapılmamış güvenlik açıkları veya oltalama (phishing) e-postaları üzerinden gerçekleşen ilk erişim (initial access) aşamasıyla başlıyor.
Bununla birlikte, YTÜ’ye yönelik saldırıda kullanılan ilk erişim yönteminin ve saldırganların ağ içerisindeki hareketlerinin nasıl gerçekleştiği henüz net değil. Fidye yazılımı saldırılarında tehdit aktörleri, ilk erişimin ardından sistem içinde yanal hareket (lateral movement) gerçekleştirerek kritik sunuculara ulaşabiliyor.
Veriler şifrelenmeden önce dışarı aktarılmış olma ihtimali de bu tür olaylarda incelenen senaryolar arasında bulunuyor. Ancak YTÜ olayında veri sızdırma (data exfiltration) gerçekleştiği, yalnızca sistemlerin erişilemez hâle gelmesinden hareketle kesin olarak söylenemez.
Kullanıcılar ne yapmalı? Güvenlik önlemleri
Bu çapta bir olay, yalnızca üniversite altyapısı için değil, öğrenci ve personelin bireysel dijital güvenliği açısından da riskler barındırıyor. Kişisel verilerin ele geçirilmiş olması durumunda bu bilgiler, ilerleyen dönemde hedefli sosyal mühendislik (social engineering) saldırılarında kullanılabilir.
Sistemde kaydı bulunan kullanıcıların şu önlemleri değerlendirmesi öneriliyor:
- Parola değişikliği: YTÜ sistemlerinde kullanılan parolalar bankacılık, e-posta veya sosyal medya gibi diğer platformlarda da kullanılıyorsa bu hesapların parolaları gecikmeden değiştirilmeli. YTÜ hesapları için de üniversitenin resmî güvenlik duyuruları takip edilmeli.
- MFA kullanımı: Desteklenen kritik hesaplarda çok faktörlü kimlik doğrulama (MFA) etkinleştirilmeli.
- Oltalama riskine dikkat: Öğrenci işleri, banka veya kargo firması gibi görünen, aciliyet bildiren şüpheli SMS ve e-postalara karşı dikkatli olunmalı. Bağlantılara tıklamadan önce gönderenin kimliği ve yönlendirilen adres doğrulanmalı.

 Gamze KARASU
 Zeyneb TÜRKMEN
 Yusuf Taha kurt
 Yavuzhan Özgen
 Aybüke CANÖZ