 Yavuzhan Özgen
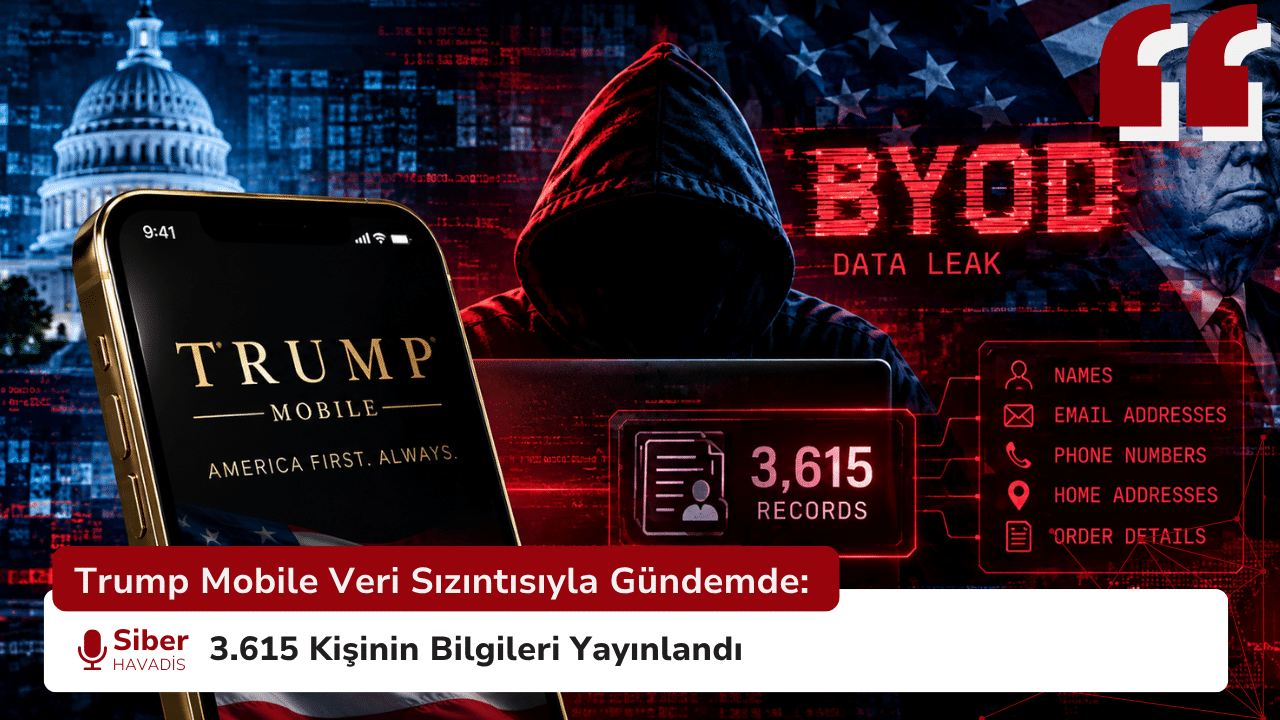
ABD merkezli mobil operatör Trump Mobile, 3.615 kişiye ait bilgilerin BYOD adlı siber suç grubu tarafından yayımlanmasının ardından yeniden veri güvenliği tartışmalarının merkezine geldi. Sızdırılan kayıtlar arasında isim, e-posta adresi, telefon numarası, ev adresi ve sipariş bilgileri bulunuyor. Bazı kayıtların doğruluğu, ilgili kişilerle iletişime geçilerek kontrol edildi.
BYOD ise Trump Mobile sistemlerine Liberty Mobile’da çalışan bir kişi üzerinden eriştiğini ve söz konusu çalışanı bilgi hırsızı (infostealer) türünde bir zararlı yazılımla hedeflediğini iddia ediyor. Grup ayrıca Trump Mobile’ın arka uç sistemlerine erişiminin devam ettiğini ve şirket ile Liberty Mobile’ın çok faktörlü kimlik doğrulama (MFA) kullanmadığını öne sürdü. Bu iddialar şu aşamada bağımsız olarak doğrulanmış değil.
Trump Mobile veri sızıntısında 3.615 kişinin bilgileri ortaya çıktı
BYOD, Trump Mobile’a ait olduğunu öne sürdüğü veri setini kendi veri sızıntısı sitesinde yayımladı. The Register ve The Verge tarafından aktarılan bilgilere göre veri setinde 3.615 kişiye ait kayıt bulunuyor.
Sızdırılan bilgiler arasında ad ve soyad, e-posta adresi, telefon numarası, ev adresi ve sipariş ayrıntıları yer alıyor. Straight Arrow News tarafından yapılan incelemede bazı kişilere ait kayıtların doğruluğu telefon görüşmeleriyle teyit edildi. Veri setindeki kayıtların tamamının Trump Mobile müşterilerine ait olup olmadığı ise kesin değil. The Verge’in görüştüğü kişilerden biri, Trump Mobile hesabını tamamen oluşturmayı başaramadığını ancak şirkete e-posta adresini ve telefon numarasını verdiğini belirtti. Bu durum, sızdırılan kayıtların yalnızca aktif müşterilerle sınırlı olmayabileceğine işaret ediyor.
Sızdırılan verilerde Trump Organization yöneticisinin bilgileri de bulunuyor
Veri setinde Trump Organization’ın başkan yardımcısı ve Chief Information Officer’ı Eric Brunnett’e ait kişisel bilgiler de bulunuyor. Straight Arrow News, Brunnett’in LinkedIn profilinde Trump Organization’ın bilgi teknolojileri ve bilgi güvenliği süreçlerinden sorumlu olduğunun belirtildiğini aktardı.
Buna karşılık Straight Arrow News’in incelemesine göre sızdırılan veriler arasında Donald Trump veya Trump ailesinin diğer üyelerine ait kayıt bulunmuyor. Veri setinde ayrıca daha önce Trump Mobile kullandığını doğrulayan başka kişiler de bulunuyor. Straight Arrow News’in ulaştığı bir müşteri, geçen yıl T1 akıllı telefon için 100 dolarlık ön sipariş ödemesi yaptığını ancak cihazı teslim almadığını söyledi.
BYOD, Liberty Mobile Çalışanı Üzerinden Erişim Sağladığını İddia Ediyor
Grup, Liberty Mobile’da çalışan bir kişinin cihazına infostealer bulaştırdığını ve elde ettiği erişim üzerinden Trump Mobile sistemlerine ulaştığını öne sürdü. The Verge, BYOD üyesinin bu yöntemi PCMag’e anlattığını ve Liberty Mobile’ın Trump Mobile’ın ağını işleten taşıyıcı olduğunu belirtiyor. Infostealer, bilgisayarlarda kayıtlı kimlik bilgileri, tarayıcı verileri ve oturum bilgileri gibi hassas verileri çalmak amacıyla kullanılan kötü amaçlı yazılımlar için kullanılan genel bir terimdir.
BYOD ayrıca hem Trump Mobile hem de Liberty Mobile tarafında çok faktörlü kimlik doğrulamanın kullanılmadığını iddia etti. Böyle bir durumun doğrulanması hâlinde ele geçirilen bir hesabın ek bir doğrulama katmanı olmadan kullanılabilmesi mümkün olabilir. Ancak MFA kullanılmadığı yönündeki bu iddia da kamuya açık bağımsız kanıtlarla doğrulanmış değil.
Trump Mobile’ın Arka Uç Sistemlerine Hala Erişim İddiası
BYOD, müşteri verilerini yayımlamanın yanı sıra Trump Mobile’ın arka uç sistemlerine hala erişimi bulunduğunu da öne sürdü.
Straight Arrow News’e göre grubun bir temsilcisi, müşterilerden birine ait kişisel bilgileri gösteren bir ekran görüntüsü paylaştı. Ancak bir ekran görüntüsü tek başına saldırganların hâlen aktif bir oturuma sahip olduğunu veya erişimin ne kadar süredir devam ettiğini kanıtlamıyor. Trump Mobile’ın arka uç sistemlerinde hangi hesapların veya hizmetlerin etkilendiği konusunda ise şirket tarafından kamuoyuna ayrıntılı bir açıklama yapılmadı.
Trump Mobile ve Liberty Mobile’dan Doğrulama Gelmedi
The Verge, Trump Mobile’a yorum almak amacıyla ulaştığını ancak hemen yanıt alamadığını bildirdi. The Register da Trump Organization ve Liberty Mobile’a yönelttiği sorulara yanıt verilmediğini aktardı. Bu nedenle saldırının nasıl gerçekleştirildiği, MFA’nın kullanılıp kullanılmadığı ve BYOD’un sistemlere hâlen erişip erişmediği gibi kritik noktalar şu aşamada ağırlıklı olarak saldırganların beyanlarına dayanıyor.
Buna karşılık yayımlanan veri setinin varlığı ve bazı kayıtların gerçek kişilerle yapılan görüşmeler sonucunda doğrulanması konusunda daha somut bulgular bulunuyor.
EndZone da Trump Mobile’ı Hedef Aldığını İddia Etti
BYOD’un paylaşımından yaklaşık bir hafta önce EndZone adını kullanan başka bir grup da Trump Mobile’ı ihlal ettiğini ve çalınan bir veri setini yayımladığını iddia etti.
The Register, güvenlik araştırmacısı Dominic Alvieri’nin iki olayın aynı ilk ihlalle bağlantılı olabileceğini değerlendirdiğini aktarıyor. Ancak bunu doğrulayan bağımsız bir teknik kanıt bulunmuyor. Dolayısıyla BYOD ve EndZone tarafından yayımlanan verilerin iki ayrı saldırıdan mı kaynaklandığı, yoksa aynı ihlalin farklı gruplar tarafından mı kullanıldığı kesin olarak bilinmiyor.
Trump Mobile Mayıs Ayında da Veri Maruziyeti Yaşamıştı
BYOD’un iddia ettiği olay, Trump Mobile’ın 2026 yılındaki ilk veri güvenliği sorunu değil.
Mayıs ayında TechCrunch, Trump Mobile müşterilerine ait isim, e-posta adresi, posta adresi, cep telefonu numarası ve sipariş tanımlayıcılarının açık internet üzerinden erişilebilir olduğunu bildirdi. Şirket daha sonra bu veri maruziyetini doğruladı.
Trump Mobile sözcüsü Chris Walker, TechCrunch’a yaptığı açıklamada şirketin olayla ilgili inceleme yürüttüğünü ve o sırada müşteri verilerinin yanı sıra içerik veya finansal bilgilerin internete sızdığına dair kanıt bulunmadığını söyledi. Şirket ayrıca bunun Trump Mobile’ın ağı, sistemleri veya altyapısına yönelik bir ihlal olmadığını, belirli operasyonları destekleyen üçüncü taraf bir platform sağlayıcısıyla bağlantılı olduğunu belirtti. Mayıs ayındaki veri maruziyeti ile BYOD’un Ekim ayında iddia ettiği saldırının aynı olay olduğuna veya aralarında doğrudan bağlantı bulunduğuna ilişkin bağımsız bir kanıt bulunmuyor.
Kaynaklar
- A Trump Mobile breach may have exposed data of more than 3,600 people — The Verge
- Trump Mobile’s latest problem: Hackers just released customer information — Straight Arrow News
- Trump Mobile customers’ data dumped – and some never even received their gold device — The Register
- Hackers: We Stole Data From 3,615 Trump Mobile Customers — Yahoo Tech

 Gamze KARASU
 Zeyneb TÜRKMEN
 Yusuf Taha kurt
 Yusuf KÜRÜM
 Aybüke CANÖZ