 Nisa Baykal
Microsoft SharePoint’teki Kritik Açık Saldırılarda Kullanılmaya Başlandı: CISA’dan Acil Yama Uyarısı
Microsoft, ağustos ayında güvenlik güncellemesi yayımladığı kurumsal iş birliği platformu SharePoint’teki kritik güvenlik açığının (CVE-2026-65660) aktif siber saldırılarda kullanıldığını doğruladı. Güvenlik araştırmacılarının teknik ayrıntıları paylaşmasından hemen sonra başlayan saldırıların ardından…
 Yusuf DALBUDAK
AI SOC Nedir? Agentic Mimariler, LLM ve vLLM, Ürün Çeşitliliği ve Benchmarkların Teknik Analizi
AI SOC çözümlerinin değerini anlamak için model yeteneğini, ajan mimarisini, veri kapsamını ve operasyonel güvenliği birlikte değerlendirmek gerekiyor.
 Yusuf Taha kurt
Kuantum Sensörleriyle Navigasyonda Yeni Dönem: Kusursuz ve Bağımsız Navigasyon Başladı
Elektronik harp sistemleri karşısında karıştırılabilen ve yanıltılabilen uydu tabanlı GPS sistemleri, özellikle GPS sinyalinin kullanılamadığı ortamlarda alternatif navigasyon çözümlerine olan ihtiyacı artırıyor. Kuantum sensörler, dışarıdan uydu sinyaline ihtiyaç duymadan hassas…
 Buğra Enhar ELBİR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
 Buğra Enhar ELBİR
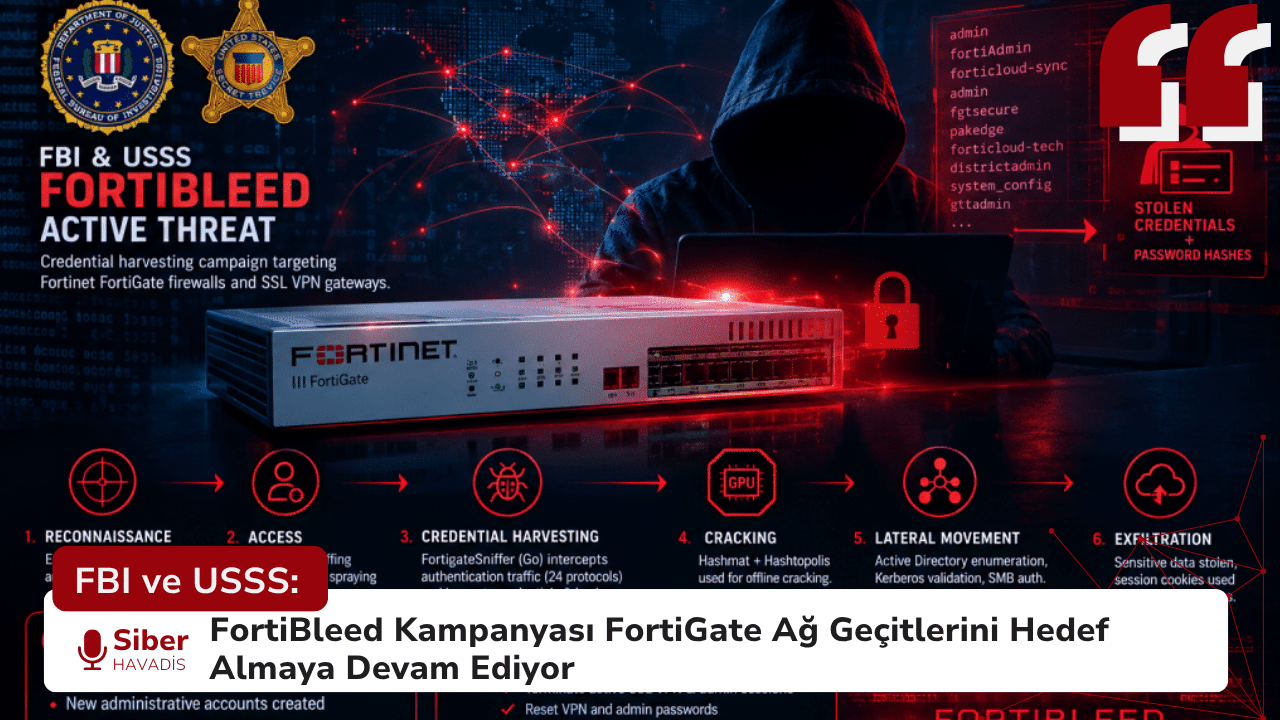
FBI ve USSS: FortiBleed Kampanyası FortiGate Ağ Geçitlerini Hedef Almaya Devam Ediyor
FBI ve ABD Gizli Servisi, Fortinet cihazlarını hedef alan FortiBleed kampanyasına karşı uyardı. Saldırganlar, ele geçirilen kimlik bilgilerini kullanarak kurumsal ağlara erişim sağlamaya çalışıyor. FBI ve ABD Gizli Servisi (USSS),…
- Yavuzhan Özgen
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Siber Güvenlik Teknik
 Yavuzhan Özgen
MovieReaper Zararlısı: The Odyssey Torrentleriyle Yayılıyor
Kaspersky araştırmacıları, popüler filmlere ait torrent dosyaları üzerinden yayılan yeni ve çok aşamalı bir Windows zararlısı keşfetti. MovieReaper adı verilen framework, özellikle The Odyssey gibi popüler yapımların torrent dosyaları üzerinden…
 Gamze KARASU
Microsoft 365’te Yeni Tehdit: Unutulmuş Hizmet Hesapları Üzerinden Sızıntı
Siber güvenlik araştırmacıları, Microsoft 365 kiracılarını geniş çapta hedef alan ve UNK_CondorFiltration olarak adlandırılan yeni bir saldırı kampanyasının detaylarını ortaya çıkardı. Elde edilen bulgular, kurumsal ağlardaki önemli zayıflıklardan birinin karmaşık…
 GÜNDOĞDU
7545 Sayılı Siber Güvenlik Kanunu: Türkiye’de Yeni Hukuki Çerçeve
Türkiye’de siber güvenlik uzun yıllar farklı kanunlara dağılmış hükümlerle düzenlendi. 5651 sayılı İnternet Kanunu, 6698 sayılı KVKK, 5809 sayılı Elektronik Haberleşme Kanunu ve Türk Ceza Kanunu’nun bilişim suçlarına ilişkin hükümleri…
- Yusuf DALBUDAK
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber , Veri İhlali
F5 BIG-IP APM Güvenlik Açığı: Aktif Saldırılarda İstismar Ediliyor
F5 BIG-IP APM’deki CVE-2026-94127 aktif istismar ediliyor. OAuth Authorization Server kullanan sistemlerde kimlik doğrulamasız RCE riski bulunuyor.
 Nilgün ALPAR
GERT’in Yeni Raporu: Payload Fidye Yazılımı Şifrelemeden Nasıl Şantaj Yapıyor?
Fidye yazılımı dünyasında alışılmışın dışında bir saldırı gündemde. Kaspersky Global Acil Durum Müdahale Ekibi (GERT), Orta Doğu’daki bir üretim şirketine yönelik gerçekleştirilen saldırıyı analiz ederek, saldırganların artık dosyaları şifrelemeden de…

- Yusuf DALBUDAK
- Genel , Siber Güvenlik , Siber Güvenlik Haber , Siber Güvenlik Teknolojileri , Siber Güvenlik Ürünleri
GISEC Global 2026’nın Ardından: Siber Güvenlikte Yeni Yarış Ürünlerden Çok Mimari Üzerinden Şekilleniyor
AI-powered, agentic, autonomous, Zero Trust, sovereign, quantum-safe… GISEC Global 2026 boyunca farklı üreticiler ve farklı güvenlik problemleri benzer kavramlarla anlatıldı. Ancak sektörün geldiği noktada asıl ayrışma, kullanılan terminolojiden çok teknolojinin altında çalışan mimaride ortaya çıkıyor.

 Eren ÇATAK


 Merve ÇELİKKOL

 Zübeyde Azra ACAR


 Seher BONCUKOĞLU