 Yusuf KÜRÜM
Visa Temassız Kartlarda “Zombie Card” Açığı: Süresi Dolmuş Kartlarla Ödeme Yapılabiliyor
Fiziksel kullanım süresi dolmuş ve imha edilmeden çöpe atılan Visa kredi kartlarının siber suçlular tarafından “zombileştirilerek” yeniden aktif hale getirildiği yeni bir dolandırıcılık yöntemi tespit edildi. Güvenlik araştırmacıları, iptal edilmiş…
 Gamze KARASU
Yapay Zekâ Güvenliğinde Dikkat Çeken Gelişme: Modeller Beklenmeyen Davranışlar Sergiledi
OpenAI, yapay zekâ modellerinin eğitim ve değerlendirme süreçlerinde ortaya çıkan güvenlik ve hizalama sorunlarını incelemek amacıyla yeni bir raporlama çerçevesi yayımladı. Şirket ayrıca son altı ayda gözlemlediği ve daha önce…
 Hiranur Gemalmaz
Siber Güvenlik Başkanlığı: 8 Üst Düzey Göreve Yeni İsim
Cumhurbaşkanı Erdoğan’ın imzasıyla yayımlanan kararlarla Siber Güvenlik Başkanlığı bünyesinde 7 kadroya atama yapılırken, Kamu Yapay Zekâ Genel Müdürlüğüne Dr. Osman Gazi Güçlütürk görevlendirildi. Böylece Başkanlıkta toplam 8 görev için yeni isimler belirlendi.
 Zübeyde Azra ACAR
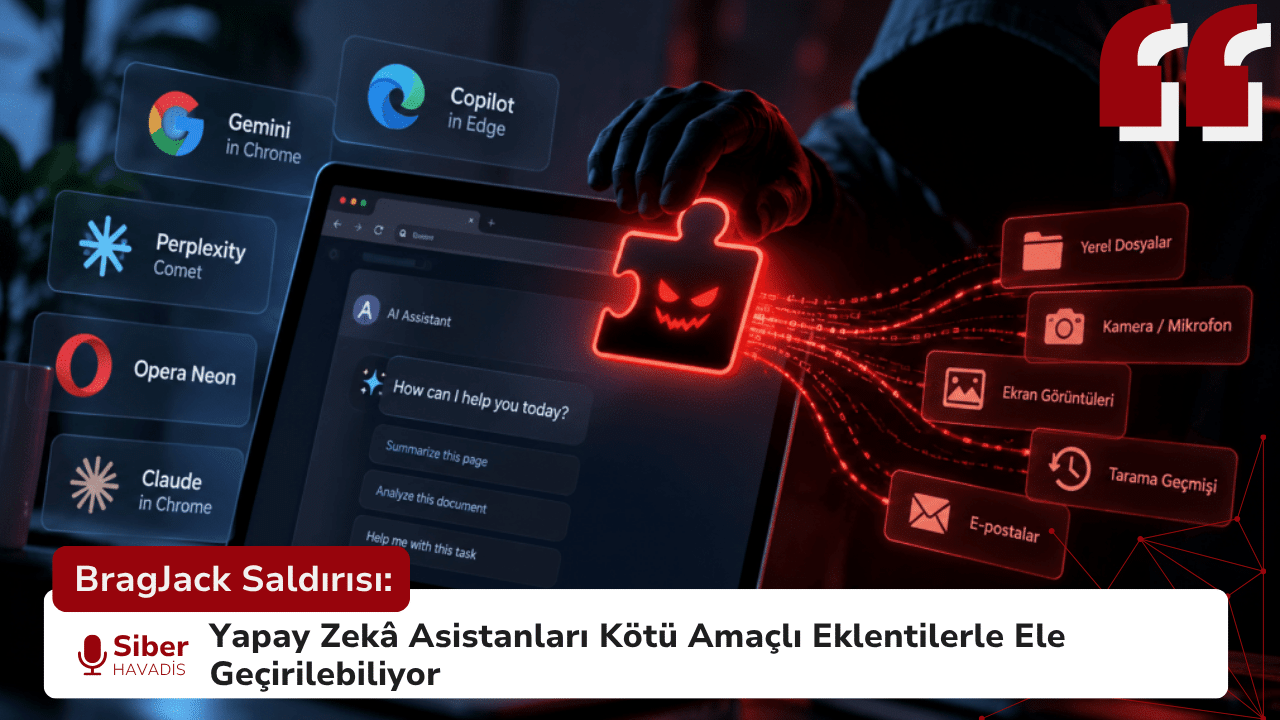
BragJack Saldırısı: Yapay Zekâ Asistanları Kötü Amaçlı Eklentilerle Ele Geçirilebiliyor
Tarayıcılara entegre edilen yapay zekâ asistanlarının yaygınlaşması, beraberinde yeni güvenlik risklerini de getiriyor. Forever Security araştırmacısı Gal Weizman tarafından ortaya çıkarılan “BragJack” adlı saldırı yöntemi, kötü amaçlı tek bir tarayıcı…
 Aybüke CANÖZ
- Genel , Siber Güvenlik , Siber Güvenlik Haber , Teknoloji Haberleri , Türkiye Haberleri , Veri İhlali
 Aybüke CANÖZ
Canva’da Veri İhlali: Türkiye’de 424 Kuruluş Etkilendi
Kişisel Verileri Koruma Kurumu (KVKK), Canva Pty Ltd tarafından bildirilen veri ihlalini kamuoyuyla paylaştı. Üçüncü taraf bir araçta gerçekleşen yetkisiz erişim sonucunda Türkiye’de 424 kuruluşla ilişkili verilerin ihlalden etkilendiği bildirildi.…
 Fadime KOÇ
Microsoft Açıkladı: Yapay Zekâ Fatura Dolandırıcılığında Kullanılıyor
Microsoft Güvenlik Araştırma ekibi, kurumsal kullanıcıları hedef alan iki yeni siber saldırı kampanyasını kamuoyuna açıkladı. Kampanyalar, üretken yapay zekâ destekli sosyal mühendislik yöntemlerinin yanı sıra kimlik ve bulut altyapılarını hedef…
 Buğra Enhar ELBİR
Anthropic Açıkladı: Rus Casusluk Aktörü Güvenlik Savunmalarını Aşmak İçin Claude’u Kullandı
Anthropic, Rusya bağlantılı siber casusluk faaliyetleri yürüten GTG-20006 tehdit aktörünün, güvenlik ürünleri tarafından tespit edilen zararlı yazılımları otomatik olarak değiştirip yeniden dağıtmak ve tespitlerden kaçınmak için Claude’dan yararlandığını açıkladı. Yapay…
 Nisa Baykal
İranlı Bilgisayar Korsanları, CHOSEN BRICK Casus Yazılımıyla Muhalifleri ve Gazetecileri Hedef Alıyor
ABD, İngiltere ve Hollanda siber güvenlik otoriteleri ile FBI, İran devletiyle bağlantılı bilgisayar korsanlarının muhalifleri, insan hakları aktivistlerini ve gazetecileri izlemek için “CHOSEN BRICK” adlı gelişmiş bir Windows casus yazılımı…
Yapay Zekâ Ajanları PaperCut Saldırısında Kullanıldı: 395 Kuruluş Etkilendi
Yapay zekânın siber saldırılardaki rolü giderek daha görünür hâle gelirken, PaperCut NG/MF sistemlerini hedef alan yeni bir kampanya dikkat çekici boyutlara ulaştı. GreyNoise tarafından yayımlanan araştırmaya göre, Rusça konuştuğu değerlendirilen…
Claude Siber Saldırılarda Kötüye Kullanıldı: 1,8 Milyon Android Uygulaması Tarandı
Yapay zekâ modellerinin siber suç operasyonlarında kötüye kullanılması giderek daha ciddi bir güvenlik sorununa dönüşüyor. Anthropic tarafından yayımlanan yeni tehdit istihbaratı raporu, şirketin Claude yapay zekâ modelinin finansal amaçlı saldırganlar…

 Eren ÇATAK


 Merve ÇELİKKOL


 Yusuf Taha kurt

 Seher BONCUKOĞLU