 Zübeyde Azra ACAR
Yapay Zekâ Ajanları PaperCut Saldırısında Kullanıldı: 395 Kuruluş Etkilendi
Yapay zekânın siber saldırılardaki rolü giderek daha görünür hâle gelirken, PaperCut NG/MF sistemlerini hedef alan yeni bir kampanya dikkat çekici boyutlara ulaştı. GreyNoise tarafından yayımlanan araştırmaya göre, Rusça konuştuğu değerlendirilen…
Claude Siber Saldırılarda Kötüye Kullanıldı: 1,8 Milyon Android Uygulaması Tarandı
Yapay zekâ modellerinin siber suç operasyonlarında kötüye kullanılması giderek daha ciddi bir güvenlik sorununa dönüşüyor. Anthropic tarafından yayımlanan yeni tehdit istihbaratı raporu, şirketin Claude yapay zekâ modelinin finansal amaçlı saldırganlar…
 Yusuf DALBUDAK
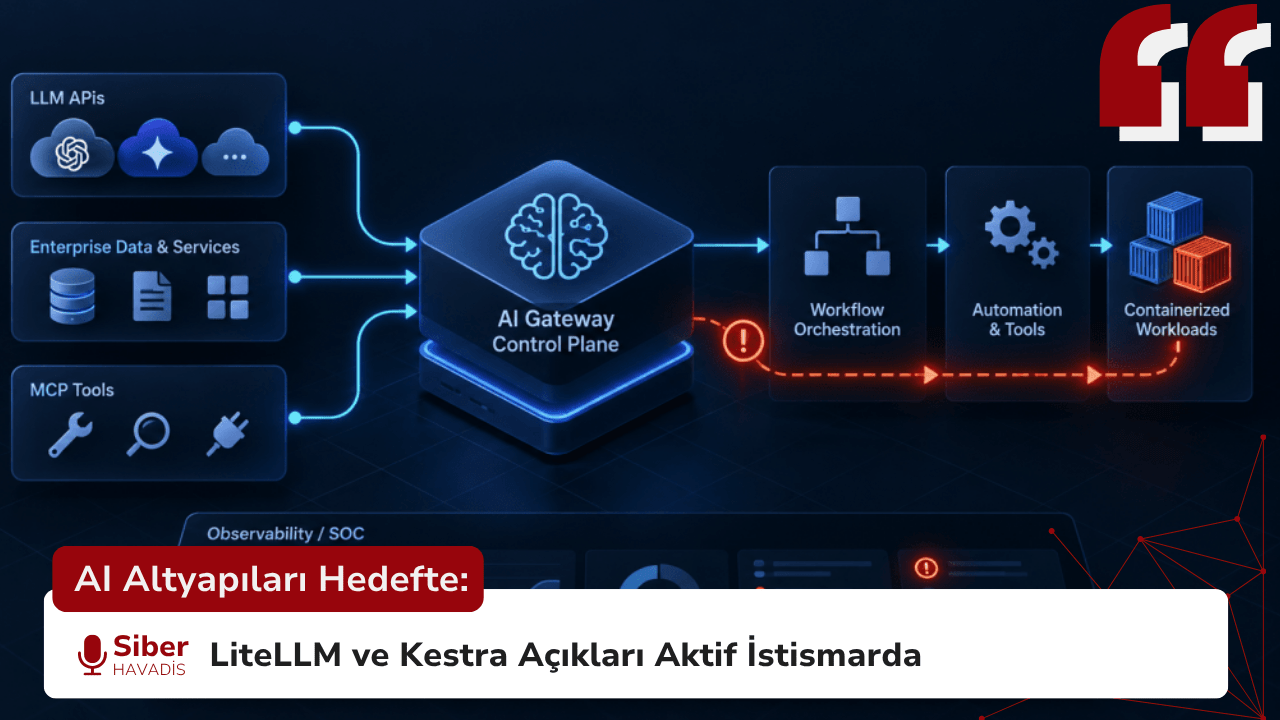
AI Altyapıları Hedefte: LiteLLM ve Kestra Açıkları Aktif İstismarda
CISA, LiteLLM ve Kestra’daki iki güvenlik açığını aktif istismar kanıtıyla KEV kataloğuna ekledi. Bulgular, AI gateway ve workflow platformlarının kimlik, araç erişimi ve kod çalıştırma yetkilerini bir araya getiren kritik…

 Yusuf KÜRÜM
Kaspersky’den KOBİ’lere uyarı: Siber saldırılarda BT ekipleri öne çıkıyor
Eylül 2026’nın başlarında Kaspersky tarafından yayımlanan küresel siber güvenlik araştırması, KOBİ’leri hedef alan siber tehditlerde dikkat çekici bir eğilime işaret ediyor. Araştırmaya göre en zarar verici siber saldırılarda BT ve…

N-able N-central: CVSS 10 Puanlı CVE-2026-86218 İçin Acil HF4 Güncellemesi
N-able, N-central RMM platformunda kimlik doğrulama gerektirmeden uzaktan kod çalıştırmaya izin verebilen CVE-2026-86218 için Hotfix 4 güncellemesini yayımladı. CVSS v4.0 puanı 10.0 olan açık, özellikle şirket içi N-central kurulumlarında acil güncelleme gerektiriyor.
 Fadime KOÇ
Packagist: Zararlı Temalar iPhone’larda Casus Yazılım Saldırısına Yol Açıyor
Siber güvenlik alanında son dönemde belgelenen ve yazılım tedarik zinciri ile mobil cihaz güvenliğini doğrudan kesiştiren kritik bir tehdit, dijital ekosistemlerin karşı karşıya olduğu riskleri gözler önüne seriyor. Socket güvenlik…
CVE-2026-59310: VMware vCenter Zafiyeti
Broadcom tarafından yakın zamanda yaması yayınlanan ve CVSS skoru 9.8 (Kritik) olarak belirlenen VMware vCenter Syslog Server zafiyeti, siber saldırganların yeni hedefi haline geldi. Yamanın yayınlanmasından sadece günler sonra başlayan…
 Gamze KARASU
MLflow Güvenlik Açığı Aktif Olarak İstismar Ediliyor: Bulut Kimlik Bilgileri Tehlikede
Açık kaynaklı yapay zekâ platformu MLflow ile endüstriyel otomasyon sistemlerinde kullanılan FUXA, kritik güvenlik açıkları nedeniyle saldırganların hedefi haline geldi. Araştırmacılar, özellikle MLflow’daki güvenlik açığının internete açık Açık kaynaklı yapay…
 Yusuf Taha kurt
- Genel , Kripto , Kuantum Bilgisayarlar , Kuantum Teknolojileri , Siber Güvenlik , Siber Güvenlik Haber
 Yusuf Taha kurt
ABD Finans Sektörü: “Q-Day” Alarmı
ABD finans sektörü, mevcut şifreleme altyapılarını saniyeler içinde çökertebilecek olan kuantum bilgisayarların yarattığı tehdide karşı savunma kalkanlarını devreye alıyor. Geleneksel bilgisayarların binlerce yılda çözebileceği RSA ve ECC gibi standart şifreleme…
 Fatmagül YAŞAR
BTK’da Yeni Dönem: Mehmet Koçyiğit Başkanlığa Atandı
Bilgi Teknolojileri ve İletişim Kurulu’nda (BTK) yeni başkan ve kurul üyeleri belirlendi. 31 Ağustos 2026 tarihli Resmî Gazete’de yayımlanan 2026/274 sayılı Cumhurbaşkanlığı Kararı ile mevcut Kurul Üyesi Mehmet Koçyiğit BTK…

 Eren ÇATAK


 Merve ÇELİKKOL



 Seher BONCUKOĞLU