 Yusuf DALBUDAK
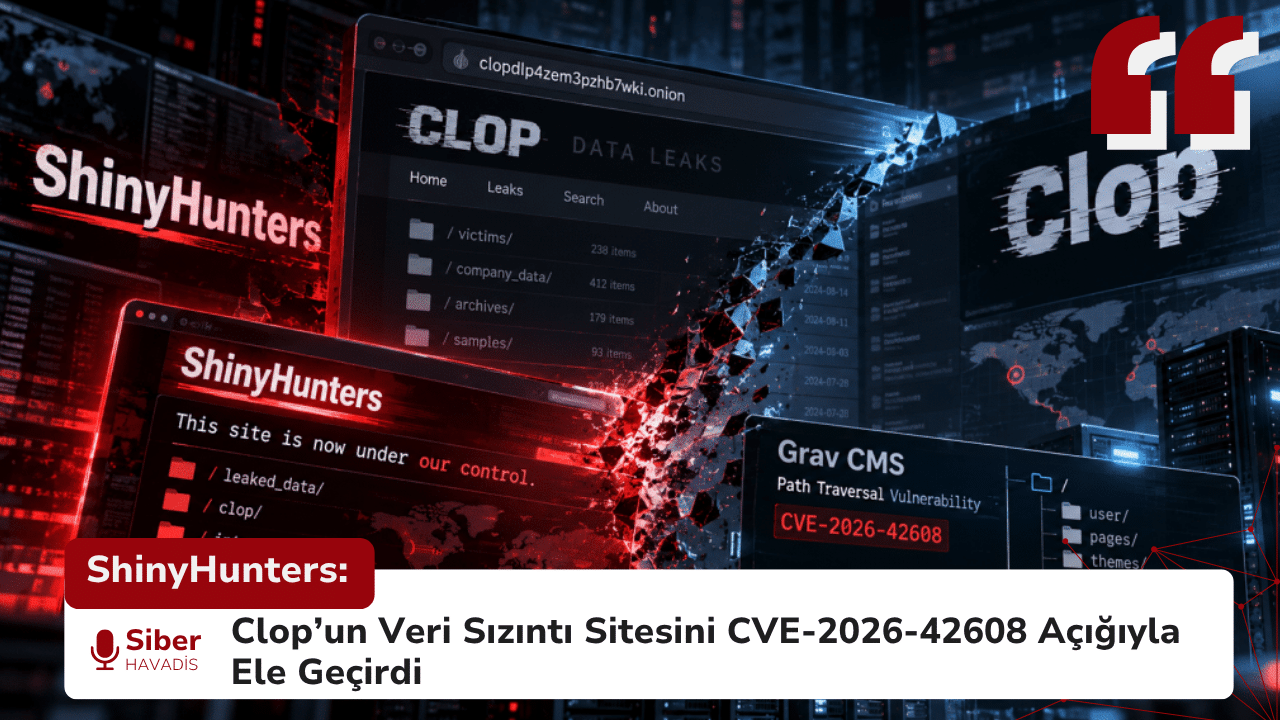
ShinyHunters, Clop ransomware grubunun Tor ağı üzerinde kullandığı veri sızıntı sitesini ele geçirerek grubun kendi şantaj altyapısını hedef aldı. İlk olarak site üzerinde değişiklik yapan ShinyHunters, daha sonra Clop’a ödeme talebi yönelttiğini ve sunucu üzerindeki bazı kritik verileri ele geçirdiğini öne sürdü.
Olayı daha dikkat çekici hâle getiren nokta ise saldırının yalnızca tehdit aktörleri arasındaki bir güç gösterisinden ibaret olmaması. İncelemenin ilerleyen günlerinde Clop, eski Grav CMS kurulumunun tam olarak güncel olmadığını kabul ederken, Grav geliştiricileri saldırıda kullanılan güvenlik açığının gerçek olduğunu doğruladı.
Clop’un kendi şantaj altyapısı hedef oldu
Clop uzun süredir ele geçirdiği kurumlardan çaldığı verileri yayımlamak ve mağdurlar üzerinde baskı oluşturmak için Dark Web üzerindeki data leak site altyapısını kullanıyor.
ShinyHunters ise Eylül ayında bu altyapının kontrolünü ele geçirerek Clop’un sitesini kendi içerikleriyle değiştirdi. BleepingComputer, hem sunucuya yüklenen ilk dosyanın hem de daha sonra gerçekleştirilen site değişikliğinin doğrudan Clop altyapısından sunulduğunu doğruladı.
ShinyHunters bunun ötesinde kaynak kodlarını, Grav CMS bileşenlerini, sistem loglarını ve Clop’un Tor onion servisine ait private key’leri ele geçirdiğini iddia etti.
Bu iddiaların tamamı bağımsız olarak doğrulanmış değil.
Clop ise daha sonra eski onion adresinden taşındığını açıklayarak yeni bir Tor adresi kullanmaya başladı. Grup aynı zamanda saldırganların finansal veya operasyonel açıdan değerli verilere eriştiği iddiasına karşı çıktı.
Saldırının merkezinde CVE-2026-42608 bulunuyor
Olayın teknik tarafında Grav CMS bulunuyor.
ShinyHunters, Clop sunucusunun Grav CMS 1.7.43 çalıştırdığını ve form yükleme mekanizmasındaki kimlik doğrulama gerektirmeyen bir path traversal açığından faydalandığını belirtti.
Grav geliştiricileri daha sonra açıklanan teknik mekanizmanın doğru olduğunu doğruladı. Güvenlik açığı CVE-2026-42608 olarak takip ediliyor.
Sorun, form yüklemelerinde kullanılan bazı kullanıcı kontrollü değerlerin geçici dosya yolları oluşturulurken yeterince sınırlandırılmamasından kaynaklanıyor.
Normal şartlarda uygulamanın belirlenmiş bir dizin içerisinde oluşturması gereken dosya yolu, manipüle edilen girdiler aracılığıyla beklenen dizinin dışına taşınabiliyor. Böylece saldırgan uygulamanın erişebildiği farklı konumlara dosya yazılmasını sağlayabiliyor.
Buradaki kritik detay ise açığın Grav 2.0 geliştirme sürecinde daha önce düzeltilmiş olmasına rağmen güvenlik düzeltmesinin eski 1.7 dalına aktarılmamış olması.
Clop’un kullandığı 1.7.43 sürümü bu nedenle savunmasız durumda kaldı.
Olayın ardından Grav geliştiricileri düzeltmeyi 1.7 sürüm ailesine de taşıyarak Grav 1.7.53.4 sürümünü yayımladı. Grav, 1.7 kullanan sistemlerin bu sürüme yükseltilmesini tavsiye ediyor.
ShinyHunters neden Clop’u hedef aldı?
İki grup arasındaki gerilimin geçmişi 2025 yılında gerçekleştirilen Oracle E-Business Suite saldırılarına kadar uzanıyor.
Clop bağlantılı aktörler, 2025 yılında Oracle EBS sistemlerini hedef alan geniş çaplı bir veri hırsızlığı ve şantaj kampanyası yürüttü. Kampanyada CVE-2025-61882 dahil olmak üzere birden fazla güvenlik açığından yararlanıldığı biliniyor.
ShinyHunters ise bu operasyonlarda kullanılan exploitlerden birinin başlangıçta kendilerine ait olduğunu ve Clop tarafından izinsiz şekilde kullanıldığını öne sürüyor.
Ancak bu noktada iki farklı veri setini birbirinden ayırmak gerekiyor.
Google Threat Intelligence Group ve Mandiant, 2025 yılındaki Oracle EBS saldırılarını analiz ederken Scattered Lapsus$ Hunters tarafından yayımlanan exploit ile gözlemledikleri saldırı aktiviteleri arasında bazı teknik benzerlikler tespit etmişti. Buna rağmen araştırmacılar, ShinyHunters olarak takip edilen aktörlerin ilk saldırı aktivitelerinde yer aldığını gösterecek yeterli kanıt bulunmadığını açıkça belirtmişti.
Dolayısıyla bugün yaşanan anlaşmazlığın nedenine ilişkin anlatının önemli bölümü hâlen ShinyHunters’ın kendi iddialarına dayanıyor.
Asıl risk Clop’tan daha geniş olabilir
Bu olayın kurumsal güvenlik açısından en dikkat çekici tarafı Clop’un sitesinin değiştirilmesinden çok, saldırgan altyapısındaki olası veri erişimi.
Eğer ShinyHunters gerçekten sistem loglarına, Tor private key’lerine veya önceki ödeme süreçlerine ait kayıtlara eriştiyse, olay geçmişte Clop tarafından hedef alınmış kurumlar açısından ikinci bir risk dalgası oluşturabilir.
Özellikle saldırganlarla iletişim kurmuş kurumlara ait metadata, ödeme bilgileri veya kripto para adreslerinin başka bir tehdit aktörünün eline geçmesi yeniden şantaj, hedefli saldırı veya operasyonel istihbarat amacıyla kullanılabilir.
Ancak bu verilerin gerçekten ele geçirildiği henüz bağımsız olarak doğrulanmış değil.
Saldırgan altyapıları da patch management problemi yaşıyor
Clop vakası ironik ama öğretici bir noktayı ortaya koyuyor.
İnternete açık bir sistem saldırganlara ait olsa bile temel güvenlik prensipleri değişmiyor. Asset inventory, sürüm yönetimi, attack surface management, log takibi ve zamanında patch uygulanması yapılmadığında altyapı saldırıya açık kalıyor.
Burada kompromize edilen sistem dünyanın en bilinen ransomware operasyonlarından birine ait olmasına rağmen saldırı zincirinin merkezinde son derece klasik bir problem bulunuyor: güncel olmayan internet-facing yazılım.
Bu nedenle olay yalnızca iki siber suç grubu arasındaki sıra dışı bir çatışma olarak değerlendirilmemeli.
Clop’un kendi kullandığı saldırı yüzeyinin başka bir tehdit aktörü tarafından istismar edilmesi, saldırı altyapılarının bile aynı temel güvenlik problemlerinden muaf olmadığını gösteriyor.

 Gamze KARASU
 Zeyneb TÜRKMEN
 Yusuf Taha kurt
 Yusuf KÜRÜM
 Yavuzhan Özgen
 Aybüke CANÖZ