 Yavuzhan Özgen
Ampath Laboratories Siber Saldırıyı Doğruladı: 80 Milyon Kayıt İddiası Tartışılıyor
Güney Afrika’nın büyük patoloji laboratuvarı sağlayıcılarından Ampath Laboratories, 2 Ekim 2026’da tespit edilen bir siber güvenlik olayını doğruladı. ByteToBreach adlı tehdit aktörü, şirketin veritabanlarından 80 milyondan fazla kayıt çaldığını öne…
ASOS’ta Siber Güvenlik Alarmı: Müşteriler “ASOS HACKED” Bildirimiyle Karşılaştı
İngiltere merkezli online moda perakendecisi ASOS, 6 Ekim 2026 tarihinde müşterilerin telefonlarında görülen “ASOS HACKED” başlıklı şüpheli bildirimle siber güvenlik gündeminin merkezine oturdu. Bildirimde saldırganlar, şirketin Snowflake ortamını tamamen ele…
Trump Mobile Veri Sızıntısıyla Gündemde: 3.615 Kişinin Bilgileri Yayınlandı
ABD merkezli mobil operatör Trump Mobile, 3.615 kişiye ait bilgilerin BYOD adlı siber suç grubu tarafından yayımlanmasının ardından yeniden veri güvenliği tartışmalarının merkezine geldi. Sızdırılan kayıtlar arasında isim, e-posta adresi,…
 Zübeyde Azra ACAR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
 Zübeyde Azra ACAR
GitLab AI Gateway: CVSS 9.9 Puanlı Kritik Açık İçin Güncelleme Yayımlandı
GitLab, Self-Hosted AI Gateway kurulumlarını etkileyen CVE-2026-90970 numaralı güvenlik açığını gidermek için yeni sürümler yayımladı. GitLab tarafından CVSS v3.1’e göre 9.9 puan verilen açık, belirli koşullar altında kimliği doğrulanmış ve…
 Zeyneb TÜRKMEN
iPhone: GrayKey Preserve ile 72 Saatlik Güvenlik Koruması Aşılabiliyor
Apple, iPhone kullanıcılarının cihazları fiziksel olarak ele geçirildiğinde verilerini korumak için farklı güvenlik katmanları kullanıyor. Bunlardan biri de cihaz belirli bir süre kullanılmadığında devreye giren otomatik yeniden başlatma mekanizması. Ancak…
The Gentlemen: FTAPI’ye Fidye Yazılımı Saldırısı Düzenlediğini İddia Etti
Almanya merkezli veri transfer hizmeti sağlayıcısı FTAPI Software GmbH, The Gentlemen fidye yazılımı (ransomware) grubunun veri sızıntı sitesinde listelenmesinin ardından 14 Eylül 2026’da bir siber güvenlik olayı yaşandığını doğruladı. FTAPI’nin…
 Yusuf DALBUDAK
ShinyHunters: Clop’un Veri Sızıntı Sitesini CVE-2026-42608 Açığıyla Ele Geçirdi
ShinyHunters, Clop ransomware grubunun Tor ağı üzerinde kullandığı veri sızıntı sitesini ele geçirerek grubun kendi şantaj altyapısını hedef aldı.
 Nisa Baykal
Microsoft SharePoint’teki Kritik Açık Saldırılarda Kullanılmaya Başlandı: CISA’dan Acil Yama Uyarısı
Microsoft, ağustos ayında güvenlik güncellemesi yayımladığı kurumsal iş birliği platformu SharePoint’teki kritik güvenlik açığının (CVE-2026-65660) aktif siber saldırılarda kullanıldığını doğruladı. Güvenlik araştırmacılarının teknik ayrıntıları paylaşmasından hemen sonra başlayan saldırıların ardından…
- Buğra Enhar ELBİR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
 Buğra Enhar ELBİR
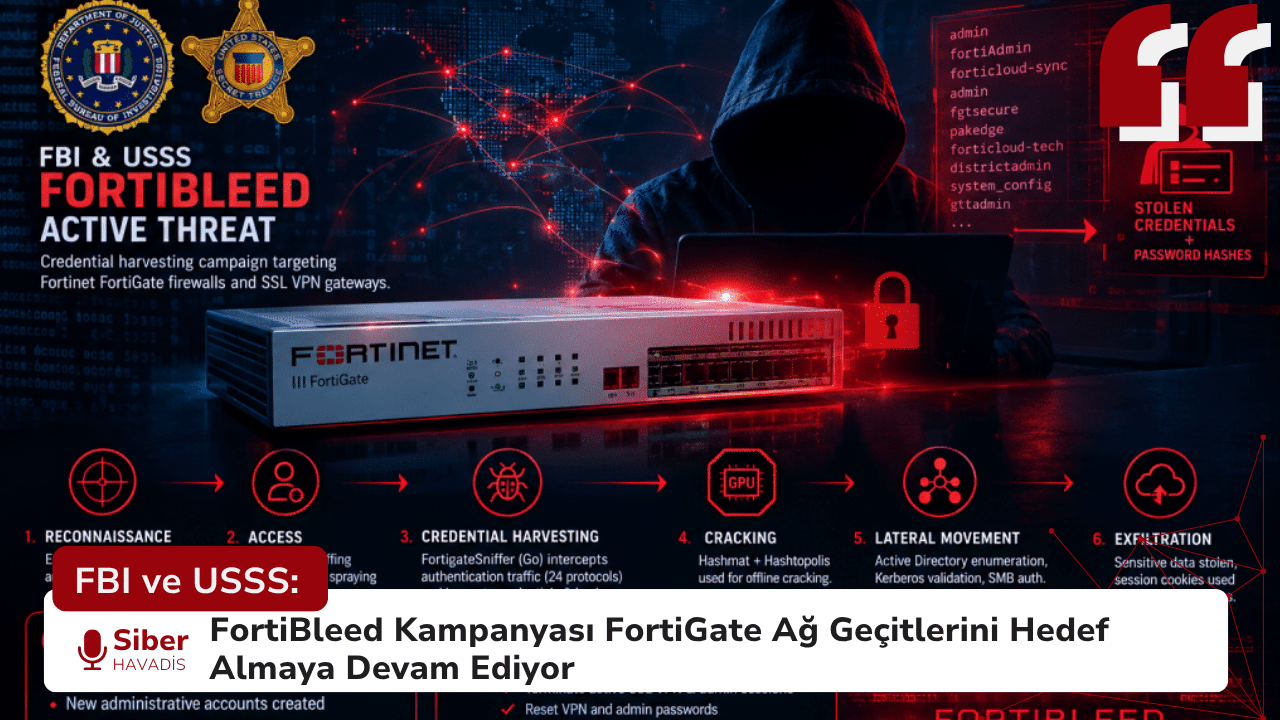
FBI ve USSS: FortiBleed Kampanyası FortiGate Ağ Geçitlerini Hedef Almaya Devam Ediyor
FBI ve ABD Gizli Servisi, Fortinet cihazlarını hedef alan FortiBleed kampanyasına karşı uyardı. Saldırganlar, ele geçirilen kimlik bilgilerini kullanarak kurumsal ağlara erişim sağlamaya çalışıyor. FBI ve ABD Gizli Servisi (USSS),…
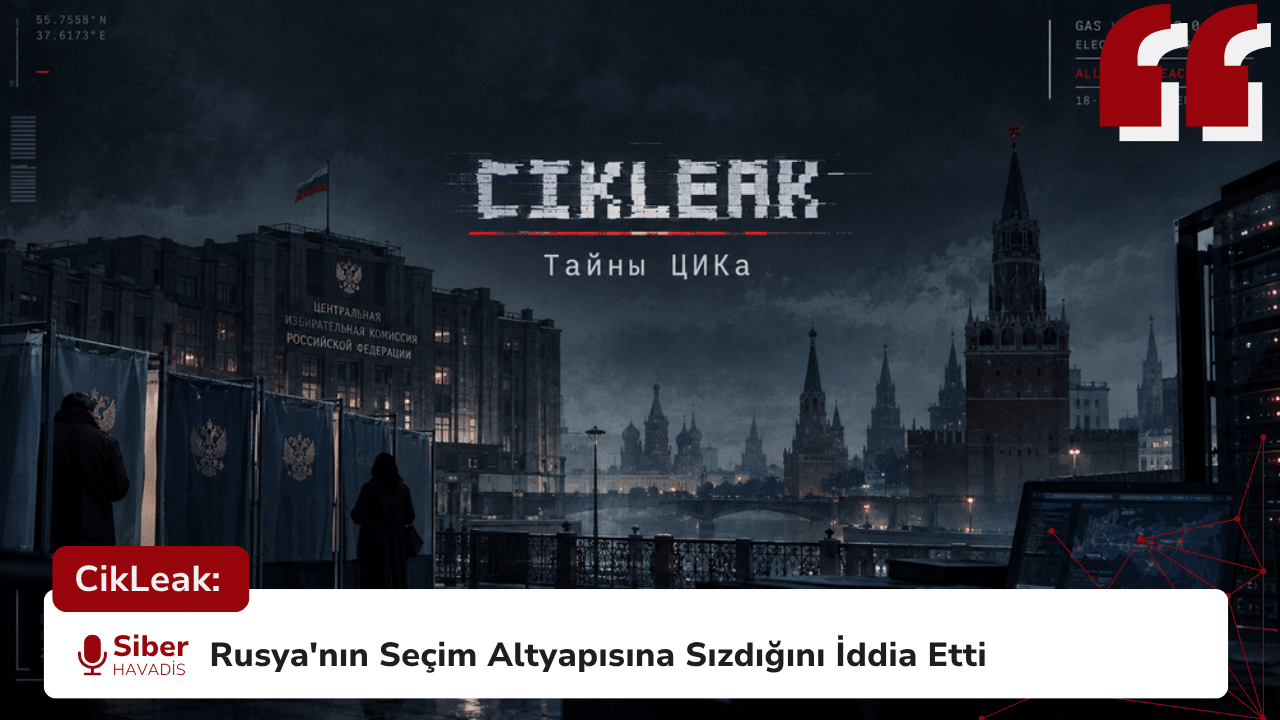
CikLeak: Rusya’nın Seçim Altyapısına Sızdığını İddia Etti
Rusya’da 18–20 Eylül 2026 tarihlerinde gerçekleştirilen Devlet Duması seçimleri öncesinde, CikLeak adlı anonim bir hacker grubu, Rusya Merkez Seçim Komisyonu (CEC) ve seçim altyapısının geliştirilmesinde görev alan bazı şirketlerin sistemlerine…
 Hiranur Gemalmaz
 Seher BONCUKOĞLU