 Fatih UYSAL
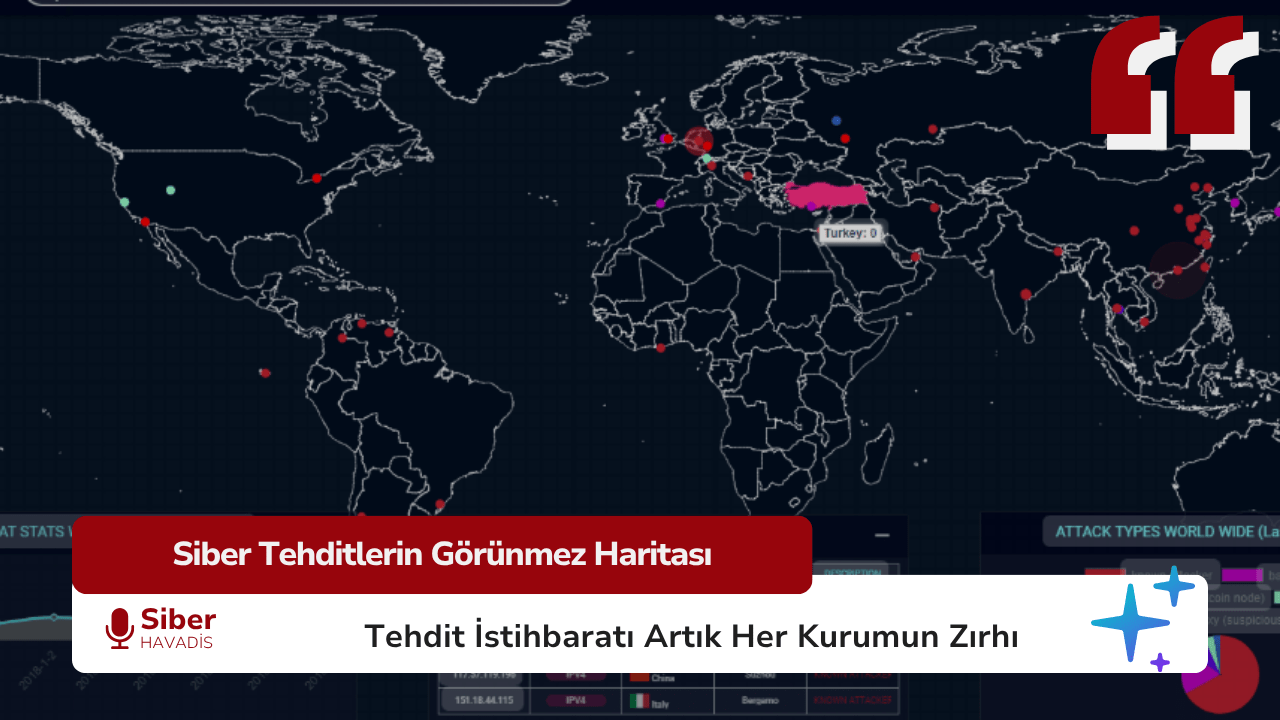
Dijital dünyada saldırılar rastgele değil; izlenmiş, planlanmış ve sürekli evrimleşiyor. Siber Tehdit İstihbaratı (CTI — Cyber Threat Intelligence), kurumların bu görünmez haritayı okuyup, saldırganın sonraki hamlesini öngörmesine yarayan kolektif akıldır. Artık yalnızca “log toplayan” güvenlik konuşulmuyor; bilgi toplayan, ilişkilendiren ve eyleme dönüştüren bir istihbarat döngüsü var.
Nedir?
CTI; saldırı göstergeleri (IoC), saldırgan davranışları, altyapı bilgileri ve stratejik eğilimleri toplayıp işleyerek güvenlik ekiplerine doğru, zamanında ve kullanılabilir bilgi sunan süreçtir. Amaç: saldırıları önlemek, tespit etmeyi hızlandırmak ve benzer vakalardan tüm ekosistemi korumaktır.
Türleri; CTI’yi parçalara ayırmak
- Tactical (Taktiksel): IoC’ler — IP’ler, hash’ler, URL’ler. SOC günlük işi.
- Operational (Operasyonel): Bir kampanyanın taktikleri, TTP’ler (Tactics, Techniques, Procedures). Olay müdahale ekiplerine yol gösterir.
- Strategic (Stratejik): Tehdit trendleri, sektör hedefleri, risk değerlendirmeleri — yönetim ve karar vericiler için.
- Technical (Teknik): Malware analizleri, exploit PoC’leri, araçlar hakkında derin teknik bulgular.
Nasıl çalışır? CTI yaşam döngüsü (kısaca)
- Yönlendirme & Planlama — Ne aranacağı belirlenir.
- Toplama — Loglar, açık kaynaklar, tehdit feed’leri, honeypot’lar, MISP/OpenCTI verileri.
- İşleme — Ham verinin normalize edilmesi, zenginleştirme (enrichment).
- Analiz — Bağlantı kurma, kampanya tespiti, TTP haritalama (MITRE ATT&CK).
- Dağıtım — SOC playbook’larına, SIEM/SOAR otomasyonlarına entegre etme.
- Geri Bildirim — Kullanıcı geri dönüşleriyle veri kalitesi yükselir.
Nerede fark yaratır?
Bir kurum, MISP’e gönderilen bir IoC sayesinde global bir kampanyayı erken fark eder; SIEM’de otomatik tetiklenen playbook sayesinde bulaşma boyutu küçülür — saldırganın hedef değiştirmesini sağlayan zincir kırılır. CTI, saldırganın “sürpriz” unsurunu düşürür.
Araçlar & Entegrasyon
- Açık kaynak: MISP, OpenCTI, TheHive, MISP ↔ TheHive entegrasyonları.
- SIEM/SOAR: Wazuh, Elastic, Shuffle, Cortex — CTI verisi buraya akmalı.
- Otomasyon: IoC geldikçe SOAR playbook’ları çalıştırılmalı; yanlış pozitifler filtrelenmeli.
Zorluklar & Tuzaklar
- Gürültü (noise): Çok fazla ham IoC işe yaramaz — kalite önemlidir.
- Gizlilik & hukuki mevzuat: Paylaşımda yasal sınırlar ve veri gizliliği kritik.
- Kaynak & uzmanlık: CTI analizi insan+makine işidir; yetenek açığı hâlâ büyük problem.
CTI sadece bir araç değil kurumların kolektif hafızası. Bilgi paylaştıkça saldırgan yalnızlaşır. Hemen şimdi CTI hattını kuranlar, yarının saldırılarına karşı daha güçlü olacak.


 Yusuf DALBUDAK
 Esmanur BAYKA

 Zübeyde Azra ACAR

 Yusuf Taha kurt

 Seher BONCUKOĞLU
 Yavuzhan Özgen
 Merve ÇELİKKOL