 Mehmet DÖNMEZ
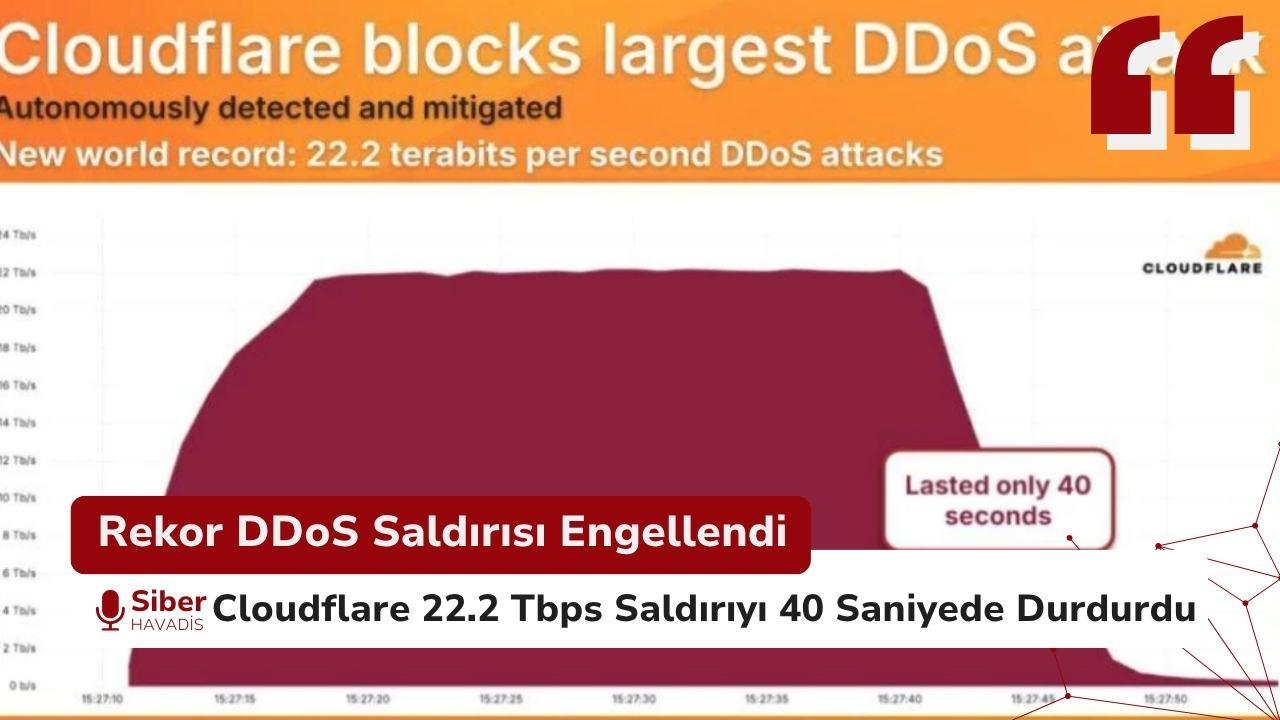
İnternet altyapı hizmetleri sağlayıcısı Cloudflare, saniyede 22,2 terabit (Tbps) ve 10,6 milyar paket (Bpps) düzeyine ulaşan tarihin en büyük DDoS saldırılarından birini başarıyla etkisiz hale getirdi. Sadece 40 saniye süren bu saldırı, hacim açısından bugüne kadar kaydedilen en büyük saldırı olarak kayıtlara geçti.
DDoS Saldırıları Yükselişte
Dağıtılmış Hizmet Reddi (DDoS) saldırıları, ağ veya sistem kaynaklarını aşırı yükleyerek çevrim içi hizmetleri yavaşlatmayı veya tamamen devre dışı bırakmayı hedefliyor. Cloudflare’a göre, bu yıl içerisinde DDoS saldırılarında ciddi bir artış yaşanıyor.
Şirket, üç hafta önce 11,5 Tbps ve 5,1 Bpps boyutlarında bir saldırıyı daha bertaraf ettiğini açıklamıştı. Bu saldırı, o dönemde kamuoyuna açıklanan en büyük DDoS saldırısıydı. İki ay önce ise 7,3 Tbps’ye ulaşan başka bir saldırı daha başarılı bir şekilde engellenmişti.
Sadece 40 Saniye Sürdü, Ama Etkisi Büyüktü
Son yaşanan volumetrik saldırı yalnızca 40 saniye sürdü. Ancak bu kısa süre içerisinde gönderilen veri trafiği, yaklaşık olarak aynı anda bir milyon 4K videonun izlenmesiyle eşdeğer bir yoğunluk taşıyordu.
Saniyede 10,6 milyar paket oranı ise, dünya üzerindeki her bireyin saniyede 1.3 kez bir web sayfasını yenilemesiyle aynı seviyede. Bu tür yoğun trafik, bant genişliği açısından kaldırılabilir olsa bile, güvenlik duvarları, yönlendiriciler ve yük dengeleyiciler gibi ağ bileşenleri için ciddi işlem yükü oluşturuyor.
AISURU Botnet’i Saldırıların Arkasında
Cloudflare, saldırıya dair teknik detayları paylaşmasa da, Çin merkezli siber güvenlik şirketi Qi’anxin’in XLab araştırma ekibi, üç hafta önceki 11.5 Tbps’lik saldırının kaynağı olarak AISURU botnet’ini işaret etti.
Uzmanlara göre, AISURU dünya genelinde 300.000’den fazla cihazı etkisi altına aldı. Nisan 2025’te Totolink markasına ait bir yönlendirici firmware güncelleme sunucusunun ele geçirilmesiyle birlikte, botnet’in yayılma hızı ciddi oranda arttı.
Botnet Hangi Cihazları Hedef Alıyor?
AISURU botnet’i, yalnızca yönlendiricilerle sınırlı kalmıyor. Aşağıdaki cihaz türlerinde yer alan güvenlik açıkları üzerinden yayılıyor:
- IP kameralar
- DVR/NVR sistemleri
- Realtek çip setine sahip cihazlar
- T-Mobile, Zyxel, D-Link ve Linksys marka yönlendiriciler
Botnet, bu cihazlar üzerinden interneti adeta bir silaha dönüştürerek DDoS saldırıları düzenliyor.
Uzmanlardan Uyarı: Güvenlik Güncellemelerini İhmal Etmeyin
Uzmanlar, özellikle ev tipi ağ cihazlarının, IoT ürünlerinin ve küçük ofis yönlendiricilerinin düzenli olarak güncellenmesi gerektiğini vurguluyor. Zayıf şifreleme, eski firmware sürümleri ve açık bırakılmış portlar, botnet’ler için kolay hedef haline geliyor.


 Zübeyde Azra ACAR
 Seher BONCUKOĞLU

 Yusuf Taha kurt

 Yavuzhan Özgen
 Merve ÇELİKKOL