 Fatih UYSAL
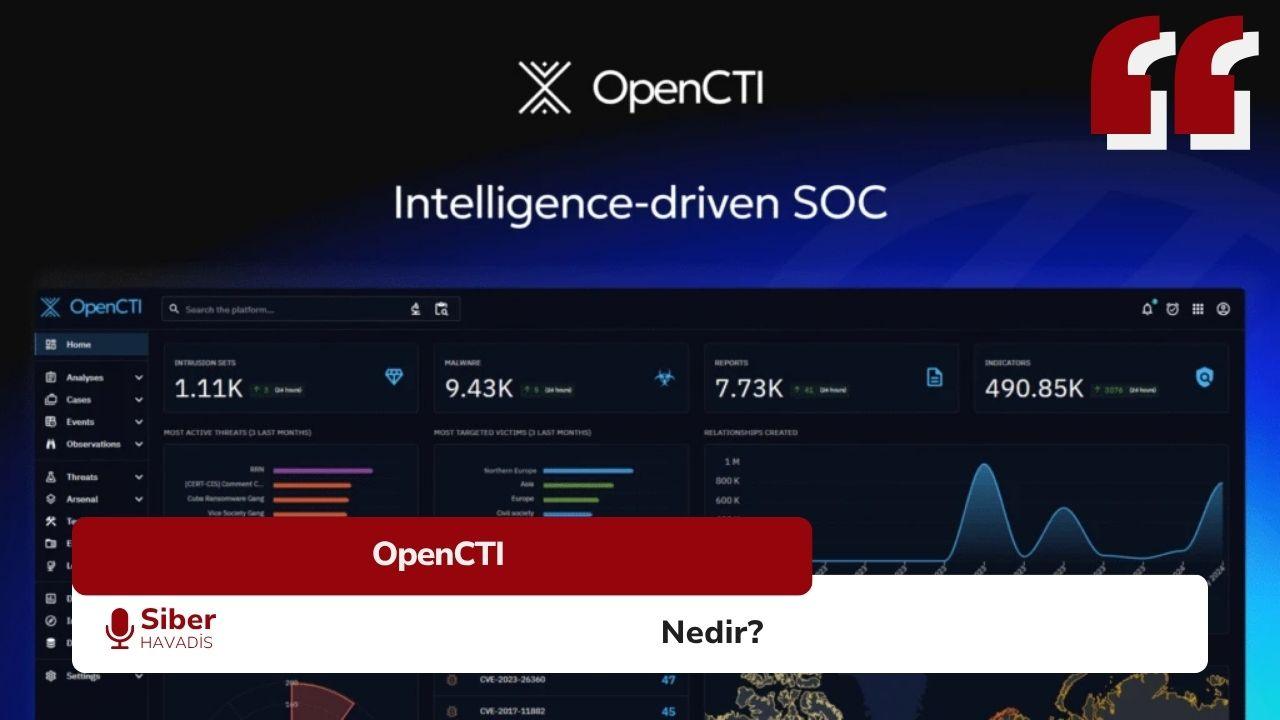
OpenCTI (Open Cyber Threat Intelligence Platform), kurumların siber tehdit istihbaratını (CTI) tek bir merkezde toplamasını, analiz etmesini ve diğer güvenlik sistemleriyle paylaşmasını sağlayan açık kaynak bir tehdit istihbaratı platformudur.
Platform, güvenlik ekiplerinin topladığı tehdit bilgilerini — IOC, TTP, aktör, kampanya, zafiyet gibi verileri — ilişkilendirerek anlamlı hale getirir. Yalnızca “veri depolamakla” kalmaz, bu bilgiyi operasyonel olarak kullanılabilir hale getirir.
OpenCTI’nin Temel Gücü
OpenCTI’nin en güçlü yanı, farklı kaynaklardan gelen tehdit verilerini STIX 2.1 formatında tek bir çatı altında toplayıp bunlar arasında anlamlı bağlantılar kurabilmesidir.
Bu sayede:
- Tehdit aktörleri, zafiyetler, kampanyalar ve IOC’ler arasında grafik tabanlı ilişkiler kurulabilir.
- Görsel analiz ve otomatik korelasyon sayesinde analistler saldırı zincirini kolayca çözümleyebilir.
- Kurum içi CTI üretimi, paylaşımı ve diğer güvenlik araçlarına (SIEM, EDR, SOAR) entegrasyon sağlanabilir.
Peki, OpenCTI bir SIEM midir?
Hayır, OpenCTI bir SIEM değildir.
Ancak SIEM sistemlerinin beslendiği en önemli kaynaklardan biridir.
- SIEM’ler (örneğin Splunk, QRadar, Elastic): Olay ve log verilerini toplar, korelasyon kurar, uyarı ve alarm üretir.
- OpenCTI: Bu sistemlerin kullanacağı tehdit göstergelerini (IOC, TTP, aktör bilgisi) sağlar, analiz eder ve güncel tutar.
Yani basitçe:
OpenCTI = Tehdit zekâsı üretim merkezi
SIEM = Bu zekâyı kullanan olay izleme sistemi
Entegrasyonlar
OpenCTI; Elastic, Splunk, MISP, TheHive, Cortex, VirusTotal, AlienVault OTX gibi birçok platformla bağlantı modülleri (connector) aracılığıyla entegre olabilir.
Bu sayede tehdit göstergeleri otomatik olarak içe veya dışa aktarılabilir.
Örnek:
- MISP’ten gelen IOC’ler OpenCTI’ye aktarılır.
- OpenCTI bu göstergeleri analiz eder.
- Ardından bu IOC’ler Splunk veya QRadar gibi SIEM’lere gönderilerek, bu sistemlerde gerçek zamanlı uyarı üretimini mümkün kılar.
OpenCTI’nin Sağladığı Avantajlar
- Farklı kaynaklardan gelen tehdit bilgilerini merkezileştirir.
- STIX/TAXII standartları sayesinde uluslararası veri paylaşımına uygundur.
- SOC ve IR ekipleri için grafiksel tehdit analizi imkânı sunar.
- Açık kaynak yapısı sayesinde özelleştirilebilir ve genişletilebilir.
- GraphQL API ve PyCTI desteğiyle otomasyon ve entegrasyon kolaylığı sağlar.
- Göstergelerde confidence score, expiration/decay gibi analiz parametreleriyle veri kalitesini yönetir.
Kimler Kullanmalı?
- SOC Analistleri: Alarm doğrulama, tehdit kaynağı analizi ve olay önceliklendirmesi için.
- CTI Ekipleri: Tehdit aktörlerini izlemek, TTP analizleri yapmak ve zafiyetleri eşleştirmek için.
- IR (Incident Response) Ekipleri: Olay kök neden analizinde tehdit bağlamını oluşturmak için.
Sonuç
OpenCTI, modern tehdit istihbaratı yönetimi için geliştirilen güçlü, esnek ve tamamen açık kaynaklı bir platformdur.
Tehditleri anlamlandırmak, aralarındaki ilişkileri görmek ve güvenlik altyapısını bu bilgilerle beslemek isteyen her kurum için stratejik bir araç niteliğindedir.
Sizce kurumlar, tehdit istihbaratını yalnızca dış kaynaklardan almak yerine OpenCTI gibi açık kaynak platformlarla kendi iç tehdit zekâlarını üretmeye başlamalı mı?


 Zübeyde Azra ACAR

 Seher BONCUKOĞLU

 Yusuf Taha kurt
 Yavuzhan Özgen
 Merve ÇELİKKOL