 Yusuf DALBUDAK
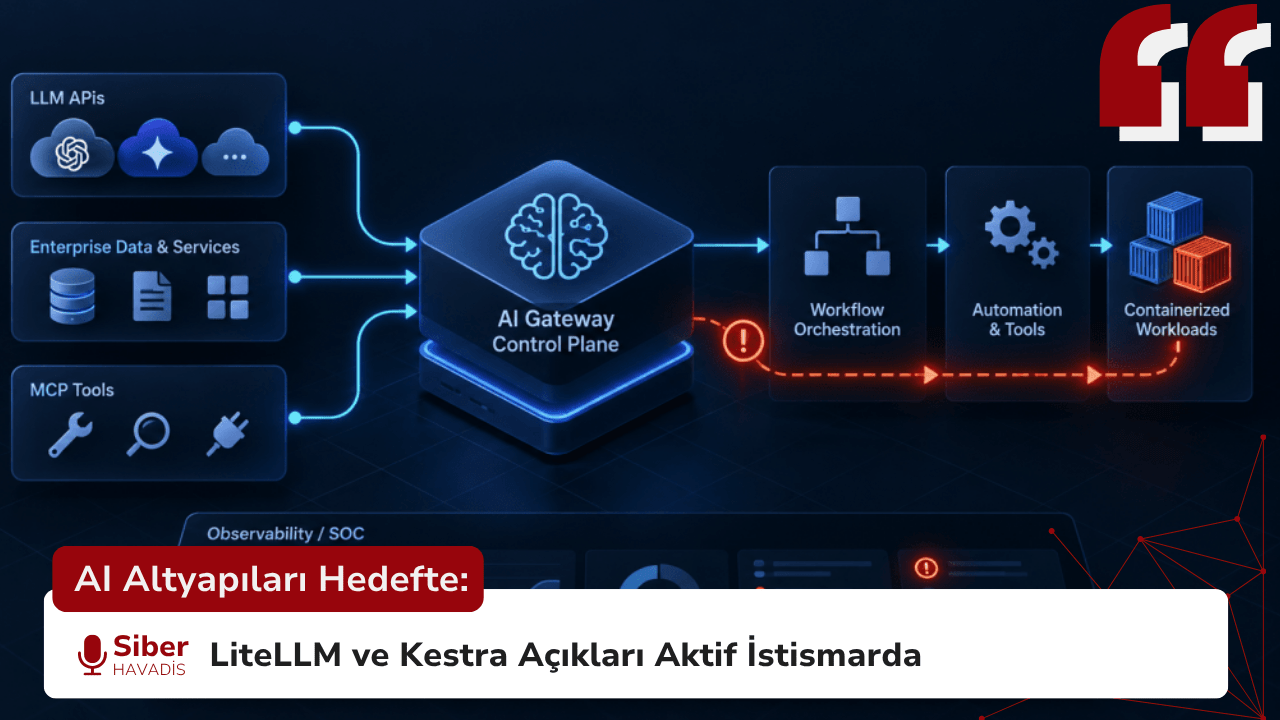
AI Altyapıları Hedefte: LiteLLM ve Kestra Açıkları Aktif İstismarda
CISA, LiteLLM ve Kestra’daki iki güvenlik açığını aktif istismar kanıtıyla KEV kataloğuna ekledi. Bulgular, AI gateway ve workflow platformlarının kimlik, araç erişimi ve kod çalıştırma yetkilerini bir araya getiren kritik…
Amazon Q Developer’da CVE-2026-12957: Repository Tabanlı Kod Çalıştırma Riski
AWS, Amazon Q Developer IDE eklentilerini etkileyen CVE-2026-12957 için güvenlik bülteni yayımladı. Zafiyet, improper trust boundary enforcement nedeniyle kötü amaçlı hazırlanmış bir workspace açıldığında proje yapılandırmalarındaki komutların çalıştırılmasına ve geliştirici ortamındaki bulut kimlik bilgilerinin riske girmesine yol açabiliyor.
 GÜNDOĞDU
 Yusuf KÜRÜM
 Fatmagül YAŞAR
 Gamze KARASU
 Seher BONCUKOĞLU
 Zeyneb TÜRKMEN